NGRAVE虚假安全通知窃取钱包秘密:持有人应检查什么
来源发布日期: 2026-10-19 · 编辑分析发布日期: 2026-10-21
NGRAVE在10月19日报告中解释,攻击者如何通过真实的应用通知渠道把用户引向假恢复页面。这也关系到接收挖矿收益的钱包安全。
警报来自熟悉的应用
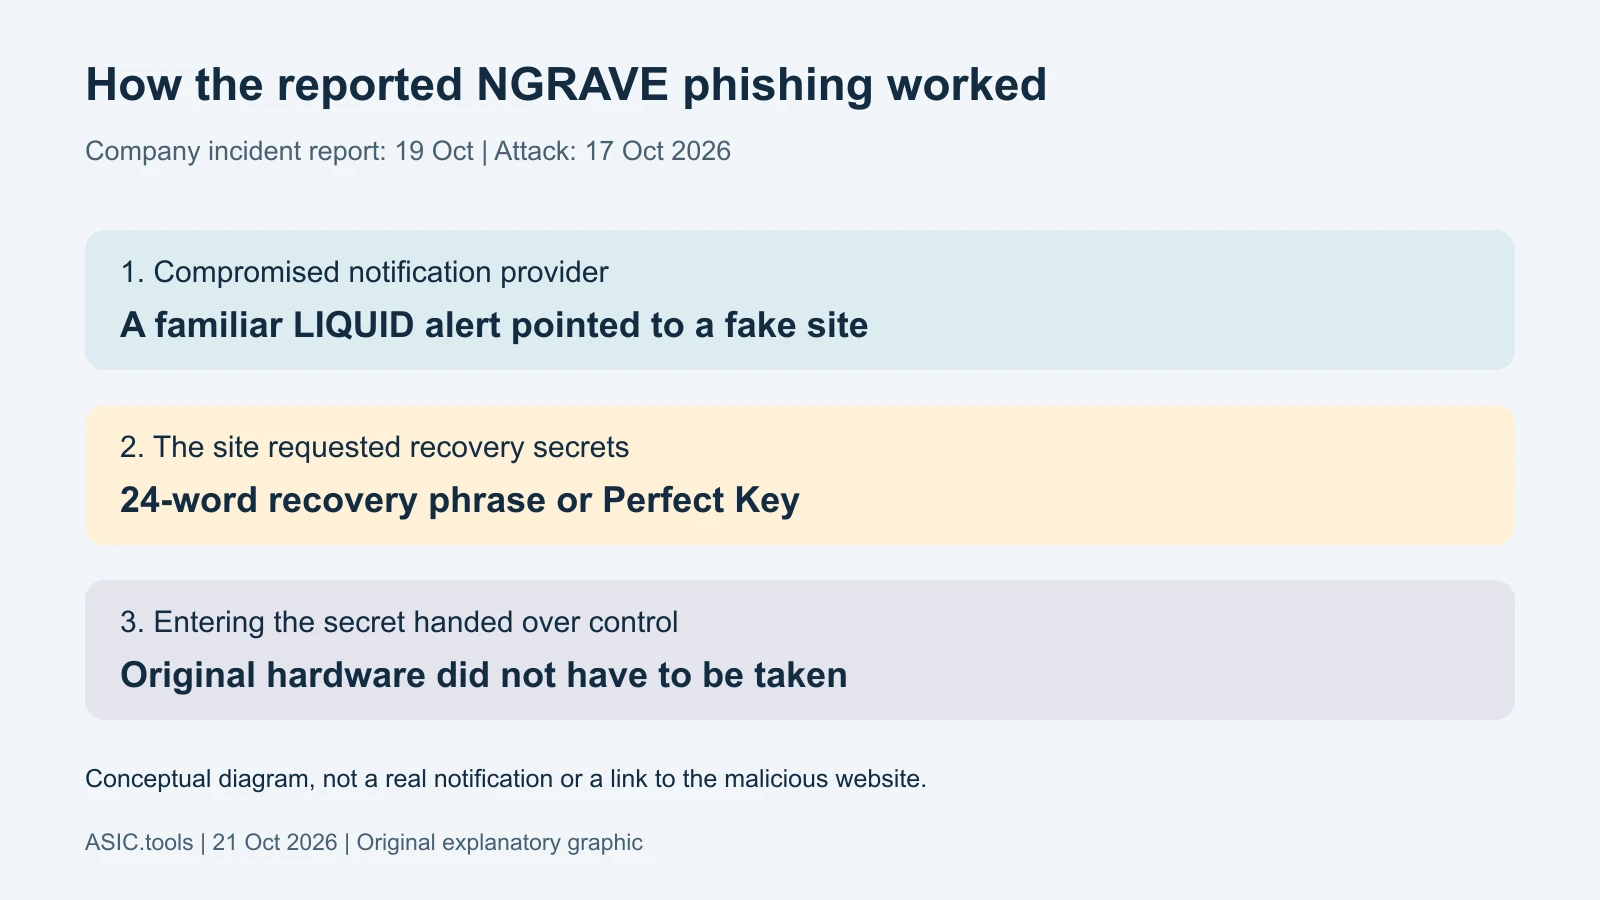
手机突然提示有人连接了你的加密货币钱包。通知看起来很熟悉,来自平时使用的应用,还催促你立刻阻止入侵者。这正是硬件钱包厂商NGRAVE在10月19日事件报告中描述的陷阱;攻击发生在10月17日。对于接收挖矿付款的人,事件提醒我们:除了保护币本身,还要保护可以恢复钱包控制权的备份秘密。设备依旧放在家里,并不意味着所有访问路径都仍然安全。
按照公司的说明,攻击者取得了LIQUID所用第三方通知服务的访问权限,发送假警报,把人带到仿冒厂商网站。页面要求输入24个单词的恢复短语或NGRAVE Perfect Key。交出其中任何一种秘密,都会让攻击者具备转走资产的能力。NGRAVE称LIQUID应用代码和ZERO设备中的秘密没有被攻破。这是厂商在尚未结束的调查中给出的解释,应与独立审计结论区分开来。
离线设备为什么挡不住这条路径
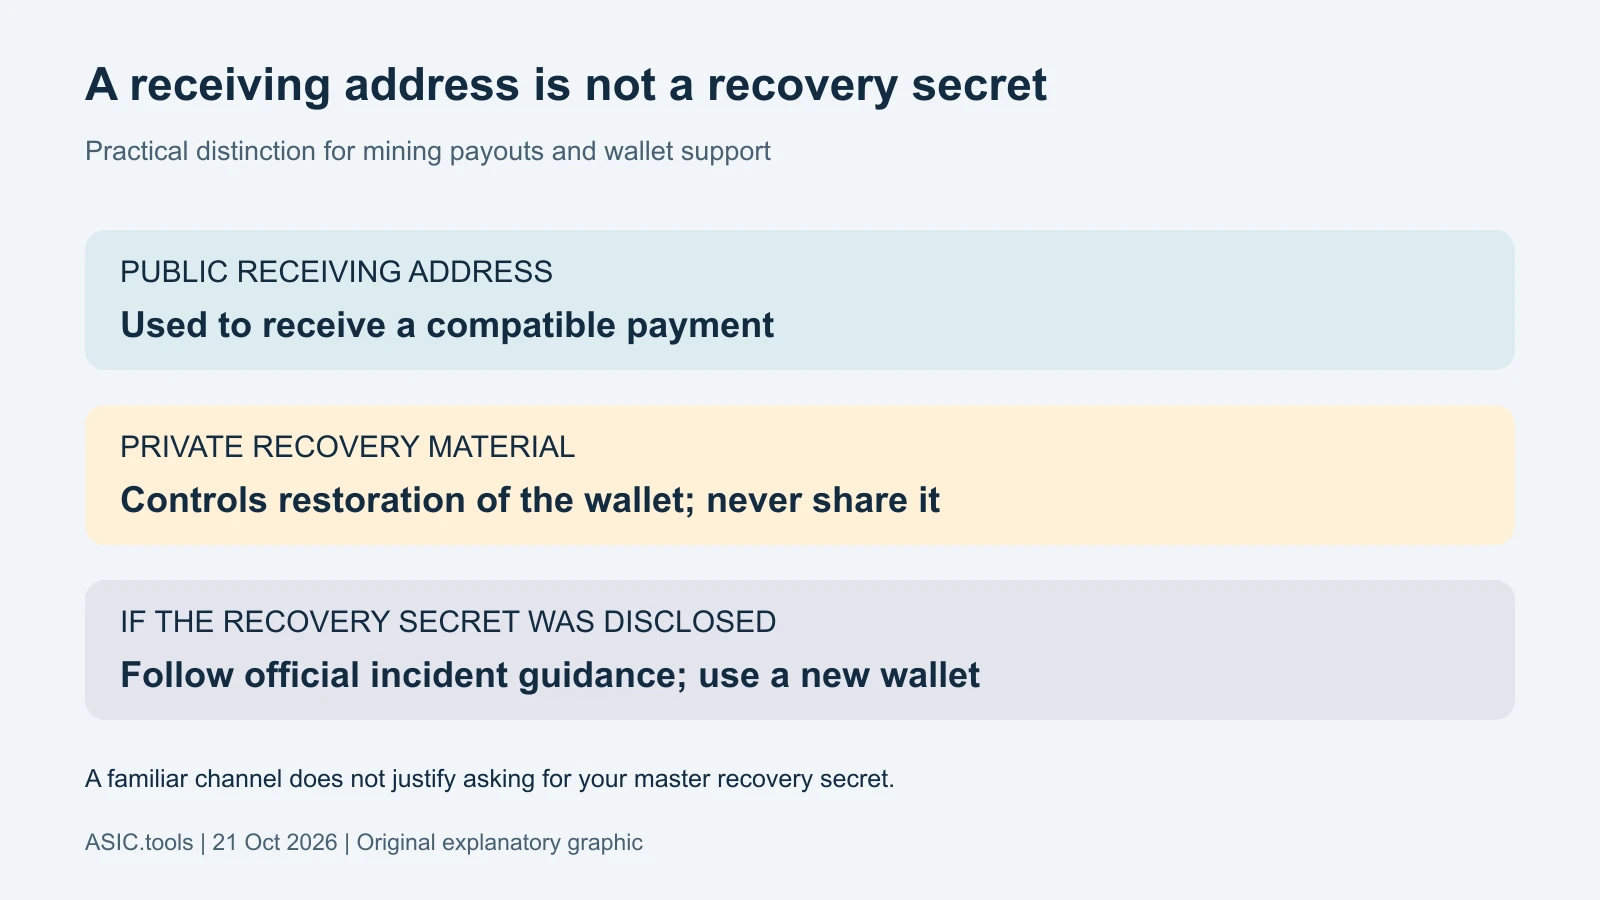
恢复短语是一份备份,兼容的钱包软件可以用它重建控制钱包的密钥。它更像一把总钥匙,而不是只用来查看余额的登录密码。公开的收款地址可以告诉付款方,让对方向你转账;恢复秘密的作用完全相反,必须保持私密。NGRAVE系统中的Perfect Key也是秘密恢复材料,不是客服工单编号。将两类信息混为一谈,正是这类骗局利用的认知缺口。
硬件钱包的设计目标是让签名密钥远离普通联网电脑,但它无法让已经泄露的备份重新保密。别人利用偷来的恢复材料还原同一个钱包时,无须借走原来的设备。这解释了本次攻击的工作方式,并不等于所有硬件钱包都有同一个技术缺陷。判断自己是否受到本次资产风险影响,关键在于究竟向假网页输入了什么,而不能仅凭是否拥有离线设备作结论。
还应区分恢复控制权与普通登录:网页外观再熟悉,也不能使索取秘密备份成为合理的登录步骤。
厂商向受影响用户提出的建议
NGRAVE要求:凡是在该站输入过恢复短语或Perfect Key的人,都应把钱包在所有相关网络上的资产视为不安全。即使只输入部分内容,或者网页声称短语错误,也属于这一范围。厂商建议创建带有全新恢复短语的新钱包,转移剩余资产,并停止向旧地址收款。重新安装应用或更改登录密码,并不能替换已经交到别人手里的恢复秘密;这两种操作解决的不是同一个问题。
如果只是打开链接或点击按钮,公司表示,这个特定网站窃取的是人们输入的内容,而不是仅凭点击就转走资金。这个区别帮助用户回顾自己的经历,不构成陌生链接普遍无害的保证。报告还点名了可能被添加到手机主屏幕的假网页应用NGRAVE Security Center,要求删除它。寻求帮助时应自行打开官方站点,不要继续沿着事件之后发来的另一条紧急消息寻找所谓客服。
损失数字仍是调查中的最低估计
厂商称,按10月17日价格,已追踪到四个网络上约70个钱包地址流出的约256万美元,并强调这只是最低估计,仍在核对更多网络和用户报告。地址数量不等于不同受害人的人数,追踪到资金也不等于已经追回。报告提到向交易平台和其他服务提出冻结请求,但没有确认这些请求已经使上述金额返还。因此,不能把追踪进度写成确定赔付或追回承诺。
隐私风险同样值得关注。NGRAVE表示,对于攻击期间打开过LIQUID的人,某些可访问的应用数据可能把钱包地址和余额与IP地址及大概位置联系起来。这会让后续诈骗更像真实客服:对方可能知道一部分情况。但知道你的余额,并不赋予对方索取恢复秘密的资格。公司警告用户不要相信收费追回加密资产的提议,并表示包括支持流程在内,都不会要求恢复短语或Perfect Key。
为什么矿池付款也要检查
矿池要支付挖矿奖励,需要的是正确、兼容的收款地址,不需要钱包的主恢复秘密。这两项信息的用途截然不同。如果被泄露的钱包还在接收定期挖矿收入,继续保留矿池中的旧地址,就可能把新挖到的币送进同一风险。建立新钱包后,应按矿池官方流程更新目的地址,并检查它要求的确认步骤或付款暂停规则,而不是想当然地认为修改后一定立即到账。
这是上述事件带来的实际后果,并不证明某个矿池遭到入侵。ASIC仍然正常提交计算工作,不能说明收款钱包仍然安全。设备、矿池账户与支付目的地应分别检查。切换地址时,通过钱包自身可信的操作流程核对真正要接收资产的地址。恢复短语不应粘贴到矿池网页、聊天窗口或在线验证表单中。维持机器运行和保护已赚到的币,是两个需要分别处理的环节。
接下来要看哪些改进
NGRAVE称已停止通知、替换生产系统访问密钥并向有关部门报告。接下来公布的措施包括限制应用打开的链接、缩小通知密钥权限,以及让两个人共同批准消息。这些属于需要跟进落实的计划,不能据此假定报告发布时所有保护已经运行。用于发通知的访问密钥,不应同时拥有广泛读取其他客户资料的能力;这也是服务端权限设计与用户端保密之间的重要区别。
对普通持有人而言,更容易记住的规则是:熟悉的渠道,也可能要求你做错误的事。遇到索取恢复材料的要求,先停下来,自行打开厂商官方来源,确认发生了什么。如果秘密已经泄露,就按厂商事件说明处理并使用新生成的钱包,而不是等待下一条让人安心的通知。真正的支持对话不需要你交出总钥匙。事件的核心不是一条消息有多像真的,而是它要求你交付何种控制权。
来源: NGRAVE ↗
挖矿计算器 ↗