Поддельное уведомление NGRAVE похитило секреты кошельков: что проверить владельцам
Публикация источника: 2026-10-19 · Редакционный анализ опубликован: 2026-10-21
В отчёте от 19 октября NGRAVE объяснила, как настоящий канал уведомлений привёл пользователей на поддельную страницу. Урок важен и для кошельков, принимающих доход от майнинга.
Тревога пришла через знакомое приложение
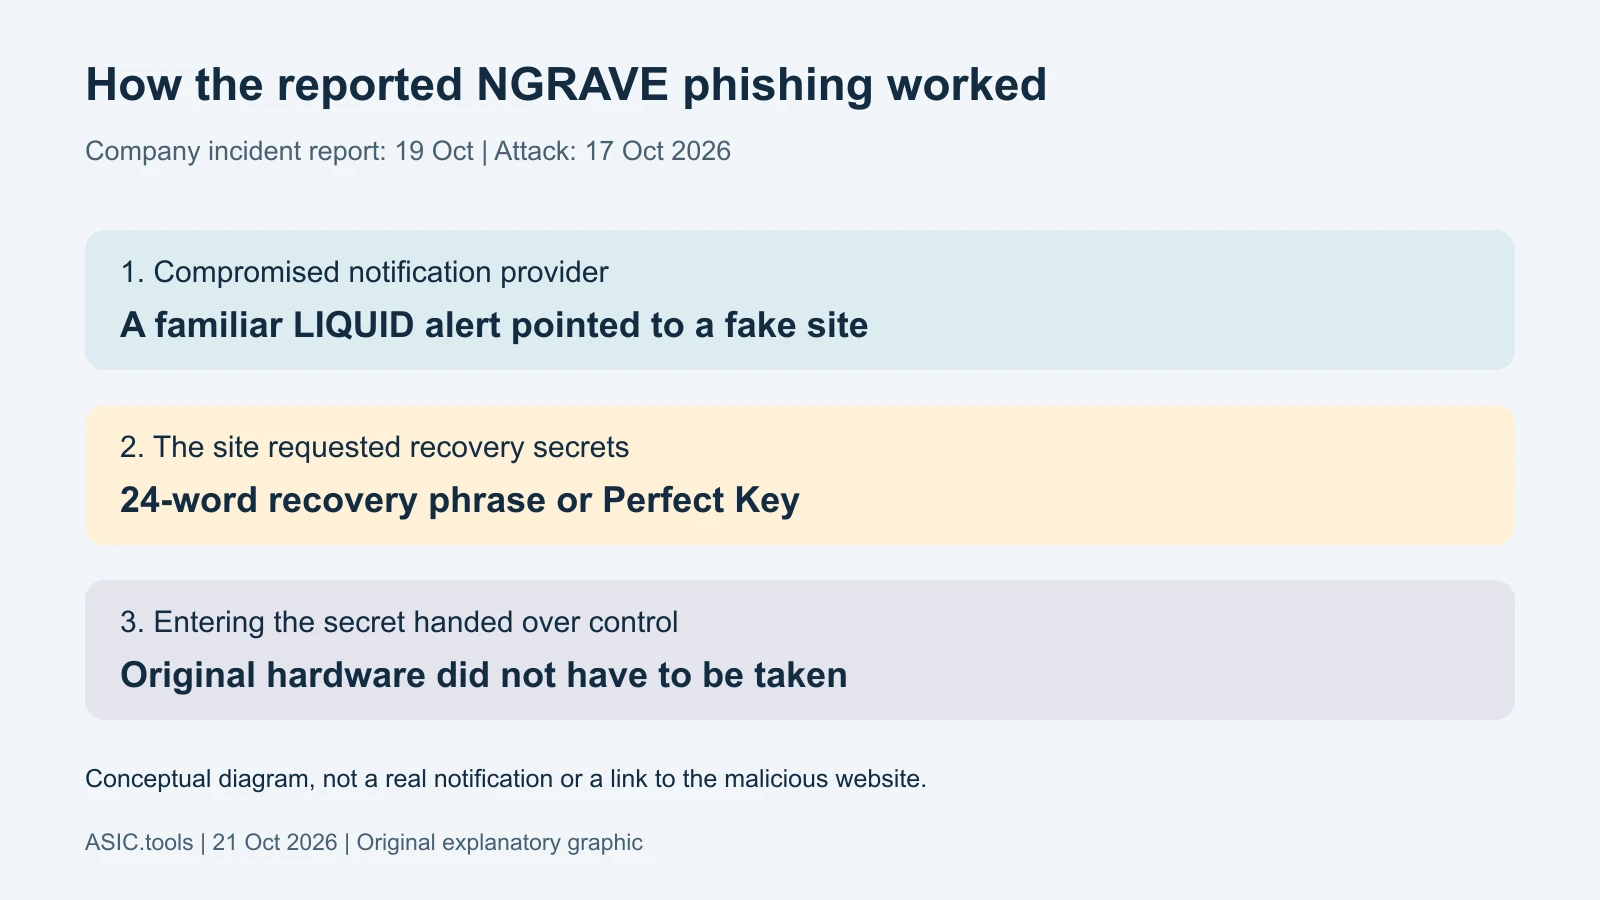
Телефон сообщает, что к вашему криптокошельку кто-то подключился. Предупреждение выглядит привычно, приходит через используемое приложение и требует немедленно остановить чужака. Именно такую ловушку производитель аппаратных кошельков NGRAVE описал в отчёте от 19 октября об атаке 17 октября. Для получателей выплат от майнинга это напоминание: защищать нужно не только монеты, но и резервный секрет, позволяющий восстановить доступ к ним.
По данным компании, злоумышленники получили доступ к стороннему сервису уведомлений LIQUID. Ложная тревога вела на копию сайта производителя, где просили фразу восстановления из 24 слов или NGRAVE Perfect Key. Передав любой из этих секретов, люди давали нападавшим возможность вывести деньги. NGRAVE утверждает, что код LIQUID и секреты аппаратных ZERO не были взломаны. Это вывод производителя по расследованию, которое ещё продолжается.
Почему автономный прибор не остановил обман
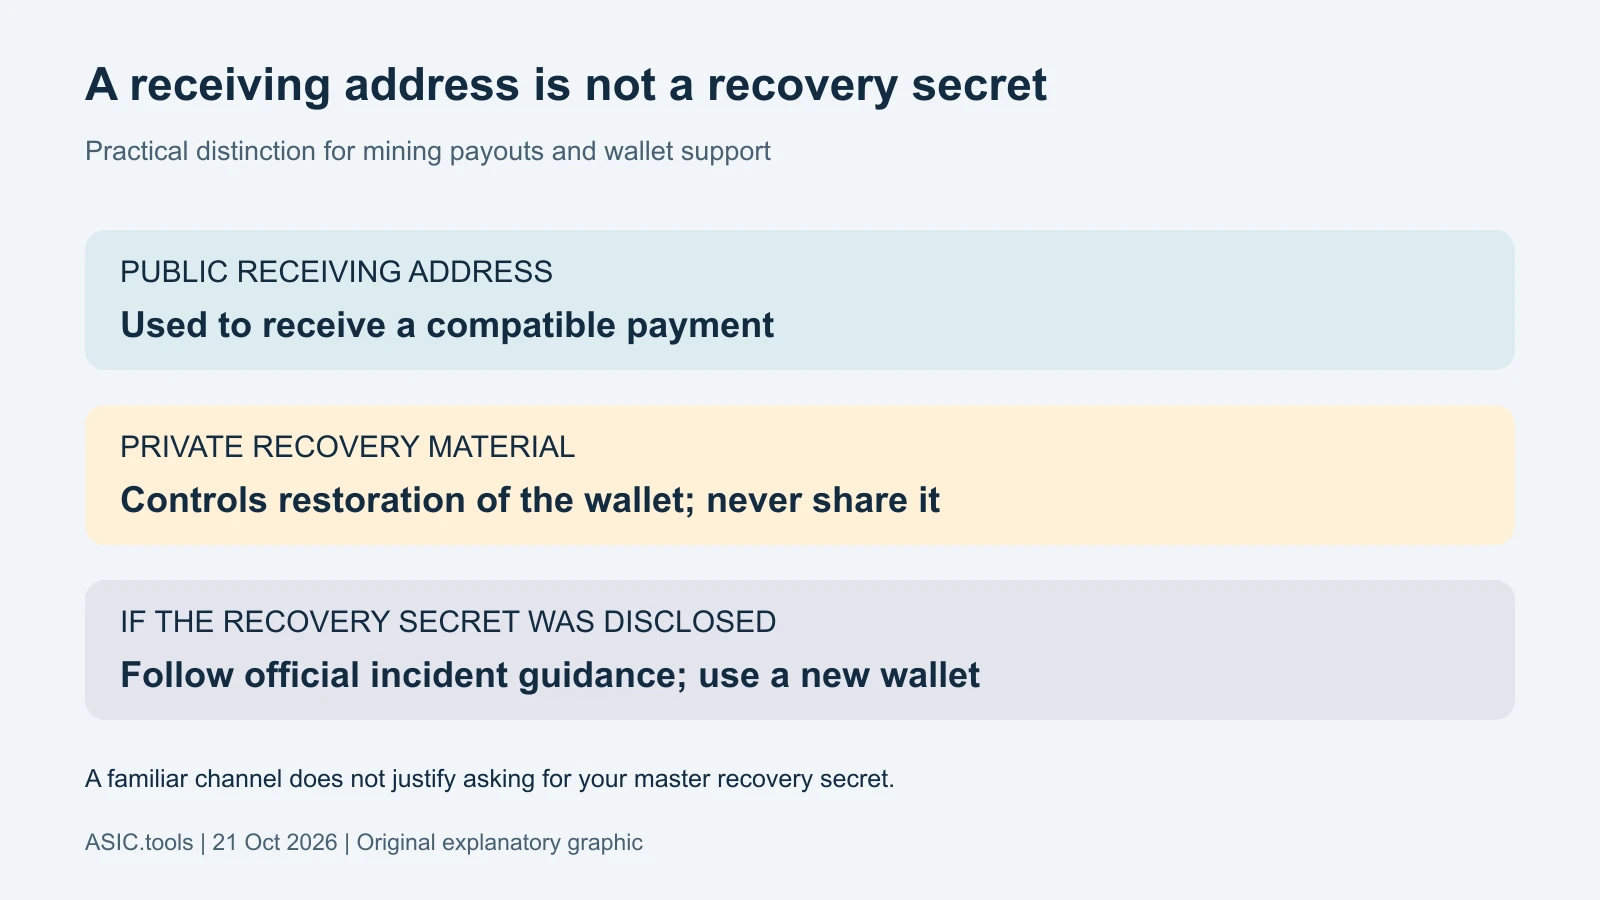
Фраза восстановления — резервная копия, из которой совместимое программное обеспечение может восстановить ключи кошелька. Представьте главный ключ от всех дверей, а не пароль для просмотра баланса. Публичный адрес можно сообщить для получения платежа. У секрета восстановления противоположная задача: оставаться тайной. Perfect Key в системе NGRAVE тоже является секретным материалом восстановления, а не номером обращения в поддержку.
Аппаратный кошелёк предназначен для хранения ключей подписи отдельно от обычного подключённого к интернету компьютера. Но он не может снова сделать секретной уже раскрытую резервную копию. Восстановив тот же кошелёк по украденному секрету, преступнику не нужно брать исходный прибор. Так объясняется механизм атаки, а не одинаковая техническая уязвимость всех аппаратных кошельков. Здесь решающий вопрос — что именно владелец ввёл на поддельной странице.
Важно отличать восстановление контроля от обычного входа: привычный вид формы авторизации не оправдывает запрос резервного секрета.
Что компания советует пострадавшим
NGRAVE просит считать кошелёк небезопасным во всех его сетях, если на ложном сайте вводили фразу или Perfect Key. Это касается и частичного ввода, и случая, когда страница объявила фразу якобы неправильной. Рекомендация производителя — создать новый кошелёк с новой фразой, перевести остатки и больше не отправлять деньги на старые адреса. Переустановка приложения или смена пароля входа не заменят секрет, уже известный другому человеку.
Если пользователь только открыл ссылку или нажал кнопку, компания говорит, что именно этот сайт похищал введённые данные, а не деньги от одного нажатия. Это помогает оценить свой случай, но не означает, что незнакомые ссылки вообще безопасны. Отчёт также называет поддельное веб-приложение NGRAVE Security Center на домашнем экране и просит удалить его. За помощью следует идти через самостоятельно открытый официальный сайт, а не очередное срочное сообщение после инцидента.
Оценка потерь пока минимальная
Производитель сообщил об отслеженных примерно 2,56 млн долларов США с приблизительно 70 адресов в четырёх сетях по ценам 17 октября. Компания называет это минимумом и продолжает проверять сети и обращения. Адреса не равны отдельным людям, а отслеженная сумма не равна возвращённой. В отчёте говорится о запросах биржам и другим сервисам заморозить средства, но не подтверждается возвращение этих денег.
Есть и вопрос приватности. NGRAVE допускает, что доступные нападавшему данные приложения могли связать адреса и балансы с IP-адресом и примерным местоположением людей, открывавших LIQUID во время атаки. Поэтому следующее мошенническое обращение может звучать убедительнее. Знание вашего баланса не даёт собеседнику права просить секрет. Компания предостерегает от платных предложений вернуть криптовалюту и подчёркивает: поддержка не просит фразу или Perfect Key.
Как это касается майнинговых выплат
Пулу нужен подходящий адрес получателя для перевода награды. Главный секрет восстановления кошелька ему не нужен: это совершенно другая информация. Если скомпрометированный кошелёк принимает регулярные выплаты, старый адрес в настройках продолжит направлять свежие монеты в ту же опасность. После создания нового кошелька адрес меняют по официальной процедуре пула, проверяя его подтверждения и возможную приостановку выплат.
Это практическое следствие описанной атаки, а не доказательство взлома майнингового пула. Работающий ASIC ничего не говорит о безопасности кошелька назначения. Устройство, учётную запись пула и адрес выплат стоит проверять отдельно. Новый адрес сверяют надёжным способом, предусмотренным самим кошельком. Фразу восстановления не вводят ни на странице пула, ни в чате, ни в форме онлайн-проверки.
За какими изменениями следить
NGRAVE сообщает об остановке уведомлений, замене ключей доступа рабочих систем и обращении к властям. Среди следующих мер — ограничение ссылок из приложения, сокращение полномочий ключей уведомлений и согласование сообщений двумя людьми. Это заявленные изменения, исполнение которых предстоит отслеживать, а не основание считать, что все меры уже действовали на дату отчёта. Ключ отправки сообщений не должен одновременно открывать широкий доступ к другим клиентским данным.
Правило для владельца проще длинного списка настроек: даже знакомый канал может принести просьбу сделать опасную вещь. Остановитесь при запросе секрета восстановления. Самостоятельно откройте официальный источник и разберитесь в обстоятельствах. Если секрет уже передан, ориентируйтесь на инструкции производителя об инциденте и новый кошелёк, а не ждите успокаивающего уведомления. Настоящий разговор с поддержкой не требует отдавать главный ключ.
Источник: NGRAVE ↗
Калькулятор майнинга ↗