Фальшиве сповіщення NGRAVE викрало секрети гаманців: що перевірити власникам
Публікація джерела: 2026-10-19 · Редакційний аналіз опубліковано: 2026-10-21
У звіті від 19 жовтня NGRAVE пояснила, як справжній канал сповіщень привів користувачів на підроблену сторінку. Це важливий урок і для гаманців, на які надходить дохід від майнінгу.
Тривога прийшла через знайомий застосунок
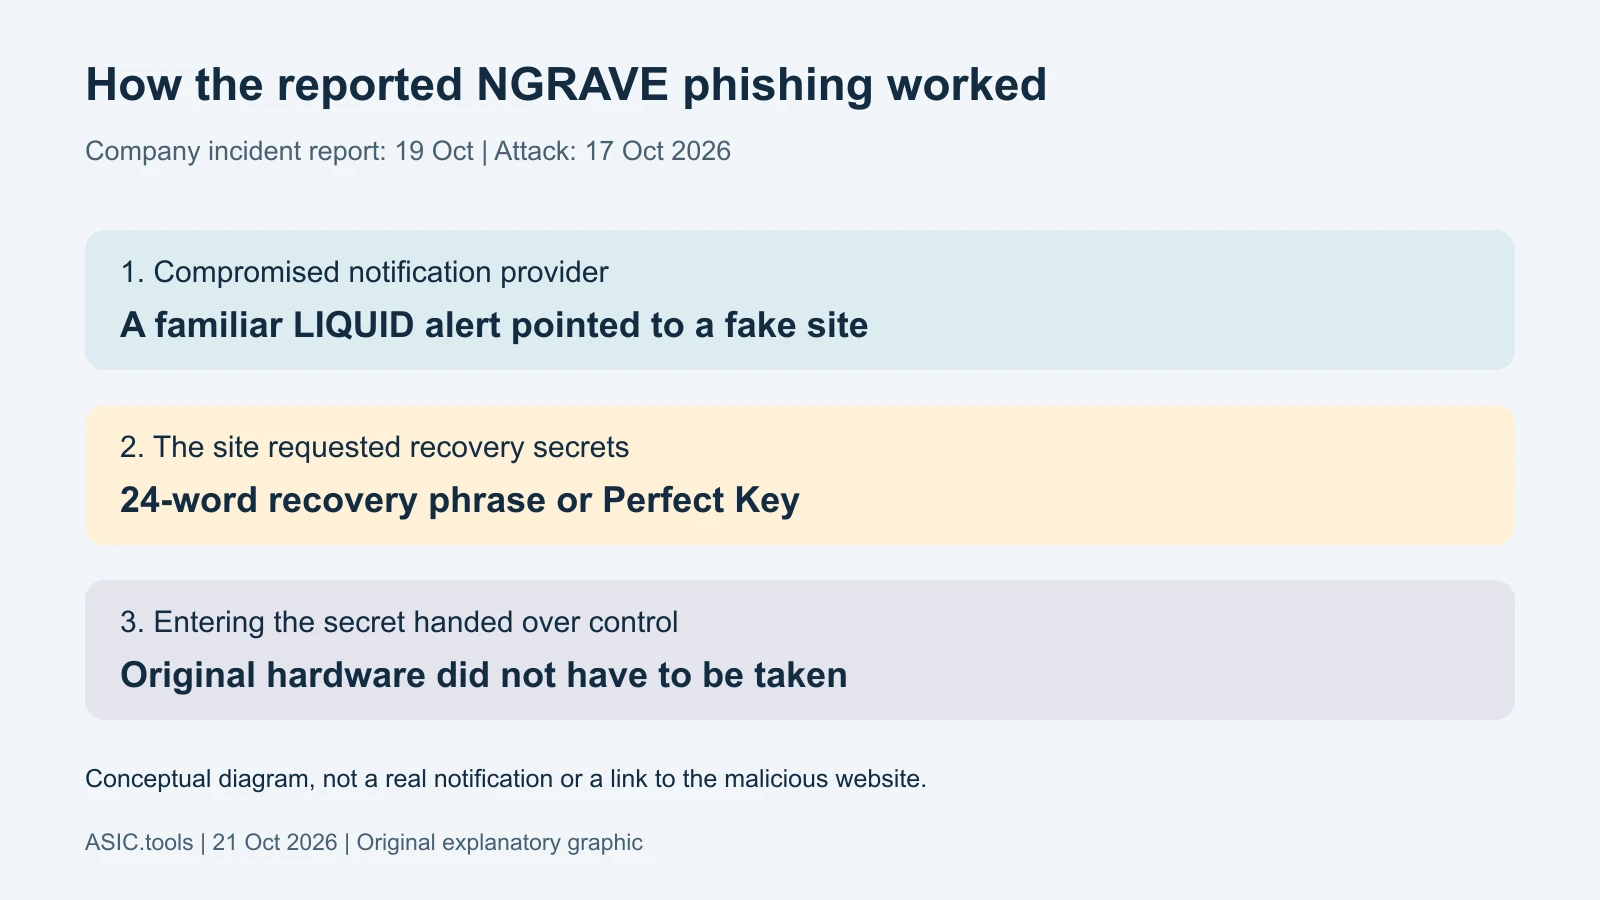
Телефон повідомляє, що до вашого криптогаманця хтось під’єднався. Попередження виглядає звично, надходить через застосунок, яким ви користуєтеся, і закликає негайно зупинити чужинця. Саме таку пастку виробник апаратних гаманців NGRAVE описав у звіті від 19 жовтня про атаку 17 жовтня. Для тих, хто отримує виплати від майнінгу, це нагадування: захищати потрібно і монети, і резервний секрет, який відновлює доступ до них.
За даними компанії, зловмисники отримали доступ до стороннього сервісу сповіщень LIQUID. Фальшива тривога вела на копію сайту виробника, де просили ввести фразу відновлення з 24 слів або NGRAVE Perfect Key. Передавши будь-який із цих секретів, люди давали нападникам можливість вивести кошти. NGRAVE стверджує, що код LIQUID та секрети апаратних ZERO не були зламані. Це висновок виробника за розслідуванням, яке ще триває.
Чому офлайн-пристрій не зупинив шахраїв
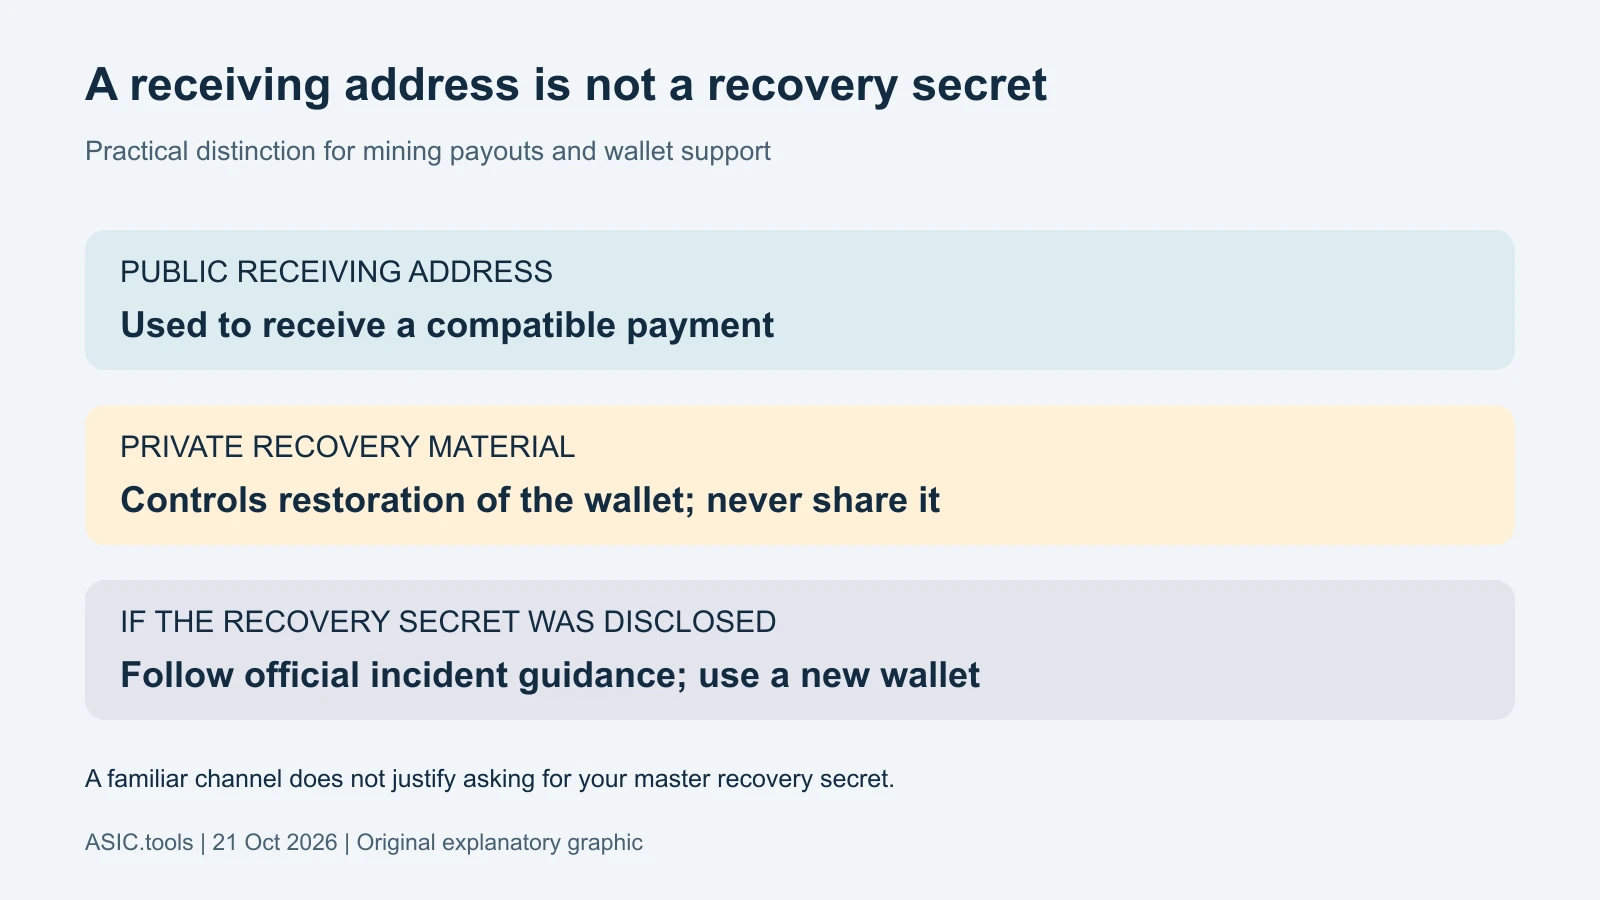
Фраза відновлення — це резервна копія, з якої сумісне програмне забезпечення може відновити ключі гаманця. Уявіть головний ключ від усіх дверей, а не пароль для перегляду балансу. Публічну адресу можна повідомити, щоб отримати платіж. Секрет відновлення має протилежне призначення: його потрібно зберігати приватно. Perfect Key у системі NGRAVE також є секретом відновлення, а не номером звернення до підтримки.
Апаратний гаманець створений, щоб тримати ключі підпису окремо від звичайного комп’ютера з інтернетом. Але він не може зробити вже розкриту резервну копію знову таємною. Відновивши той самий гаманець за викраденим секретом, нападник не мусить позичати оригінальний пристрій. Це пояснює механізм атаки й не означає, що кожен апаратний гаманець має однакову вразливість. Тут вирішальне питання — що саме людина ввела на підробленій сторінці.
Важливо відрізняти відновлення контролю від звичайного входу: знайома на вигляд форма авторизації не виправдовує запит резервного секрету.
Що компанія радить постраждалим
NGRAVE просить вважати гаманець небезпечним у всіх його мережах, якщо на фальшивому сайті вводили фразу або Perfect Key. Це стосується й часткового введення та випадку, коли сторінка повідомляла про нібито неправильну фразу. Рекомендація виробника — створити новий гаманець із новою фразою, перевести залишки й більше не надсилати кошти на старі адреси. Перевстановлення застосунку чи зміна пароля входу не замінять секрет, який уже знає хтось інший.
Якщо людина лише відкрила посилання або натиснула кнопку, компанія каже, що саме цей сайт викрадав введені дані, а не кошти від одного натискання. Це допомагає розібрати власний випадок, але не робить незнайомі посилання загалом безпечними. У звіті також названо підроблений вебзастосунок NGRAVE Security Center на домашньому екрані: його просять видалити. Звертатися по допомогу варто через самостійно відкритий офіційний сайт, а не через чергове термінове повідомлення.
Оцінка втрат залишається мінімальною
Виробник повідомив, що відстежив приблизно 2,56 млн доларів США з близько 70 адрес у чотирьох мережах, за цінами 17 жовтня. Компанія називає це мінімумом і продовжує звіряти мережі та звернення. Адреса не дорівнює окремій людині, а відстежені кошти не означають повернуті. За звітом, біржам та іншим сервісам надіслали запити на замороження; підтвердження повернення цієї суми документ не дає.
Є й питання приватності. NGRAVE допускає, що доступні нападнику дані застосунку могли пов’язати адреси й баланси з IP-адресою та приблизним місцеперебуванням користувачів, які відкривали LIQUID під час атаки. Наступне шахрайське звернення через це може звучати переконливіше. Знання вашого балансу не дає співрозмовнику права просити секрет. Компанія застерігає від платних пропозицій повернути криптовалюту й наголошує, що підтримка не просить фразу або Perfect Key.
Як це стосується виплат із майнінгу
Пулу потрібна придатна адреса отримувача, щоб переказати винагороду. Головний секрет відновлення гаманця йому не потрібен: це зовсім інша інформація. Якщо скомпрометований гаманець отримує регулярні виплати, стара адреса в налаштуваннях може й далі спрямовувати нові монети в небезпеку. Після створення нового гаманця адресу змінюють за офіційною процедурою пулу, перевіряючи передбачені ним підтвердження чи затримку виплат.
Це практичний наслідок описаної атаки, а не свідчення злому майнінгового пулу. Те, що ASIC продовжує подавати роботу, нічого не говорить про безпеку гаманця призначення. Пристрій, обліковий запис пулу й адресу виплат варто перевіряти окремо. Нову адресу звіряють надійним способом, передбаченим самим гаманцем. Фразу відновлення не вводять ані на сторінці пулу, ані в чаті, ані у формі онлайн-перевірки.
Яких змін чекати далі
NGRAVE повідомляє про зупинку сповіщень, заміну ключів доступу робочих систем і звернення до органів влади. Серед наступних заходів — обмеження посилань із застосунку, звуження прав ключів сповіщень і погодження повідомлень двома людьми. Це заявлені зміни, за виконанням яких потрібно стежити, а не підстава вважати, що всі вони вже діяли на дату звіту. Ключ для розсилання повідомлень не повинен одночасно відкривати широкий доступ до інших даних клієнтів.
Для власника правило простіше за довгий перелік налаштувань: навіть знайомий канал може принести запит на небезпечну дію. Зупиніться, якщо просять секрет відновлення. Самостійно відкрийте офіційне джерело й з’ясуйте обставини. Якщо секрет уже передано, орієнтуйтеся на інструкції виробника щодо інциденту й новий гаманець, а не чекайте заспокійливого сповіщення. Справжня розмова з підтримкою не вимагає віддавати головний ключ.
Джерело: NGRAVE ↗
Калькулятор майнінгу ↗