Una falsa alerta de NGRAVE robó secretos de carteras: qué deben revisar sus dueños
Publicación de la fuente: 2026-10-19 · Análisis editorial publicado: 2026-10-21
El informe de NGRAVE del 19 de octubre explica cómo unas notificaciones reales condujeron a una página falsa. La lección también importa para las carteras que reciben pagos de minería.
Una alarma por un canal conocido
El teléfono avisa de que alguien se ha conectado a tu cartera de criptomonedas. El mensaje parece habitual, llega desde una aplicación que utilizas y exige detener al intruso. Esa fue la trampa que el fabricante de carteras físicas NGRAVE describió el 19 de octubre en su informe sobre el ataque del día 17. Para quien recibe ingresos de minería, recuerda que hay que proteger tanto las monedas como el secreto de respaldo que permite recuperar su control.
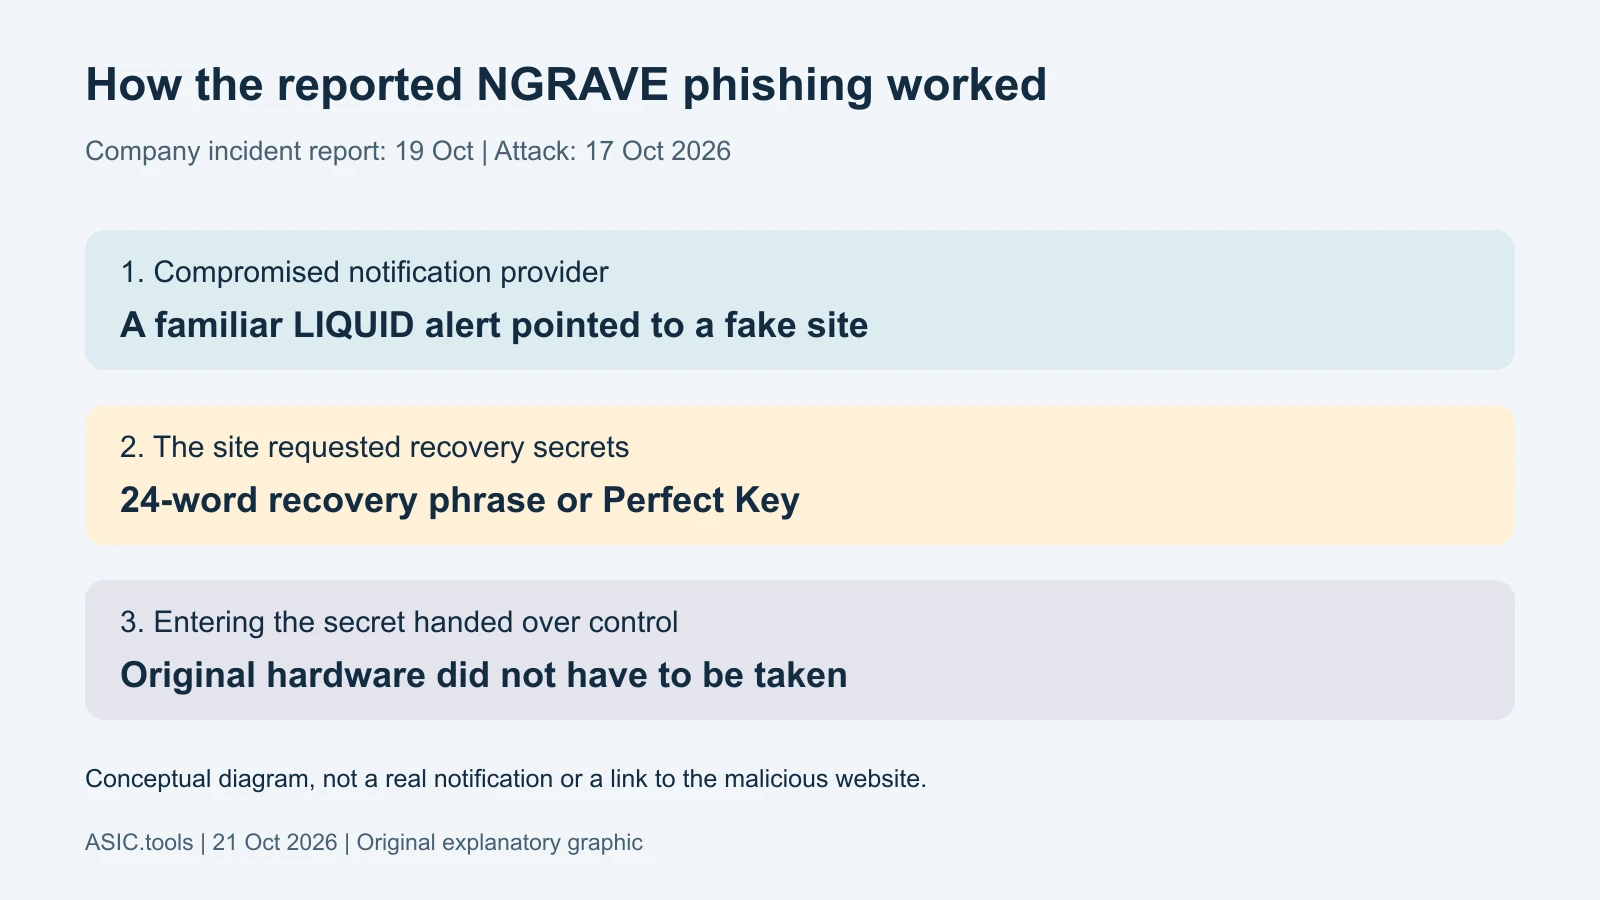
Según la empresa, los atacantes accedieron a un proveedor externo que enviaba notificaciones de LIQUID. Mandaron una alerta falsa y dirigieron a los usuarios a una copia del sitio del fabricante. La página pedía una frase de recuperación de 24 palabras o la Perfect Key de NGRAVE. Entregar cualquiera de esos secretos permitía mover los fondos. La compañía afirma que no se vulneraron el código de LIQUID ni los secretos de los dispositivos ZERO; es la versión del fabricante dentro de una investigación todavía abierta.
Por qué el dispositivo desconectado no bastó
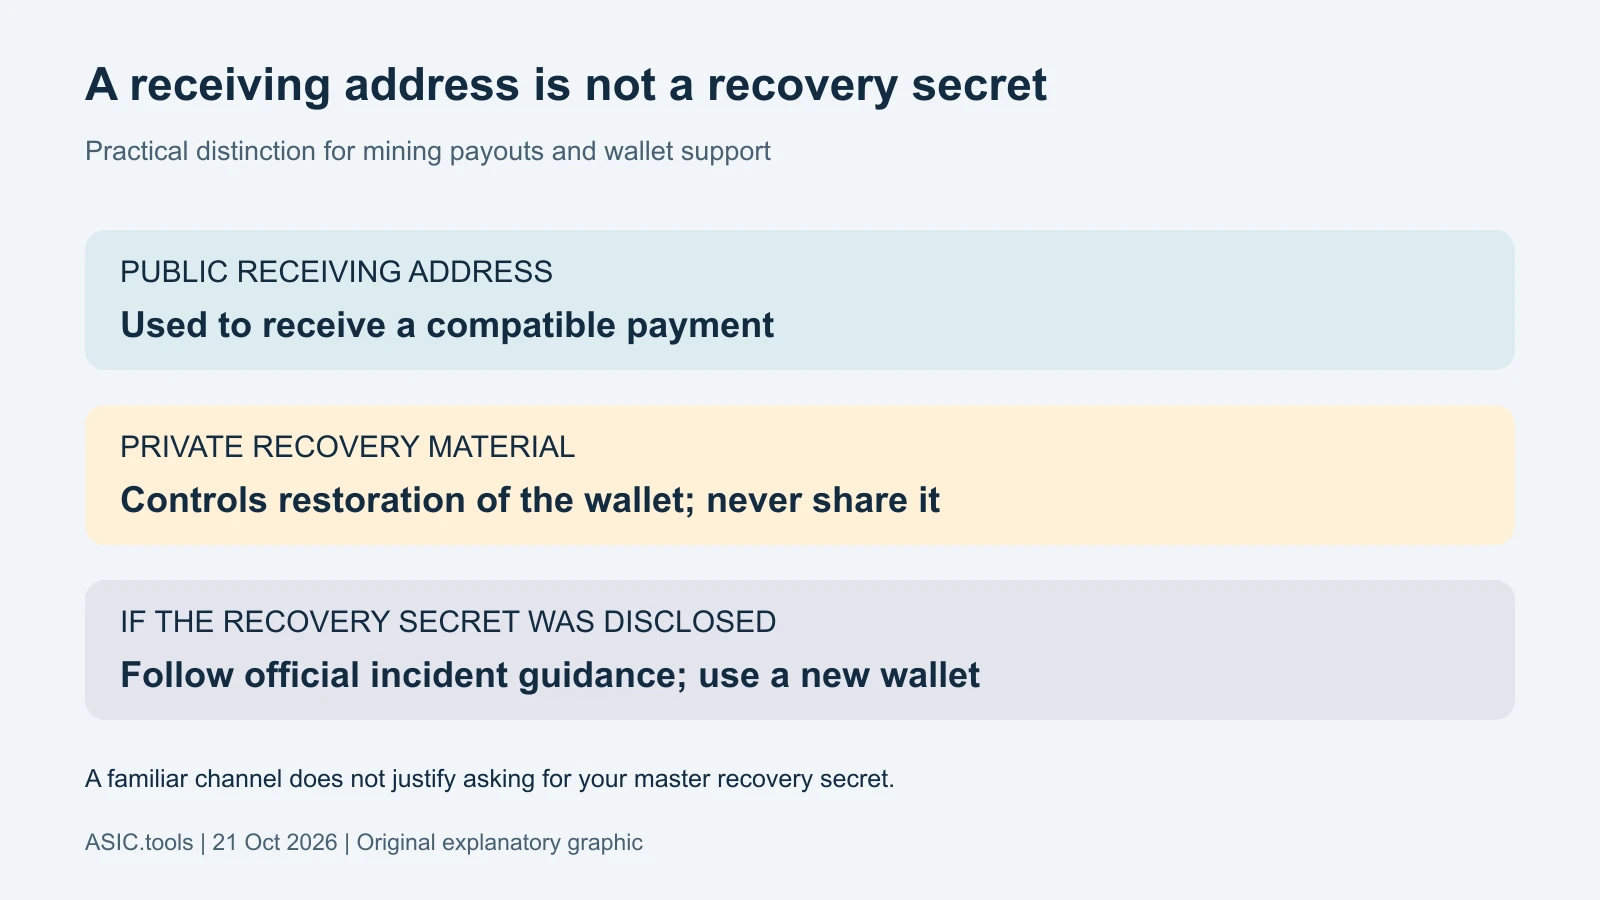
La frase de recuperación es una copia de respaldo desde la que un programa compatible puede reconstruir las claves de una cartera. Se parece a una llave maestra, no a una contraseña para consultar el saldo. La dirección pública se comparte para recibir pagos. El secreto de recuperación cumple la función contraria: debe permanecer privado. La Perfect Key también es material secreto de recuperación en el sistema NGRAVE, no un número de incidencia de soporte.
Una cartera física mantiene las claves de firma separadas de un ordenador corriente conectado a internet. Pero no puede volver secreta una copia de respaldo que ya se ha revelado. Si alguien restaura la misma cartera con ese material, no necesita pedir prestado el dispositivo original. Así se entiende el mecanismo de este ataque sin afirmar que todas las carteras físicas tengan el mismo fallo técnico. Aquí importa qué se escribió en la página falsa, además de qué aparato se tenía.
Conviene distinguir recuperar el control de iniciar sesión: una pantalla familiar no justifica pedir el respaldo secreto.
Qué recomienda la empresa a los afectados
NGRAVE pide considerar insegura la cartera en todas sus redes si se introdujo la frase o Perfect Key, incluso parcialmente o cuando la página decía que era incorrecta. Recomienda crear una cartera nueva con una frase nueva, trasladar los activos restantes y dejar de enviar fondos a las direcciones antiguas. Reinstalar la aplicación o cambiar una contraseña de acceso no sustituye un secreto de recuperación que otra persona ya conoce.
Para quienes solo abrieron el enlace o pulsaron un botón, la empresa dice que este sitio concreto robaba lo que se escribía, sin retirar fondos por un simple clic. La distinción ayuda a valorar lo ocurrido; no es una garantía general de que los enlaces desconocidos sean inocuos. El informe también pide borrar la falsa aplicación web NGRAVE Security Center si se añadió a la pantalla de inicio. La ayuda debe buscarse abriendo por cuenta propia el sitio oficial, no siguiendo otro aviso urgente.
Una estimación de pérdidas todavía mínima
El fabricante dice haber rastreado aproximadamente 2,56 millones de dólares estadounidenses desde unas 70 direcciones en cuatro redes, a precios del 17 de octubre. Lo considera un mínimo mientras comprueba otras redes y denuncias. Direcciones no significa personas diferentes, y dinero rastreado no significa dinero recuperado. El documento informa de solicitudes de congelación a plataformas y otros servicios, pero no confirma la devolución de esa cantidad.
También existe un problema de privacidad. NGRAVE señala que algunos datos accesibles de la aplicación podían relacionar direcciones y saldos con una IP y una ubicación aproximada de quienes abrieron LIQUID durante el ataque. Un fraude posterior podría sonar más convincente gracias a esa información. Conocer el saldo no autoriza a nadie a pedir el secreto. La compañía advierte contra ofertas de recuperación mediante pago y dice que ni siquiera soporte solicitará la frase o Perfect Key.
Qué cambia para los pagos mineros
Un pool necesita una dirección receptora apropiada para enviar la recompensa; no necesita el secreto maestro de recuperación de la cartera. Son datos con funciones totalmente distintas. Si la cartera comprometida recibe ingresos periódicos, dejar la dirección antigua en el pool puede enviar nuevas monedas al mismo riesgo. Después de establecer la nueva cartera, se cambia el destino siguiendo el proceso oficial del pool y revisando sus confirmaciones o posibles pausas de pago.
Es una consecuencia práctica del ataque descrito, no una prueba de que un pool minero haya sido vulnerado. Que un ASIC siga enviando trabajo no demuestra que la cartera receptora esté segura. Conviene comprobar por separado el equipo, la cuenta del pool y el destino de los pagos. La dirección nueva se verifica mediante el procedimiento fiable de la propia cartera. La frase de recuperación nunca se pega en una página del pool, un chat o un formulario de verificación en línea.
Las próximas medidas que conviene seguir
NGRAVE dice que detuvo las notificaciones, sustituyó las claves de acceso de producción y comunicó el incidente a las autoridades. Entre sus siguientes medidas figuran limitar los enlaces abiertos desde la aplicación, reducir los permisos de las claves de notificaciones y exigir aprobación de dos personas para los mensajes. Son cambios anunciados cuyo cumplimiento hay que seguir, no una razón para suponer que todos funcionaban al publicarse el informe. Una clave para enviar avisos no debería abrir a la vez un amplio acceso a otros datos de clientes.
La regla para el propietario es más sencilla que una larga lista técnica: incluso un canal familiar puede pedir algo peligroso. Detente ante cualquier solicitud de material de recuperación. Abre tú mismo la fuente oficial y comprueba qué ocurrió antes de responder. Si el secreto ya se reveló, sigue las instrucciones del fabricante sobre el incidente y utiliza una cartera recién generada, sin esperar otro mensaje tranquilizador. El soporte auténtico no requiere que entregues la llave maestra.
Fuente: NGRAVE ↗
Calculadora de minería ↗