Keystone披露买家资料外泄:熟悉的订单消息也可能是陷阱
来源发布日期: 2026-10-24 · 编辑分析发布日期: 2026-10-25
Keystone10月24日公告区分网店记录与钱包秘密;姓名、联系方式、地址和订单仍可能被用于假冒客服或寄送未经请求的设备。
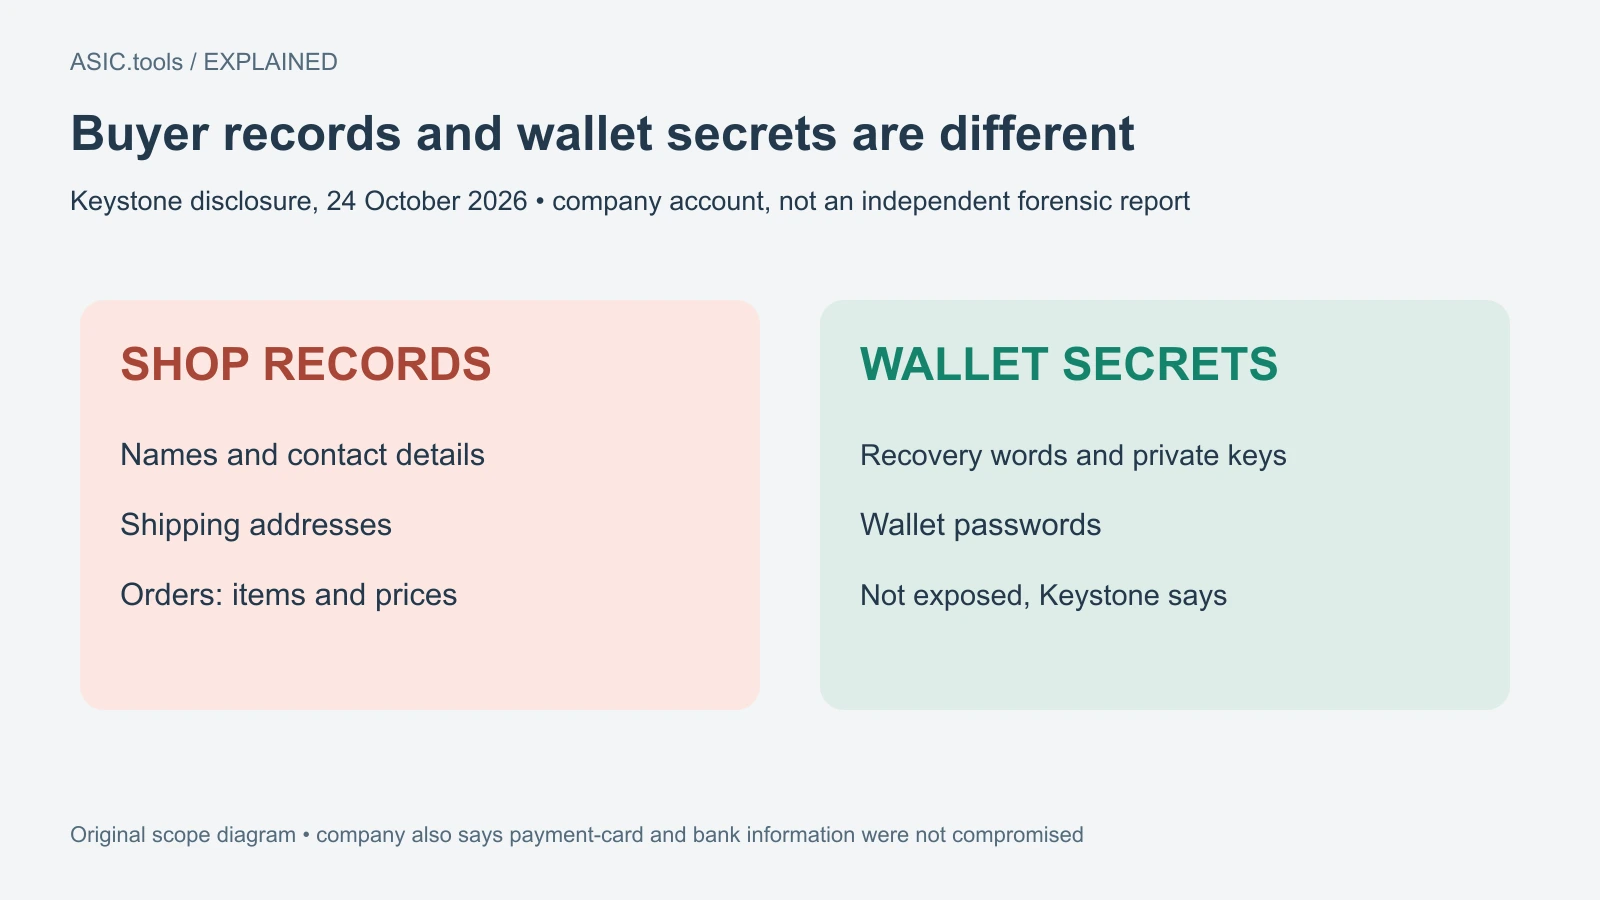
Keystone称遭入侵的是网店
Keystone在10月24日的通知中表示,未经授权的第三方从官网取得了客户配送及订单资料。对购买硬件钱包来存放挖矿收入的人,眼前风险不只是普通垃圾邮件,而是一封知道真实购物细节、因此看起来很像商家客服的消息。认识订单内容,并不等于认识钱包里究竟有什么资金。
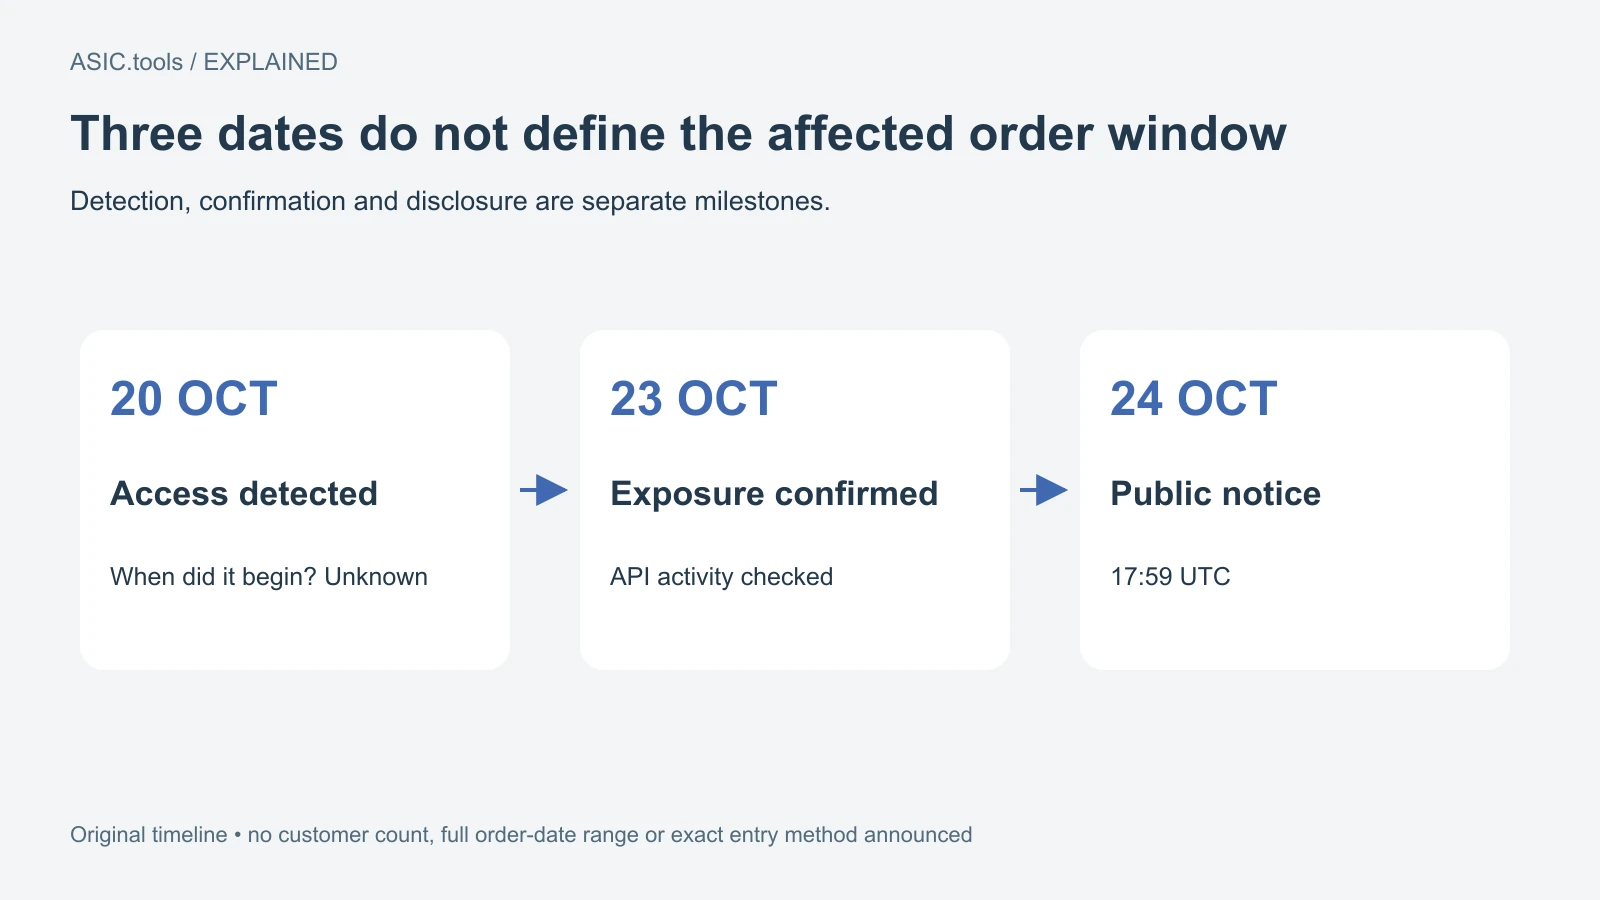
公司称,10月20日发现未经授权访问,10月23日与Shopify检查API活动后确认资料外泄。API是软件之间交换信息的接口,可以理解为系统传递数据的通道。检查这些活动记录,不能单独证明Shopify整个平台被攻破;初步通知尚未把具体进入路径解释到这个程度。
帖子发布时间为10月24日17:59 UTC。Keystone表示已阻断访问、修补漏洞、展开调查,并通过电子邮件通知受影响客户。详细报告仍是接下来准备提供的材料,不是这份初步披露里已经完成的独立调查。发现访问、确认外泄、公开通知,是需要分别记录的时间点。
发现日期未必是访问最初开始的日期,23日确认外泄,也没有划定涉及哪些订单的完整期间。不能据此认为只有20日当天购买的人才受影响,或认为更早下单就自动排除在外。公开通知的三个日期分别描述发现、确认和披露,不是一张受影响订单名单。在公司明确范围之前,应依据其正式通知与后续发现核对自身情况,不要自行把时间线变成资格判断,更不要因为陌生人准确提到某一天,就承认其掌握了可靠的官方调查结论。
公司说哪些资料外泄
Keystone列出姓名、联系方式、配送地址和订单内容,包括买了什么、支付了什么价格。这些记录可以把某个人和地址与购买加密货币保管设备联系起来,让陌生人更容易讲出一段真实感很强的购物经历。但它们并没有直接显示这个人持有多少Bitcoin或其他代币,订单价格也不是钱包余额。
公司称,支付卡及银行资料、恢复词、私钥和钱包密码没有受到影响。这是其现阶段对事件的结论。通知没有公布受影响客户人数、订单日期范围或独立核验的总规模。把公司说明与外部审计区分开,有助于理解已经公开的内容,而不是把尚未给出的数字补成某个确定范围。
恢复词是一组备份词语,可以恢复对钱包资金的控制;私钥则用于授权花费。把这些秘密与在线商店隔离,是一个安全任务,保护购买设备时收集的个人资料是另一个任务。前者没有在公司声明中被列为外泄,并不使后者失去保护价值,客户仍可能因姓名和地址而被精准联系。
正确的订单号不能证明对方就是客服
Keystone提醒,冒充者可能使用电话、短信、电子邮件或纸质邮寄,声称提供退款、替换设备,或者修正订单与配送地址。被盗订单中的真实细节,可以让完全捏造的后续要求显得可信。消息准确写出产品、购买价格或收件人,已经不能单独证明它来自原来的卖家。
这属于社会工程,也就是诱导受害者自己完成有害操作。攻击者如果能骗到恢复词,或者让用户把恢复词输入不可信的替换设备,就不一定需要破解原有钱包的密码学。对存放挖矿收入的人,后续的一次错误授权可能发生在正常收款很久之后,而不是矿池发款时。
因此,实用检查不只是消息里是否拼对了名字。需要问自己:这次联系是不是由我发起,要求能否通过我自行打开的官方渠道验证?真正的购物历史可以增加故事的真实感,却不能验证发信人的身份。把熟悉的内容与可信的联系人分开,是阅读此类通知时最关键的一步。
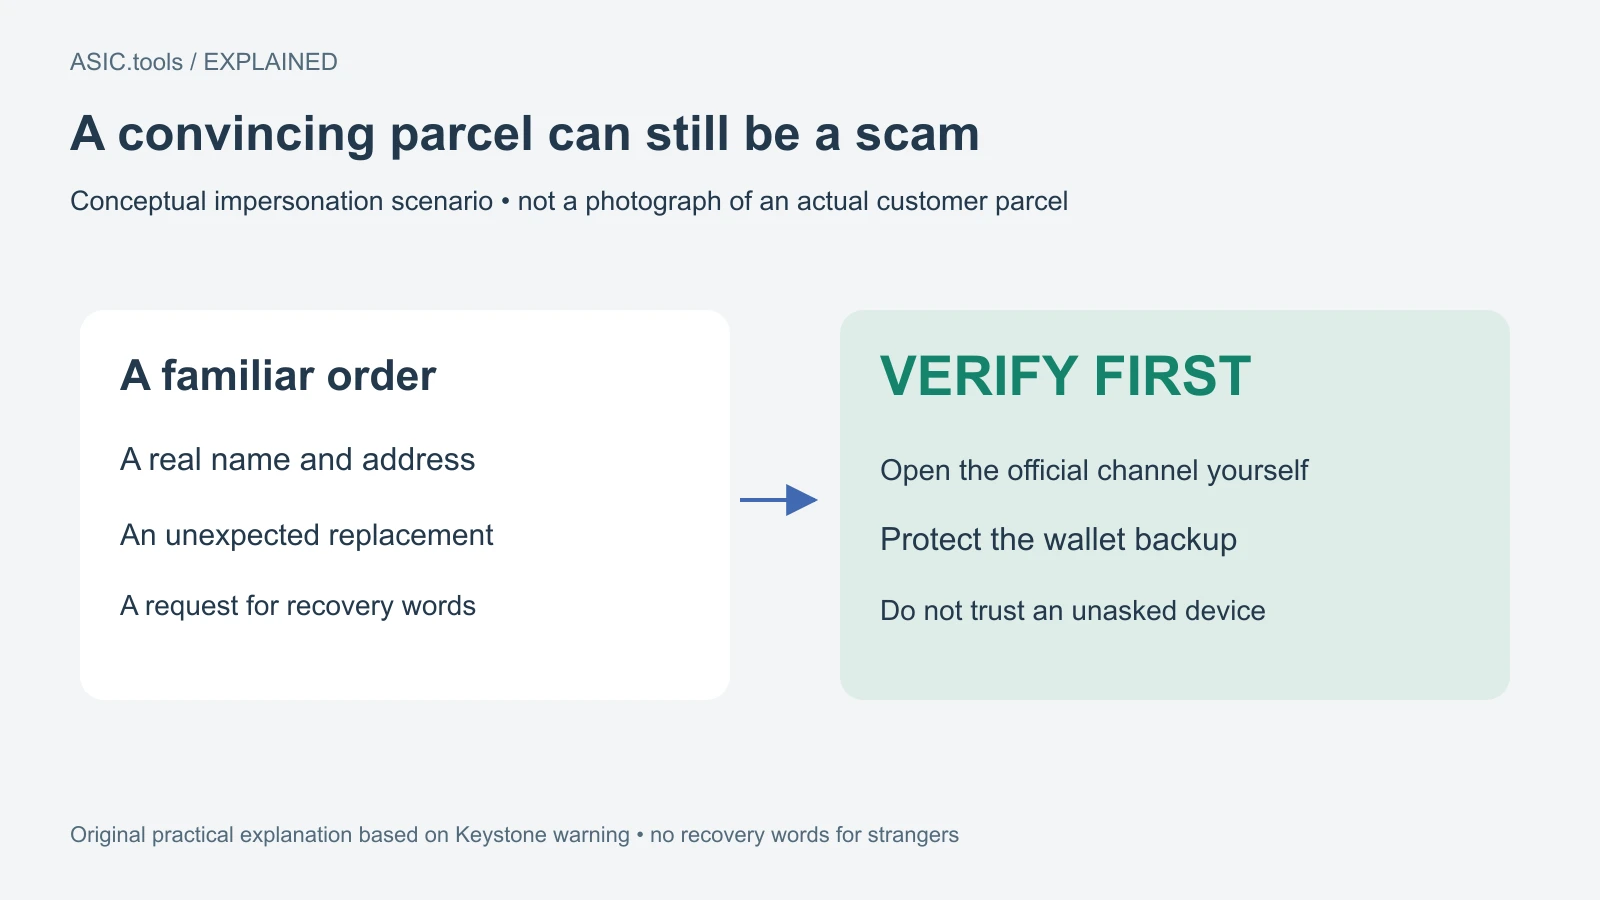
未经请求寄来的替换设备值得警惕
公司明确要求,绝不要在自己没有订购的设备上输入恢复词,也不要向他人提供恢复词或私钥。一个包裹即使声称是“免费安全替换”,并提到这次事件,也不会自动变成可信更新。与购买设备时自己选择和确认的订单相比,这种意外寄来的物品需要保持不同的信任判断。
遇到可疑消息,应自己输入keyst.one,再从官方网站使用支持渠道。避免陌生人发来的意外链接与二维码。核实商店是否承认某项客服要求,不需要先告诉对方钱包秘密;用官方渠道确认一件订单事务,与把恢复资金的能力交给对方,是完全不同的行为。
还应区分真正的事件通知与要求执行操作的消息。Keystone说正在发邮件给受影响客户,骗子也可以模仿这种通知。重要的是独立检查其中的要求,尤其当它让你恢复钱包、发送资金或接受替换设备时。消息的主题真实,不代表里面要求你执行的每一步也真实。
对存放挖矿收入的人意味着什么
矿池可以正确送出一笔付款,而币的持有人仍可能在之后遇到冒充骗局。矿池、区块链、签名设备和在线商店分别保护不同流程。前面某一步成功,不会为后来关于这些资金的每封消息提供身份认证。正常的链上收款记录,也无法证明一封自称商家支持的邮件可靠。
这份通知没有宣布修改Bitcoin挖矿规则,也没有宣布每一台Keystone签名设备都遭入侵。具体警告是买家记录外泄及其可能被犯罪者利用。受影响人数、攻击者身份与确切技术入口,都应等待证据;不能因为目前公开信息有限,就把所有未知内容写成已经确认的事实。
目前有用的应对是核对官方沟通、保护恢复词,并警惕未经请求的退款或替换。外泄订单资料最容易帮助骗子讲出一段熟悉的配送故事。对读者而言,识别这段故事为什么会令人相信,比把整起事件误读成“所有钱包都坏了”更能指导下一次具体操作。
来源: Keystone ↗ · Keystone official website ↗ · Full statement reproduced by ETHNews ↗
挖矿计算器 ↗