Keystone сообщила об утечке данных покупателей: как не попасть в ловушку «доставки»
Публикация источника: 2026-10-24 · Редакционный анализ опубликован: 2026-10-25
Сообщение Keystone от 24 октября разделяет данные магазина и секреты кошелька. Имя, контакты, адрес и заказ могут помочь мошенникам выдавать себя за поддержку или присылать незапрошенную замену.
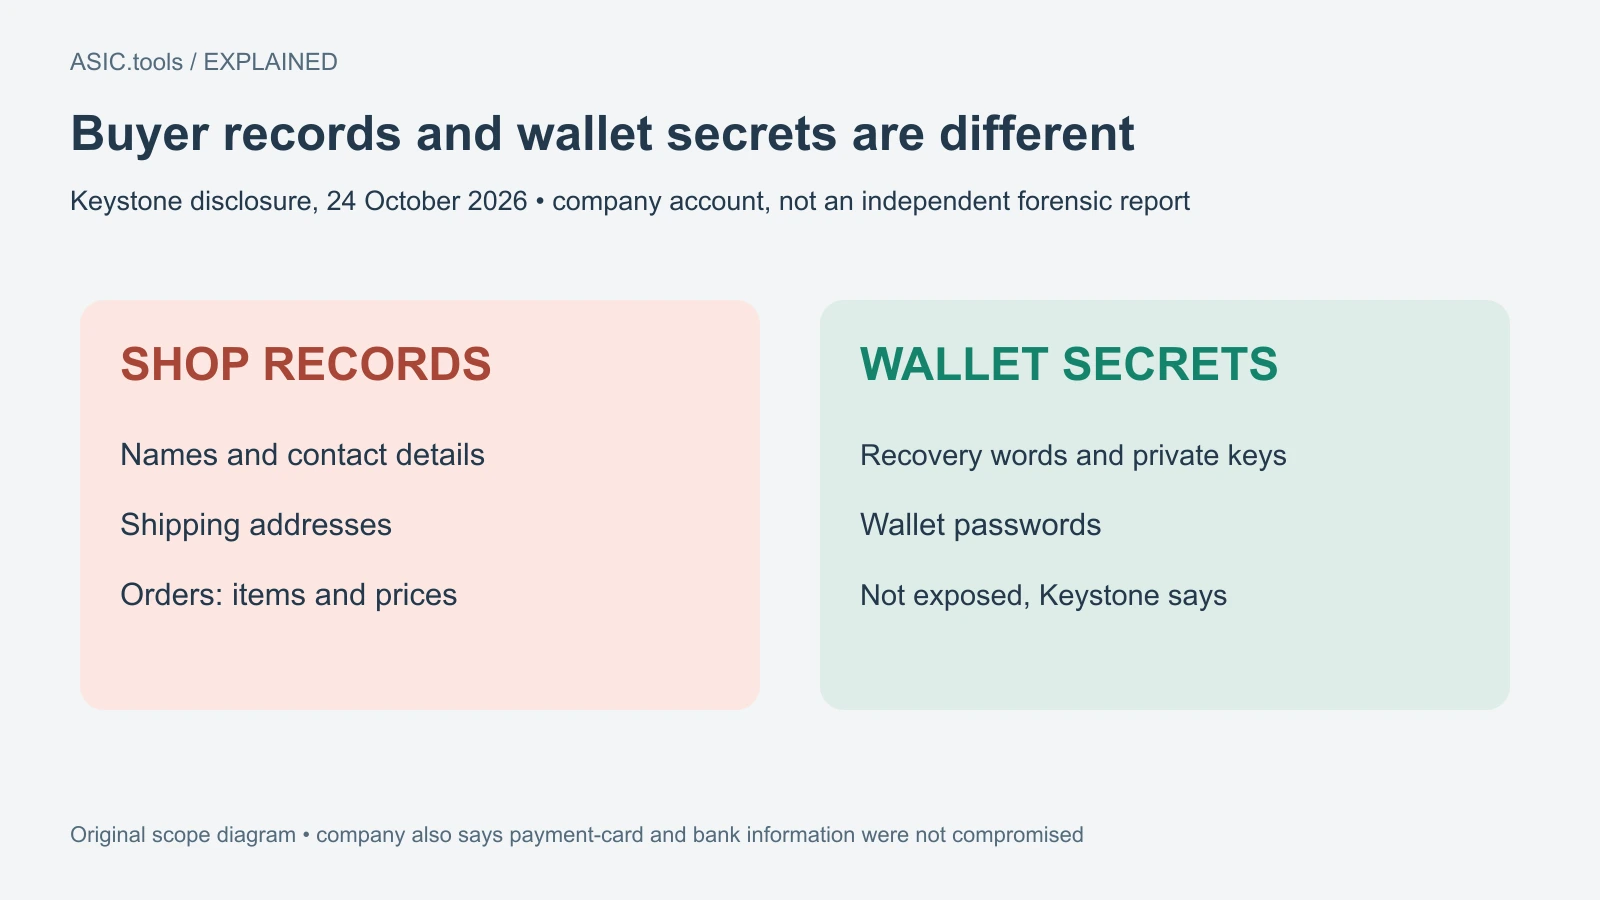
По сообщению Keystone, взломали магазин
Keystone в сообщении от 24 октября заявила, что посторонние получили сведения о доставке и заказах покупателей с её сайта. Для майнера, купившего аппаратный кошелёк для хранения заработанного, ближайший риск — убедительное письмо с деталями настоящей покупки, а не просто случайный спам.
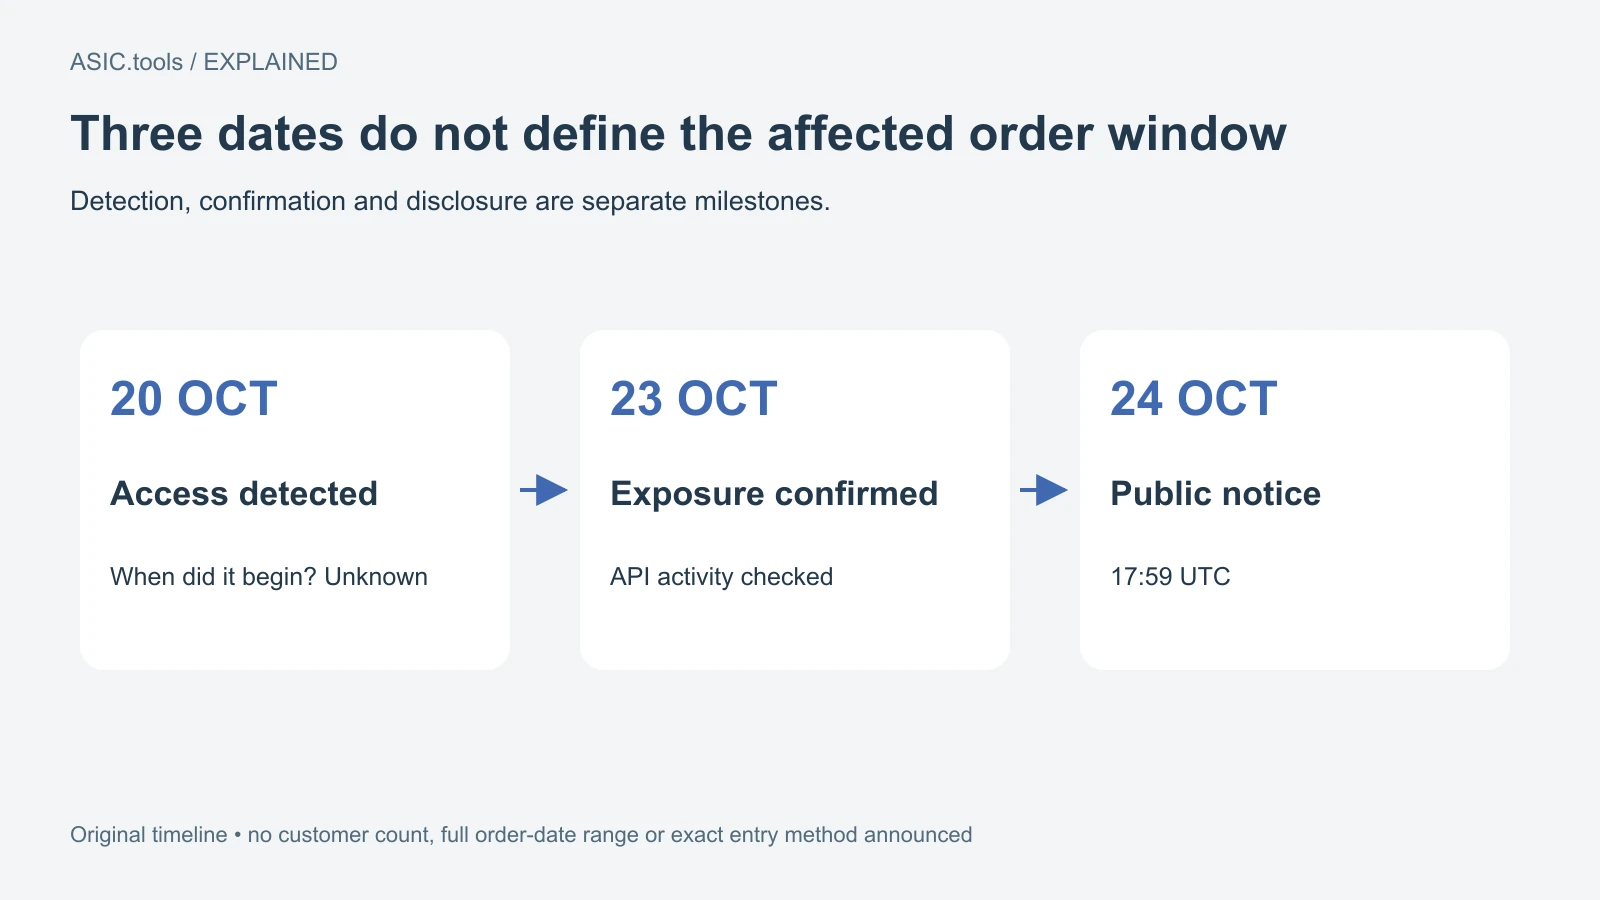
Компания говорит, что обнаружила несанкционированный доступ 20 октября, а 23-го подтвердила утечку после проверки активности API вместе с Shopify. API — программный интерфейс, через который системы обмениваются информацией. Проверка этих записей сама по себе не доказывает взлом всей платформы Shopify.
Сообщение опубликовано 24 октября в 17:59 UTC. По словам Keystone, доступ заблокирован, уязвимость исправлена, расследование начато, а пострадавших уведомляют электронной почтой. Подробный отчёт пока обещают, а не предоставляют в этом первоначальном сообщении.
Дата обнаружения не обязательно является началом доступа. Подтверждение 23 октября тоже не определяет период заказов. Не следует считать пострадавшими только покупателей 20 октября. Пока компания не очертила границы, сверяйтесь с её уведомлениями и выводами, а не стройте круг пострадавших из трёх дат.
Какие данные, по заявлению компании, попали наружу
Keystone перечисляет имена, контактные данные, адреса доставки и сведения о заказах, включая товары и цены. Такие записи связывают конкретного человека и адрес с покупкой устройства для криптовалюты. Они не показывают, сколько монет этот человек хранит.
Компания утверждает, что данные карт и банковских счетов, фразы восстановления, приватные ключи и пароли кошельков не пострадали. Это её выводы на данном этапе. В объявлении нет числа покупателей, периода заказов или независимо проверенной общей оценки утечки.
Фраза восстановления — резервный набор слов, позволяющий восстановить контроль над средствами кошелька. Приватный ключ разрешает расходовать монеты. Хранить эти секреты отдельно от интернет-магазина и защищать данные, собранные при покупке, — разные задачи.
Почему правильный номер заказа не доказывает подлинность поддержки
Keystone предупреждает о самозванцах, которые могут звонить, присылать SMS, электронные или бумажные письма. Поводом могут стать возврат денег, замена кошелька или исправление заказа либо адреса. Настоящие детали украденной покупки делают выдуманную историю необычно убедительной.
Это социальная инженерия — когда человека убеждают самостоятельно совершить опасное действие. Нападающему не обязательно ломать криптографию устройства, если можно выманить фразу восстановления или заставить ввести её в недоверенную «замену».
Поэтому проверяйте не только правильность своего имени в письме. Важно, сами ли вы начали общение и можете ли подтвердить запрос через самостоятельно открытый официальный канал. Знание истории покупки уже не доказывает, что пишет продавец.
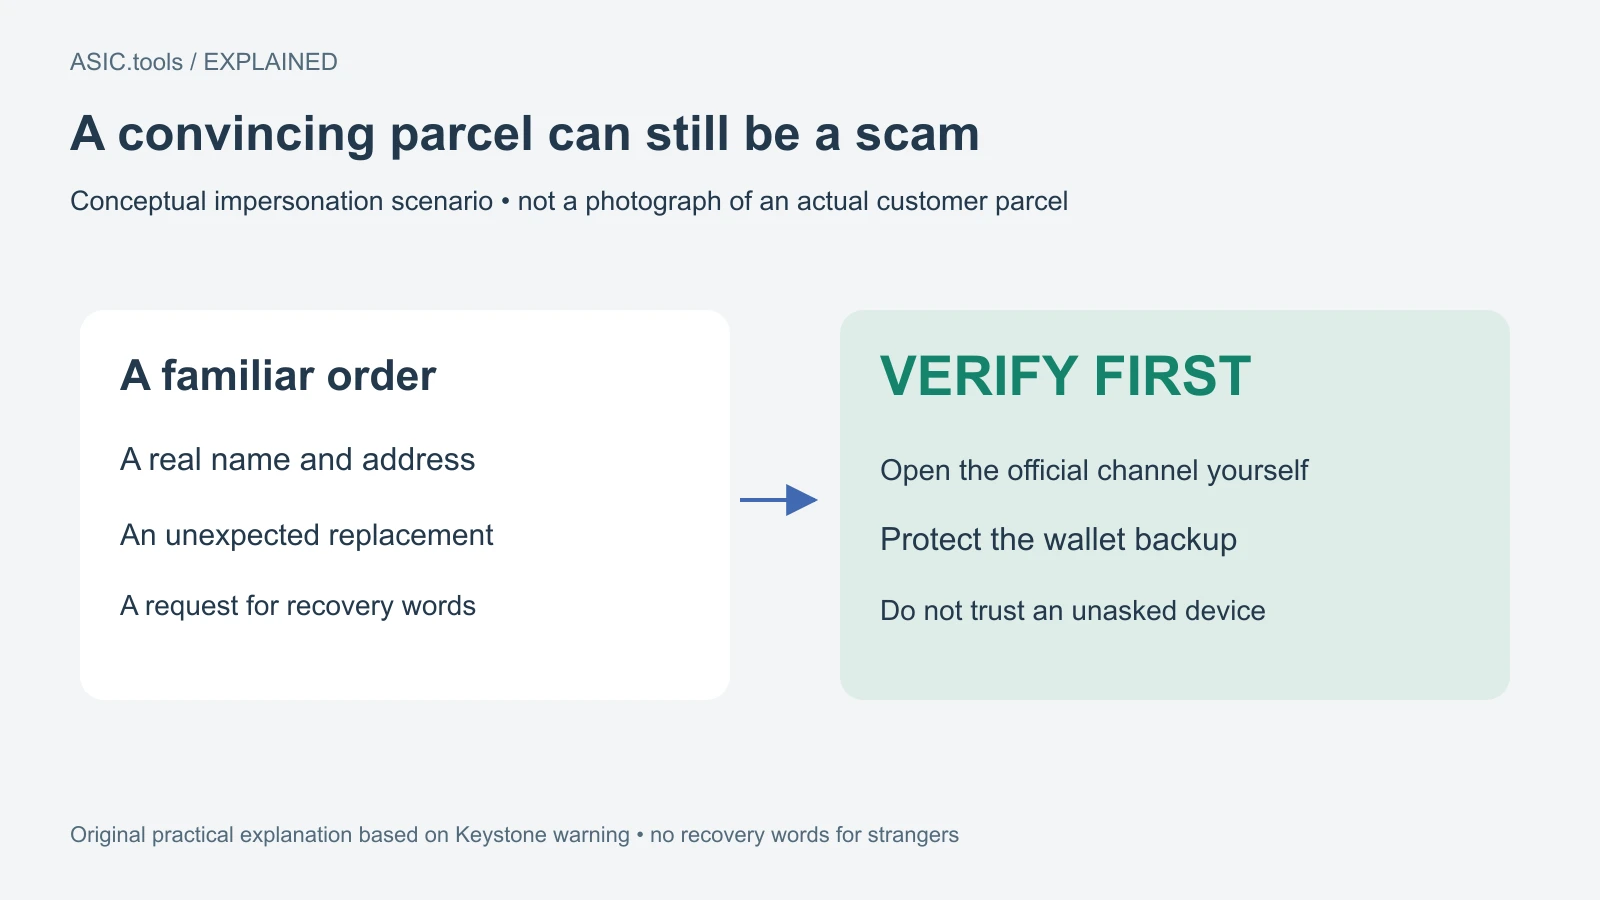
Незапрошенная замена — повод насторожиться
Компания прямо просит никогда не вводить фразу восстановления в устройство, которое вы не заказывали, и не передавать её или приватный ключ. Посылка под видом бесплатной безопасной замены не становится надёжным обновлением лишь потому, что упоминает этот инцидент.
При подозрительном сообщении введите keyst.one самостоятельно и воспользуйтесь официальным каналом поддержки. Избегайте неожиданных ссылок и QR-кодов от незнакомца. Чтобы выяснить, признаёт ли магазин обращение в обслуживание, не требуется раскрывать секреты кошелька.
Разделяйте уведомление об инциденте и требование выполнить действие. Keystone говорит, что уведомляет пострадавших; мошенники могут копировать такие письма. Важна независимая проверка, особенно если просят восстановить кошелёк, отправить деньги или принять другое устройство.
Что меняется для хранения дохода майнинга
Пул может правильно отправить выплату, а её владелец останется уязвимым к дальнейшему обману. Пул, блокчейн, подписывающее устройство и интернет-магазин защищают разные части процесса. Успешный этап не подтверждает подлинности каждого следующего сообщения о средствах.
Это сообщение не объявляет изменения правил Bitcoin или взлома каждого устройства Keystone. Конкретное предупреждение касается данных покупателей и способов их использования преступниками. Для числа пострадавших, личности нападающего и точного технического пути нужны доказательства.
Сейчас полезная реакция — проверять официальные сообщения, беречь слова восстановления и осторожно относиться к незапрошенным возвратам или заменам. Знакомая история о доставке — именно то, что украденные данные заказа позволяют рассказать убедительнее.
Источник: Keystone ↗ · Keystone official website ↗ · Full statement reproduced by ETHNews ↗
Калькулятор майнинга ↗