Keystone informa de una filtración de compradores: cuidado con los mensajes de entrega
Publicación de la fuente: 2026-10-24 · Análisis editorial publicado: 2026-10-25
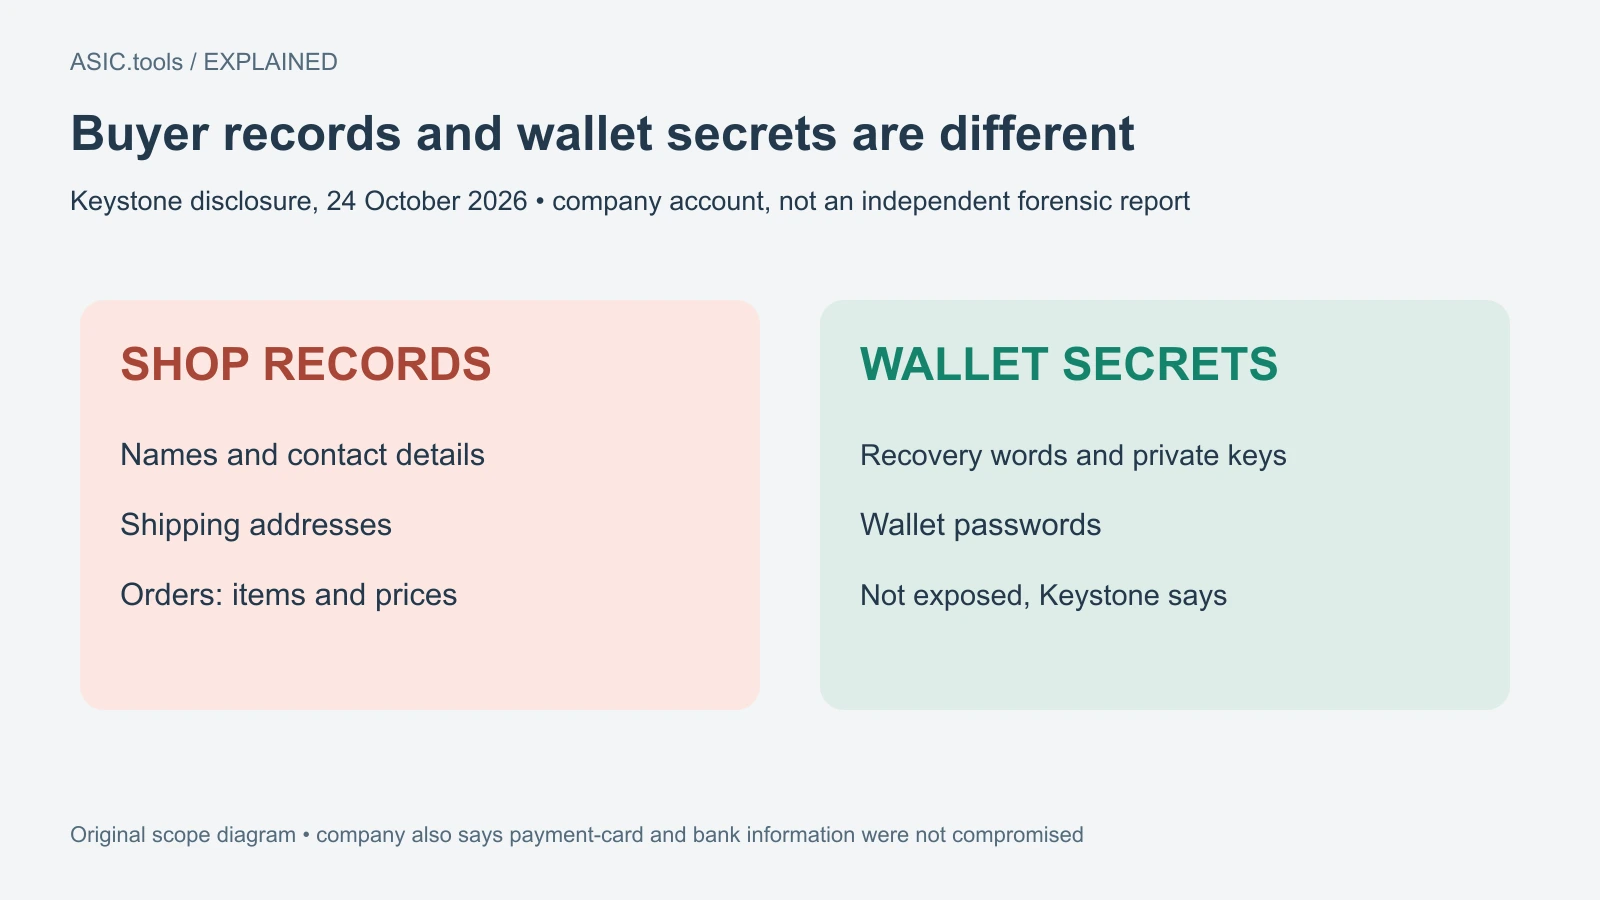
El aviso del 24 de octubre distingue registros de tienda y secretos del monedero. Nombres, contactos, direcciones y pedidos pueden facilitar falsas ayudas o dispositivos no solicitados.
Según Keystone, la intrusión afectó a la tienda
Keystone afirmó en un aviso del 24 de octubre que un tercero obtuvo información de envíos y pedidos de clientes de su web. Para quien compró un monedero físico para guardar ingresos mineros, el riesgo inmediato es un mensaje convincente que conoce la compra real, no solo un correo basura cualquiera.
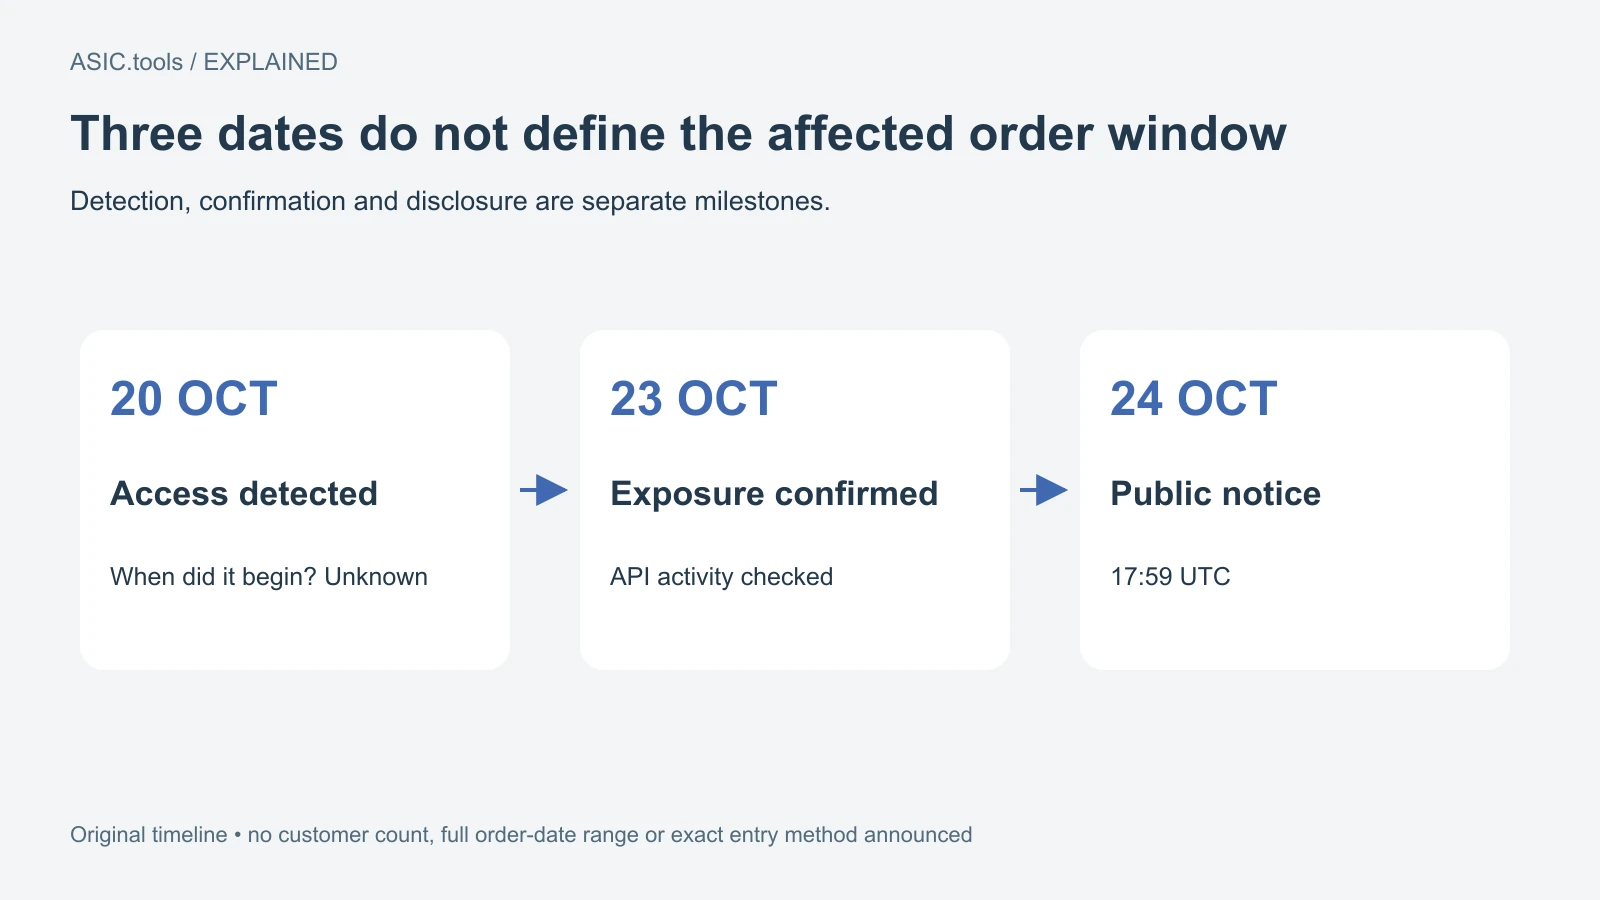
La empresa dice que detectó acceso no autorizado el 20 de octubre y confirmó la exposición el 23, tras comprobar actividad de API con Shopify. Una API es una interfaz que permite intercambiar información entre sistemas. Revisar esos registros no demuestra por sí mismo que toda la plataforma Shopify fuera pirateada.
El aviso se publicó el 24 de octubre a las 17:59 UTC. Keystone dice que bloqueó el acceso, corrigió la vulnerabilidad, abrió una investigación y está avisando a los afectados por correo. El informe detallado sigue siendo una promesa, no un documento ya incluido en esta primera comunicación.
La fecha de detección no es necesariamente el inicio del acceso, y confirmar el 23 deoctubre no define las fechas de los pedidos afectados. No supongas que solo afecta a quien compró el 20. Mientras la empresa concreta el alcance, comprueba tu situación mediante sus avisos y hallazgos publicados, sin inventar una ventana de afectados a partir de esas tres fechas.
Qué información dice la empresa que se expuso
Keystone enumera nombres, contactos, direcciones de entrega y datos de pedidos, incluidos productos y precios. Esos registros vinculan a una persona y una dirección con la compra de un dispositivo para criptomonedas. No revelan cuántas monedas posee.
La compañía asegura que no quedaron comprometidos datos de tarjetas o bancos, frases de recuperación, claves privadas ni contraseñas del monedero. Son sus conclusiones en esta fase. El anuncio no da un número de clientes, un intervalo de fechas de pedidos afectados ni una evaluación total verificada de forma independiente.
Una frase de recuperación es el conjunto de palabras de respaldo que permite recuperar el control de los fondos. Una clave privada autoriza el gasto. Mantener esos secretos separados de una tienda en línea es una tarea distinta de proteger los datos personales recogidos al vender el dispositivo.
Un número de pedido correcto no demuestra que sea soporte
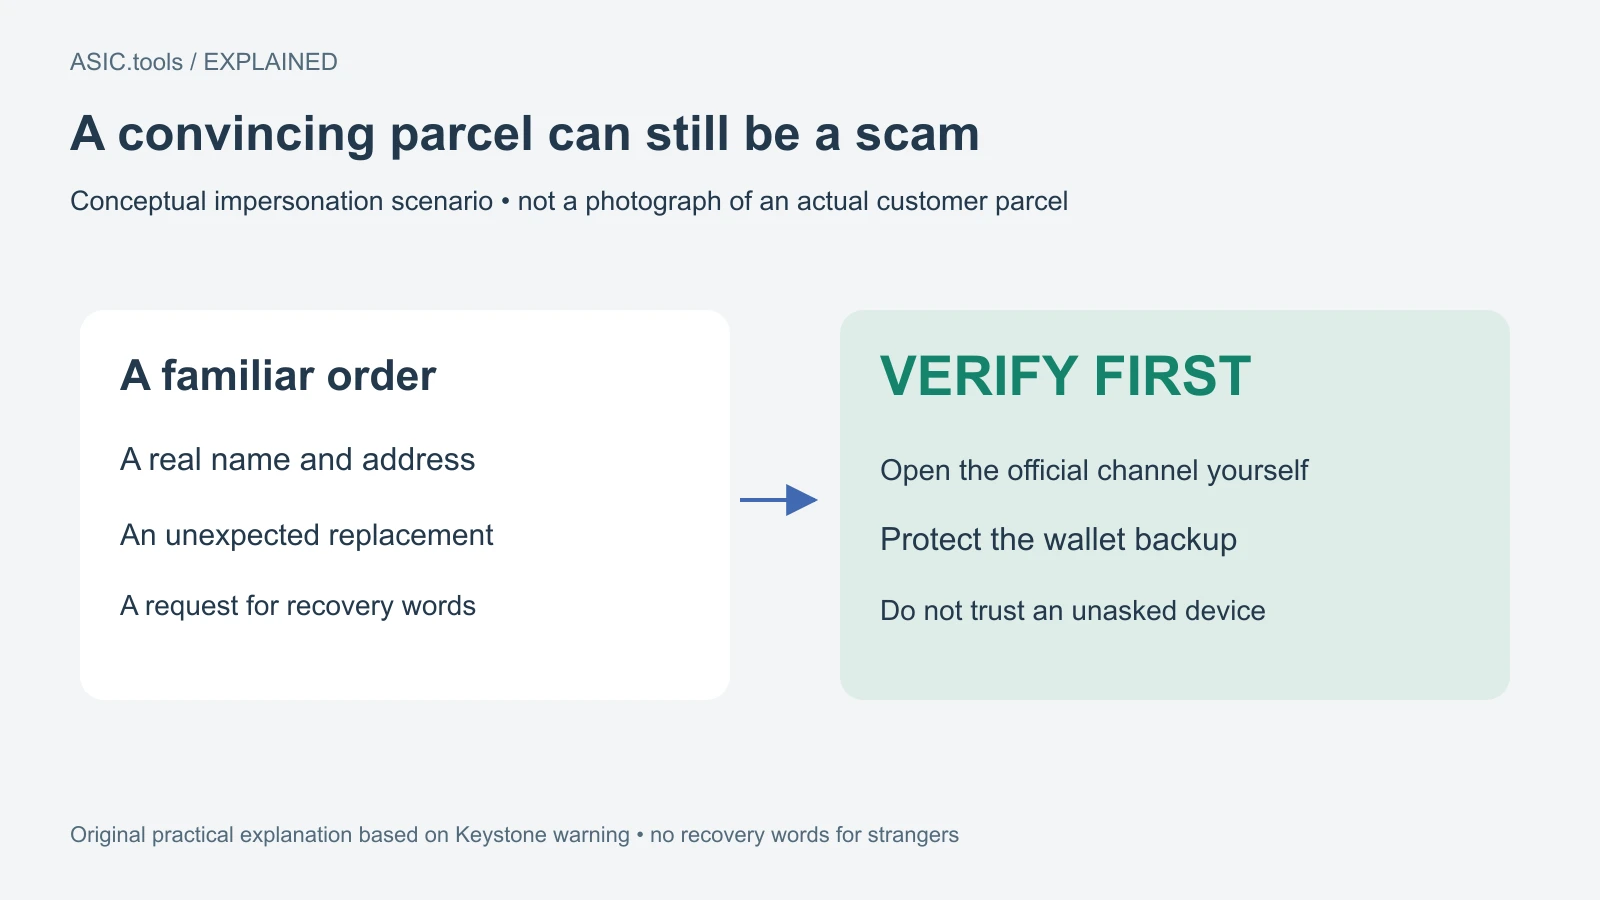
Keystone advierte de impostores que pueden llamar o escribir por SMS, correo electrónico o postal. Pueden ofrecer reembolsos, un monedero de sustitución o una corrección del pedido o de la dirección. Los detalles reales de una compra robada hacen que la historia inventada parezca especialmente creíble.
Es ingeniería social: convencer a alguien para que ejecute por sí mismo la acción dañina. El atacante no necesita romper la criptografía si logra que el propietario entregue la frase de recuperación o la introduzca en un aparato de sustitución no fiable.
La pregunta práctica no es solo si el mensaje escribe bien tu nombre. Comprueba si tú iniciaste el contacto y si puedes verificar la petición por un canal que hayas abierto personalmente. Conocer tu historial de compra ya no demuestra que el remitente sea el vendedor.
Una sustitución no solicitada es una alerta
La empresa pide expresamente no introducir nunca la frase de recuperación en un dispositivo que no hayas pedido y no compartirla ni compartir claves privadas. Un paquete presentado como sustitución gratuita por seguridad no se convierte en una actualización fiable por mencionar este incidente.
Ante un mensaje sospechoso, escribe keyst.one personalmente y utiliza la vía oficial de soporte. Evita enlaces inesperados y códigos QR enviados por desconocidos. No hace falta revelar secretos del monedero para comprobar si la tienda reconoce una solicitud de atención al cliente.
Distingue una notificación del incidente de una exigencia de actuar. Keystone dice que está notificando a los afectados; los estafadores pueden imitar esos avisos. Importa comprobar la petición por separado, especialmente si exige restaurar un monedero, enviar dinero o aceptar otro dispositivo.
Qué cambia para quien guarda ingresos de minería
Un pool puede entregar correctamente un pago mientras su propietario sigue expuesto a una suplantación posterior. El pool, la cadena, el dispositivo de firma y la tienda protegen partes diferentes del proceso. El éxito de una etapa no valida todos los mensajes posteriores sobre el dinero.
Este aviso no anuncia un cambio de las reglas de minería Bitcoin ni el compromiso de todos los dispositivos de firma Keystone. La advertencia concreta trata de registros de compradores expuestos y del uso que puedan darles los delincuentes. Cifras de afectados, identidad del atacante y vía técnica exacta necesitan pruebas.
Por ahora, la respuesta útil es comprobar comunicaciones oficiales, proteger las palabras de recuperación y desconfiar de reembolsos o sustituciones no solicitados. Una historia familiar sobre una entrega es precisamente lo que unos datos de pedido filtrados permiten contar mejor.
Fuente: Keystone ↗ · Keystone official website ↗ · Full statement reproduced by ETHNews ↗
Calculadora de minería ↗