Foundation披露约5600个邮寄地址面临泄露风险,Passport用户须警惕钓鱼邮件
来源发布日期: 2026-10-26 · 编辑分析发布日期: 2026-10-27
钱包厂商10月26日更新披露潜在暴露的客户记录;逾2.3万次邮件发送尝试是另一项统计,不能当作受害人数。公司称尚未发现设备或私钥遭入侵的证据。
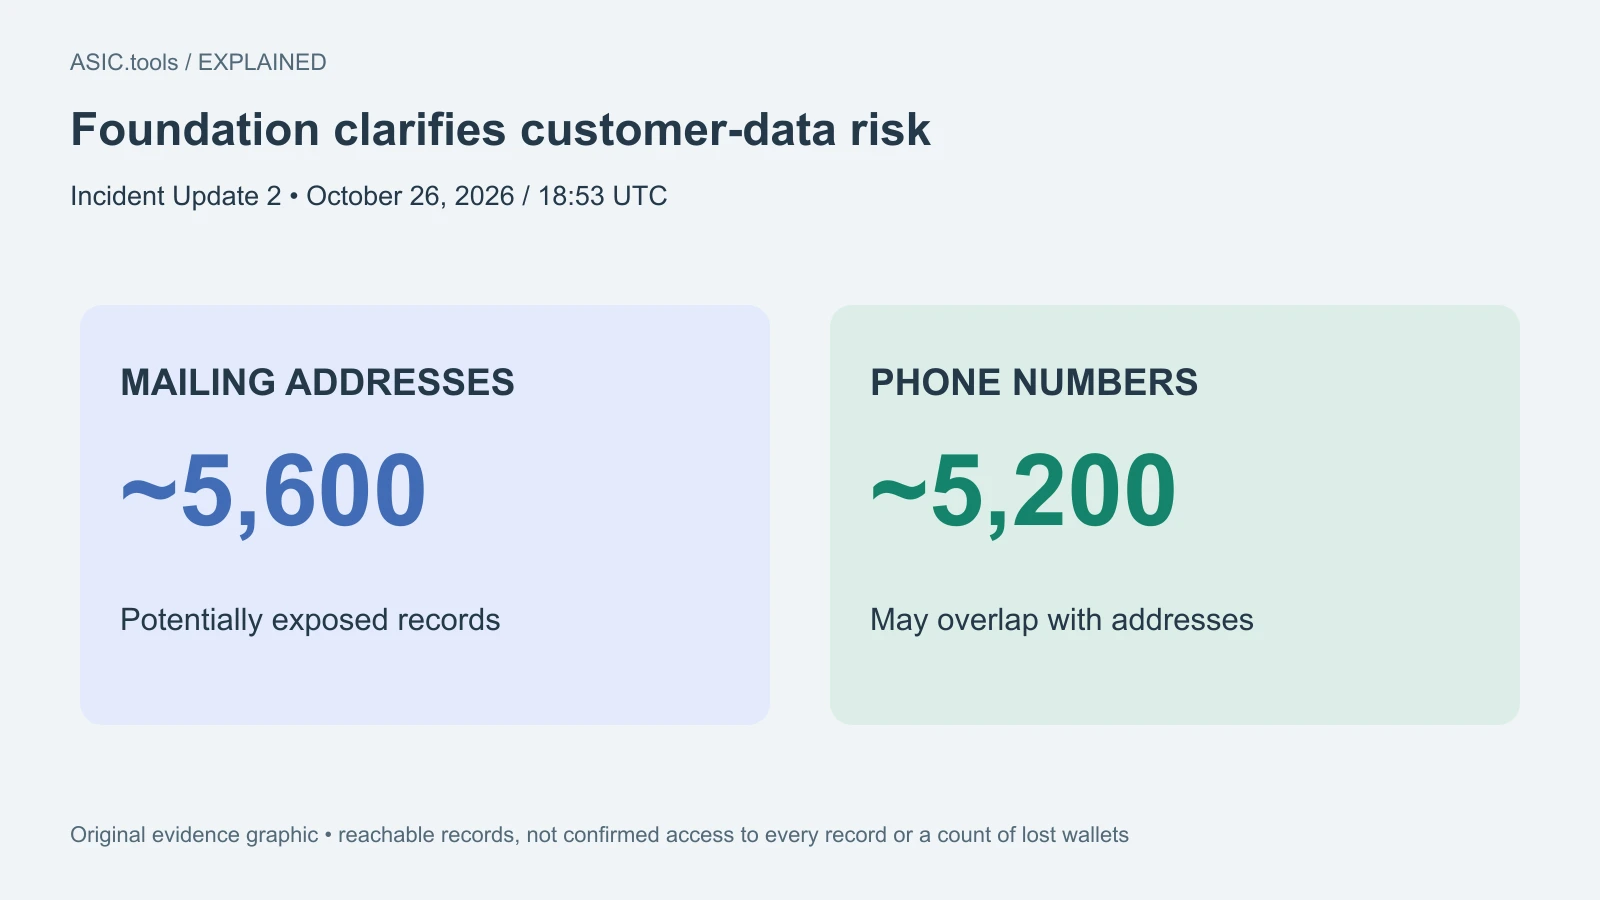
最新通报给出了潜在暴露记录的规模
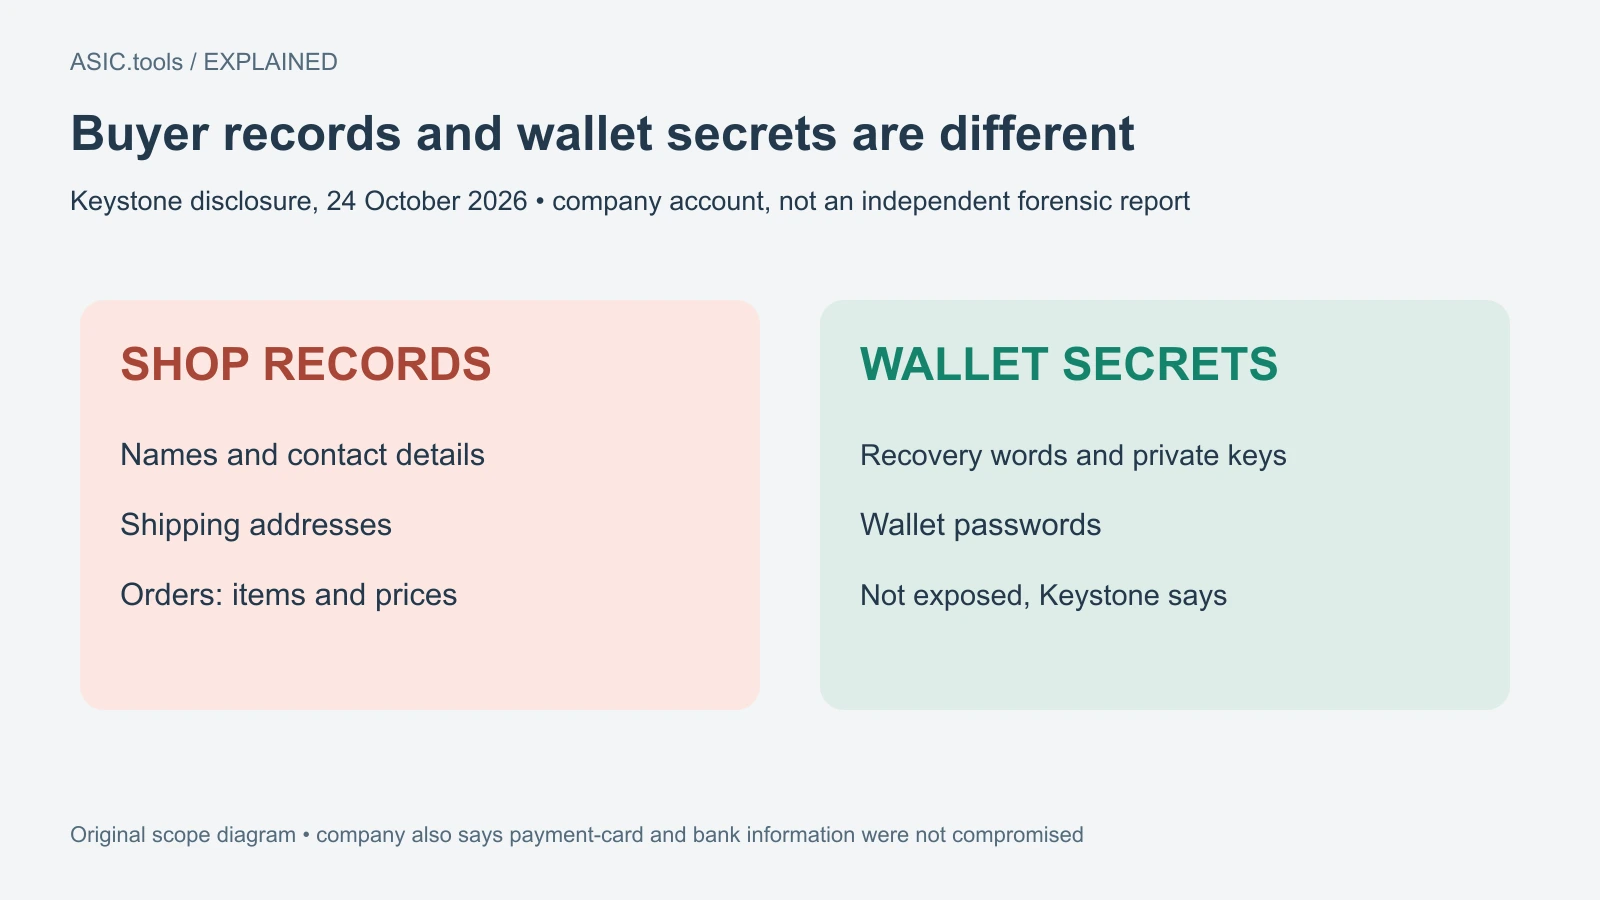
Foundation在10月26日18:53UTC发布第二次事件更新,称攻击者能够接触的系统内,保存着约5600个邮寄地址、5200个电话号码,以及姓名和电子邮箱地址。公司无法确定攻击者是否读取了全部记录,因此把这些资料都视为可能已经暴露。两组数字分别描述地址和电话,不能直接相加后称为受害者总人数,也不能由此推算损失金额。
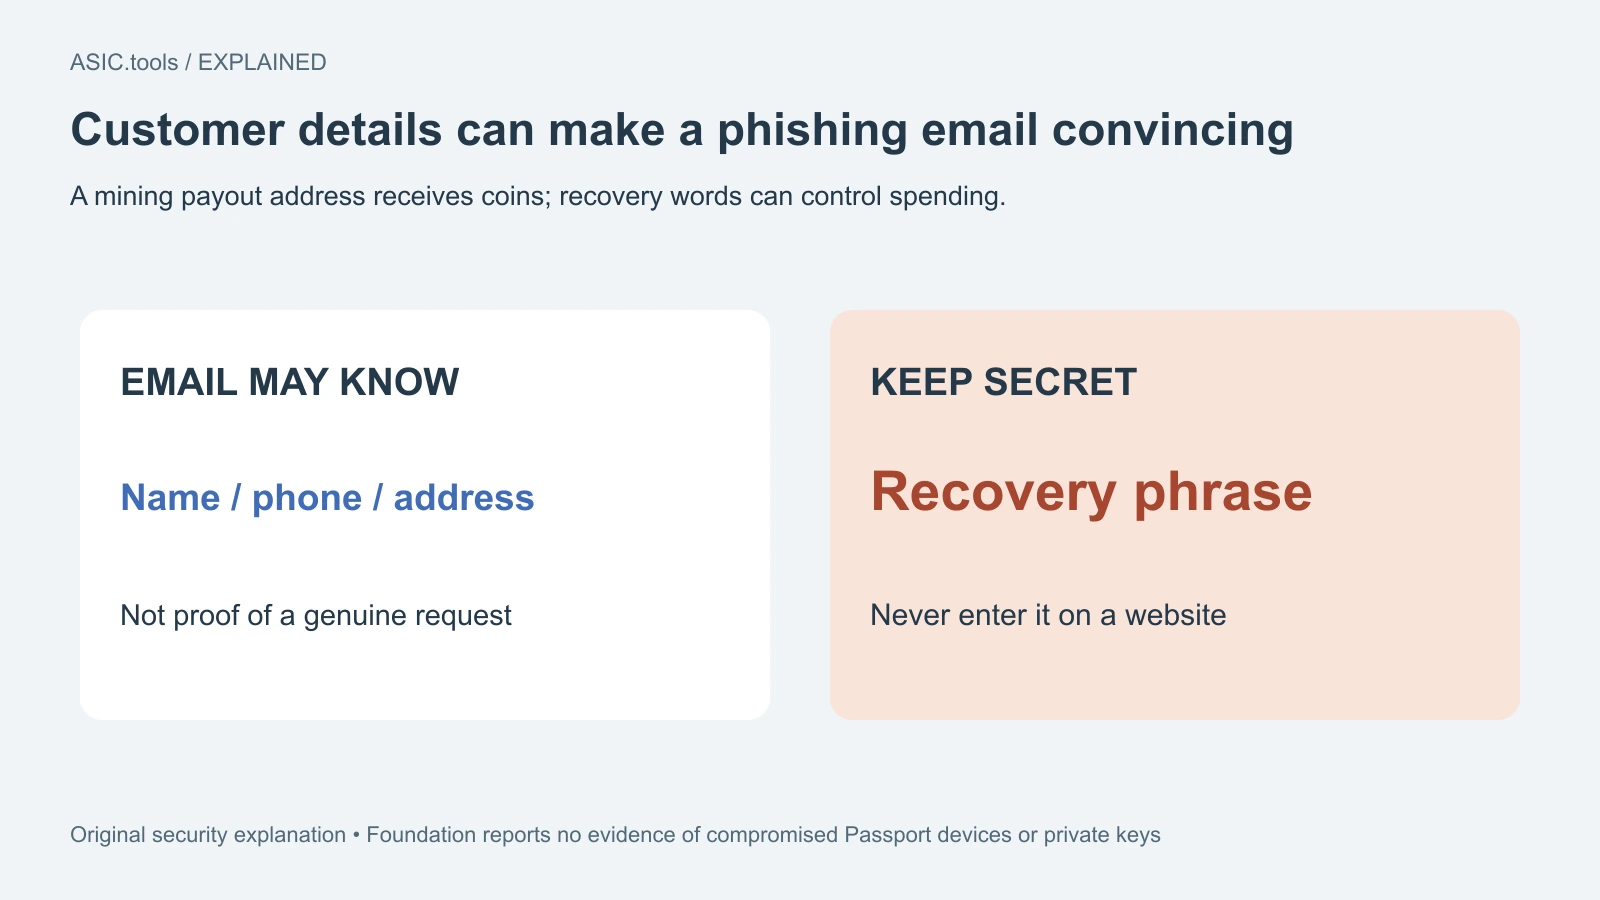
这家厂商生产Passport硬件钱包。对于把矿池收入转入该钱包的矿工,这次事件最直接的风险是收到非常逼真的邮件,要求交出恢复词。恢复短语是一份秘密备份,掌握它的人可能重建钱包并花掉其中的币。对方准确说出收件姓名、电话或旧送货地址,只能说明他掌握了相关资料,不能证明他的操作要求来自真正的客服。
超过两万次发送尝试不等于两万名受害者
较早的调查更新记录了逾23000次钓鱼邮件发送尝试,其中19057封通过Mailgun送达,1503封通过GoogleWorkspace发送。有些邮箱收到不止一封,有些尝试失败或在送达前被拦住。因此,发送尝试、发送成功、送达和不同收件人数是不同口径。把这些数字改写为“23000名客户的钱包被盗”,会同时夸大证据范围并混淆邮件攻击与设备安全。
后续更新还指出,超过5000个收到钓鱼邮件的邮箱地址,并不存在于公司的WooCommerce或Shopify客户记录中;部分与客服和招聘邮箱中的联系人相符。Foundation因此相信攻击者也使用了外部数据,但仍在追查来源。这不等于已经确认某一家其他公司泄露资料,也不能据此把本次事件归入此前另一家钱包厂商的攻击。关于来源的判断,应以这次较新的通报为准。
这些统计还不能拼成10800名不同的人:同一个客户的记录可能同时包括邮寄地址和电话,两个字段的数量不代表彼此不重叠的两群用户。同样,19057加1503等于20560,不能充当超过23000次尝试的完整分项。中间的差额不能证明存在另一个发送渠道,也不能被命名为尚未披露的受害人数。部分尝试失败、同一地址被多次发送以及不同邮件系统的记录口径,都要求报道保留原来的分类。公司给出的数字是在仍未结束的调查中逐步确认的信息,不是经核实的被盗币总额,本次更新也没有提供那样的损失汇总。阅读新闻时,应保留每次通报的时间与指标名称,不能把后来对客户资料范围的澄清说成公司推翻了此前的设备安全判断。资料可能暴露、邮件可能送达、用户可能交出恢复词以及资金实际被转走,是需要分别证明的环节;其中一个数字不能替另一个环节提供证据。
为什么多年前的订单资料仍然存在
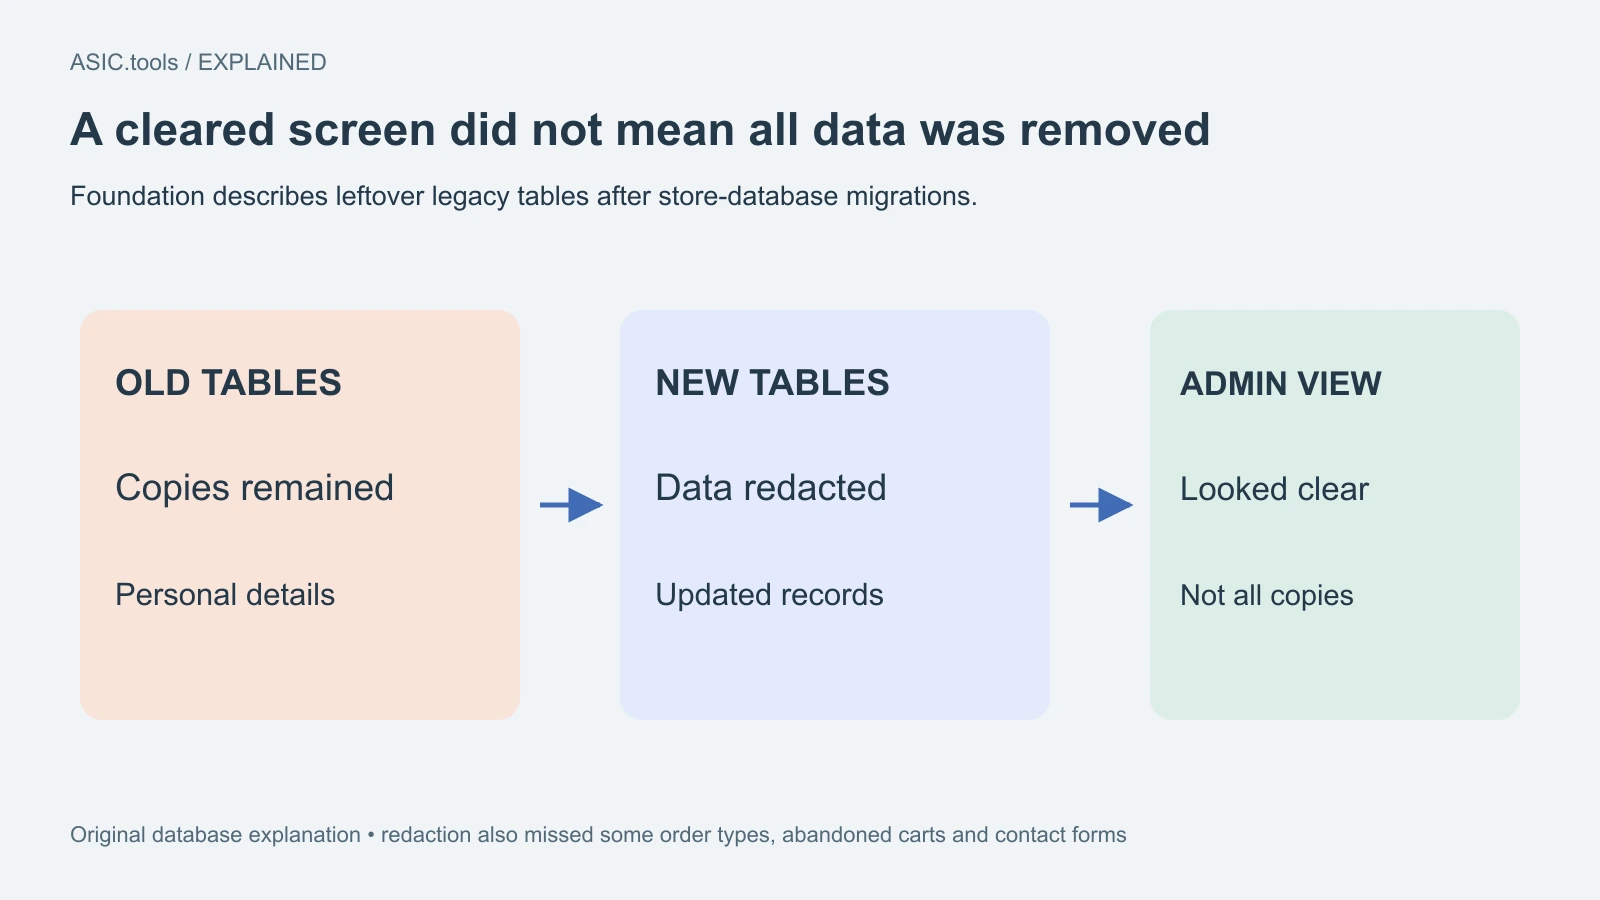
Foundation在今年五月把商店从WooCommerce迁到Shopify。旧系统原本设置了发货后60天自动隐去客户资料,管理后台显示订单已处理,运营人员看到的姓名和地址也确实消失了。但是,过去数据库迁移曾把订单复制到新表,旧表里的副本仍然保留。自动处理修改的是管理界面读取的新表,没有清掉旧副本;界面上的状态与底层全部数据的实际情况并不一致。
进一步检查发现,60天处理规则还没有覆盖所有订单类型,某些信息留在放弃购买的购物车和联系表单中。五月之后的Shopify订单尚未手工清理,自动删除工具也没有启用。对消费者而言,多年前买过、取消过或没有完成购买,都不能单独证明商家已经不再持有资料。公司承认保护这些记录是自己的责任,而不是把后台显示正确当作数据已经全部删除的证明。
邮件系统受侵与硬件私钥受侵需要区分
公司表示已经撤销受影响的邮件凭据,清除排队等待发送的钓鱼邮件,并把相关旧服务下线,同时保留调查证据。最新更新还宣布更换各系统中的全部密钥和秘密信息,包括目前没有被访问证据的部分。旧WooCommerce数据只保留一份离线副本用于调查,并计划在调查结束后永久删除。这里的系统密钥是服务访问凭据,不能混同于用户硬件钱包内的比特币私钥。
Foundation称尚未发现Passport设备或其保存的私钥受到本次事件影响的证据。这项结论不代表钓鱼邮件没有危险:即使设备从未被打开或改动,使用者仍可能自己把恢复词输入假网站,令攻击者绕过设备取得支配资金的能力。调查还没有结束,完整报告仍待公布;目前应把设备边界的调查结论与客户数据风险同时保留,而不是用其中一项否定另一项。
收到邮件的矿工可以怎样判断
需要核实安全通知时,另行打开官方支持渠道,不要沿着可疑邮件中的链接或回复地址操作。熟悉的商标、看似正常的发件域名和正确的送货信息,都不足以让一个索取秘密的页面变得可信。Foundation明确表示不会索取种子词、恢复短语、PIN或额外密码短语。要求“验证钱包”“修复安全问题”的网页,不是放置秘密备份的地方;紧迫措辞也不会改变这一点。
矿池付款地址用于公开接收币,恢复短语则关系到支出权限,两者作用完全不同。处理矿池转账延迟、查询交易或联系钱包客服,都不需要把恢复词交给陌生人。如果已经泄露,应把对应钱包视为遭到控制,通过独立核实的渠道获取把剩余资金转入新钱包的指导,并使用全新的恢复材料。保存可疑邮件以便报告时也不要附上秘密。这次新增的新闻事实是潜在客户资料的规模得到澄清,而不是Passport签名硬件已被证实攻破。
来源: Foundation ↗
挖矿计算器 ↗