Foundation сообщила о риске для 5600 адрес после фишинга против пользователей Passport
Публикация источника: 2026-10-26 · Редакционный анализ опубликован: 2026-10-27
В обновлении от 26 октября производитель кошельков уточнил масштаб возможной утечки. Более 23 тысяч попыток рассылки — отдельный показатель; доказательств компрометации устройств или приватных ключей компания не нашла.
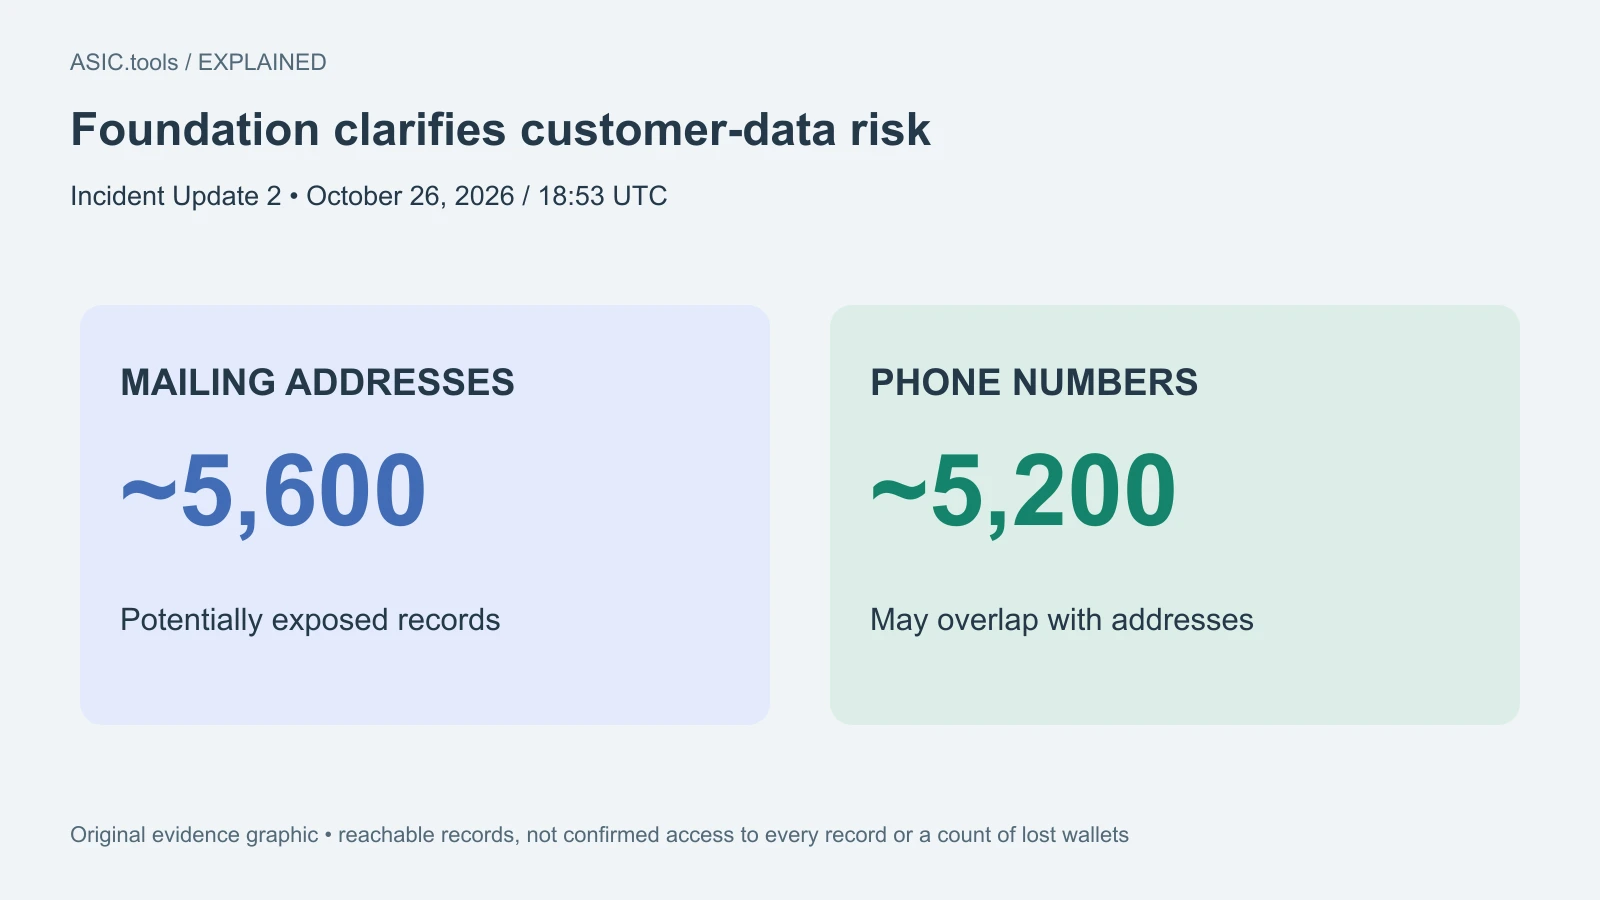
Новое уточнение показывает масштаб риска
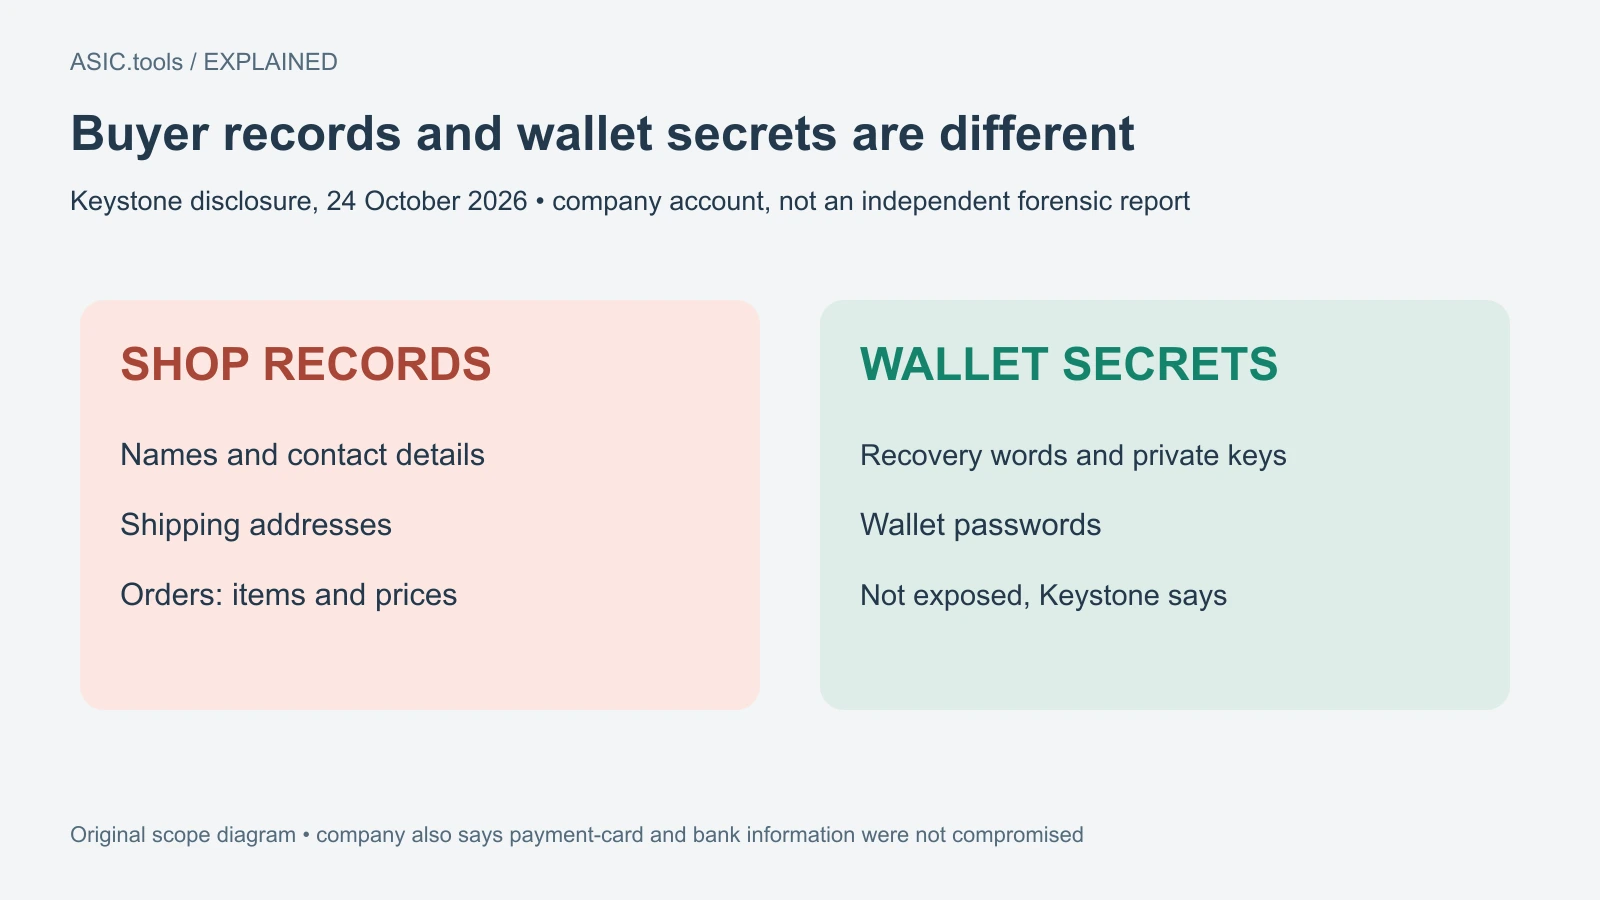
Foundation обнаружила в доступных злоумышленникам системах записи примерно с 5600 почтовыми адресами и 5200 телефонными номерами, а также именами и электронными адресами. Производитель аппаратных кошельков Passport опубликовал эти цифры во втором обновлении 26 октября в 18:53 UTC. Компания не может подтвердить доступ к каждой записи и считает их все потенциально раскрытыми.
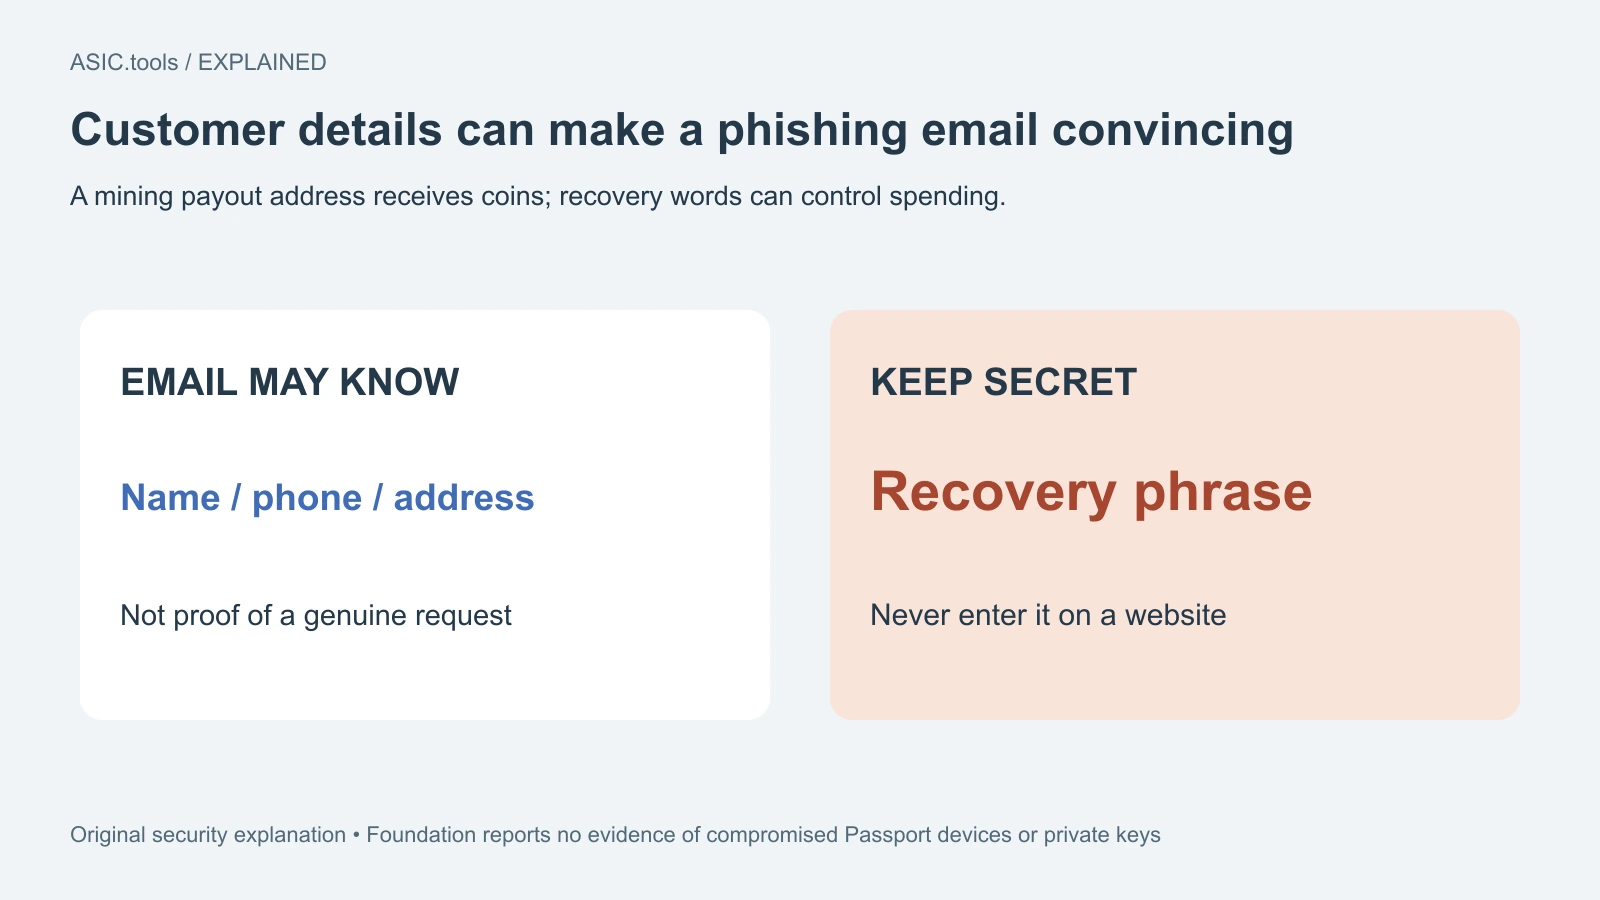
Для человека, хранящего выплаты от майнинга на Passport, непосредственная угроза — убедительное письмо с просьбой назвать слова восстановления. Фраза восстановления — секретная резервная копия, позволяющая воссоздать доступ к монетам. Знание имени, телефона или адреса доставки не делает такую просьбу настоящей.
Попытки рассылки — не число пострадавших
Ранее Foundation сообщила о более чем 23 тысячах попыток фишинговой рассылки через свои почтовые системы. Среди них — 19 057 писем, доставленных через Mailgun, и 1503, отправленных через Google Workspace. Некоторые адреса получали повторные сообщения, часть попыток оказалась неудачной или была остановлена. Эти категории нельзя складывать и называть числом уникальных клиентов, потерявших данные или деньги.
Позднее компания уточнила: более 5000 адресов получателей отсутствовали в клиентских записях WooCommerce и Shopify. Часть совпала с адресами в ящиках поддержки и найма. Теперь Foundation уверена, что атакующие использовали и внешние данные, но ещё выясняет их происхождение. Это не устанавливает конкретный другой пострадавший сервис или связь с прежним инцидентом у производителя кошельков.
Эти числа нельзя превращать в 10 800 разных людей: у одного клиента могли одновременно храниться адрес и телефон. Аналогично 19 057 плюс 1503 равно 20 560, а не полной разбивке более 23 тысяч попыток. Разница не доказывает существование другого канала доставки или скрытого количества пострадавших. Данные показывают, что компания устанавливала на разных этапах незавершённого расследования. Это не проверенный объём украденных монет; такого итога в обновлении нет. Следует сохранять время сообщения и название каждой категории, а не трактовать уточнение клиентских записей как отмену прежней оценки безопасности устройств.
Почему старые записи магазина оставались доступны
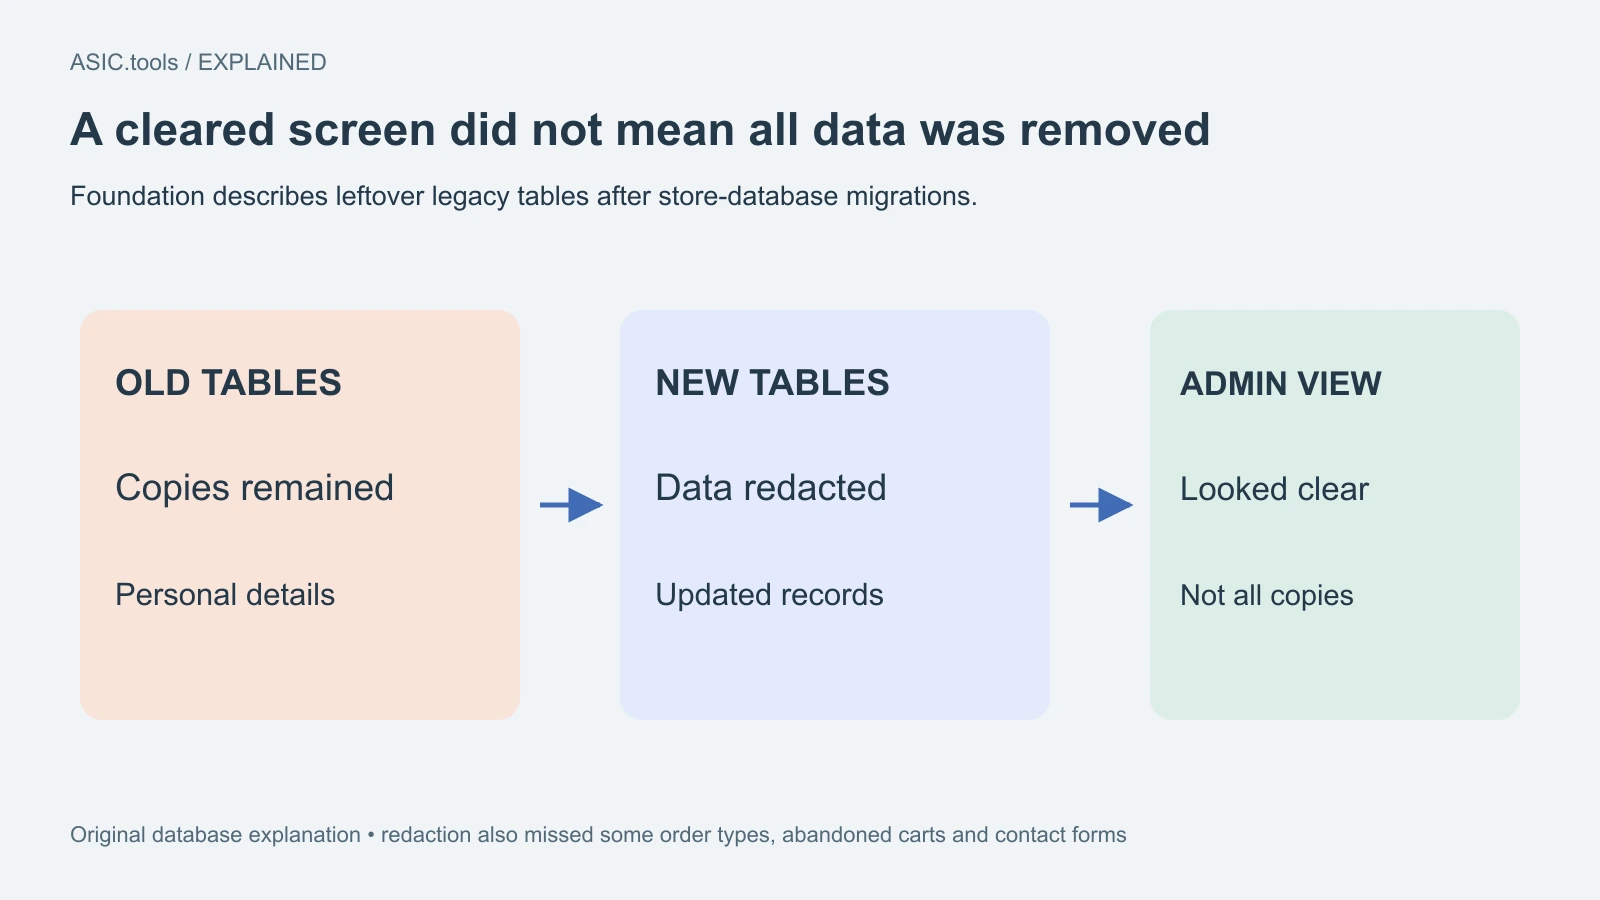
В мае Foundation перенесла магазин с WooCommerce на Shopify. В старой системе персональные данные должны были автоматически обезличиваться через 60 дней после отправки заказа. В административном интерфейсе всё выглядело правильно, но прошлые миграции базы оставили копии в старых таблицах. Очистка изменяла новые таблицы, которые и показывал интерфейс.
Следующая проверка выявила также пропущенные типы заказов, брошенные корзины и контактные формы. Новые заказы Shopify ещё не очистили вручную, а автоматический инструмент удаления не работал. Для покупателя вывод прост: давний заказ или незавершённая покупка не гарантирует, что магазин больше не хранит адрес. Foundation признаёт ответственность за защиту этих записей.
Доступ к почте и ключи кошелька — разные вещи
Компания сообщает об отзыве скомпрометированных почтовых учётных данных, очистке очереди мошеннических писем и отключении затронутых старых сервисов. Последнее уточнение добавляет замену всех ключей и секретов в её системах, даже без доказательств доступа к ним. Одну копию старой базы хранят офлайн как доказательство; после расследования её планируют окончательно удалить.
Foundation не нашла доказательств компрометации Passport или приватных ключей внутри устройств. Это касается границы защиты устройства и ключей и не делает письма безвредными. Человек может сам передать фразу восстановления поддельному сайту, хотя аппаратный кошелёк никто не открывал и не менял. Расследование продолжается, полный отчёт ещё обещают опубликовать.
Что проверить майнеру, получившему письмо
Проверяйте сообщение об инциденте через официальную поддержку, открытую отдельно от подозрительного письма. Знакомый логотип, якобы официальный отправитель и правильный адрес доставки не дают оснований вводить секретные слова. Foundation подчёркивает, что никогда не просит seed-слова, фразу восстановления, PIN или дополнительную парольную фразу. Сайт с требованием «проверить кошелёк» не является местом для резервного секрета.
Адрес выплат майнингового пула — публичные реквизиты для получения монет; фраза восстановления управляет их расходованием. Для выяснения задержки выплаты она не нужна. Если её уже раскрыли, считайте кошелёк скомпрометированным и ищите проверенную помощь для переноса остатка в новый кошелёк с новыми словами. Сохраните подозрительное письмо для обращения, не пересылая секретов. Новость здесь — уточнение риска для клиентских данных, а не доказательство взлома аппаратной подписи Passport.
Источник: Foundation ↗
Калькулятор майнинга ↗