Foundation advierte de 5.600 direcciones en riesgo tras el phishing contra usuarios de Passport
Publicación de la fuente: 2026-10-26 · Análisis editorial publicado: 2026-10-27
La actualización del 26 de octubre identifica registros potencialmente expuestos. Los más de 23.000 intentos de correo son otra cifra; la empresa no encontró indicios de dispositivos o claves privadas comprometidos.
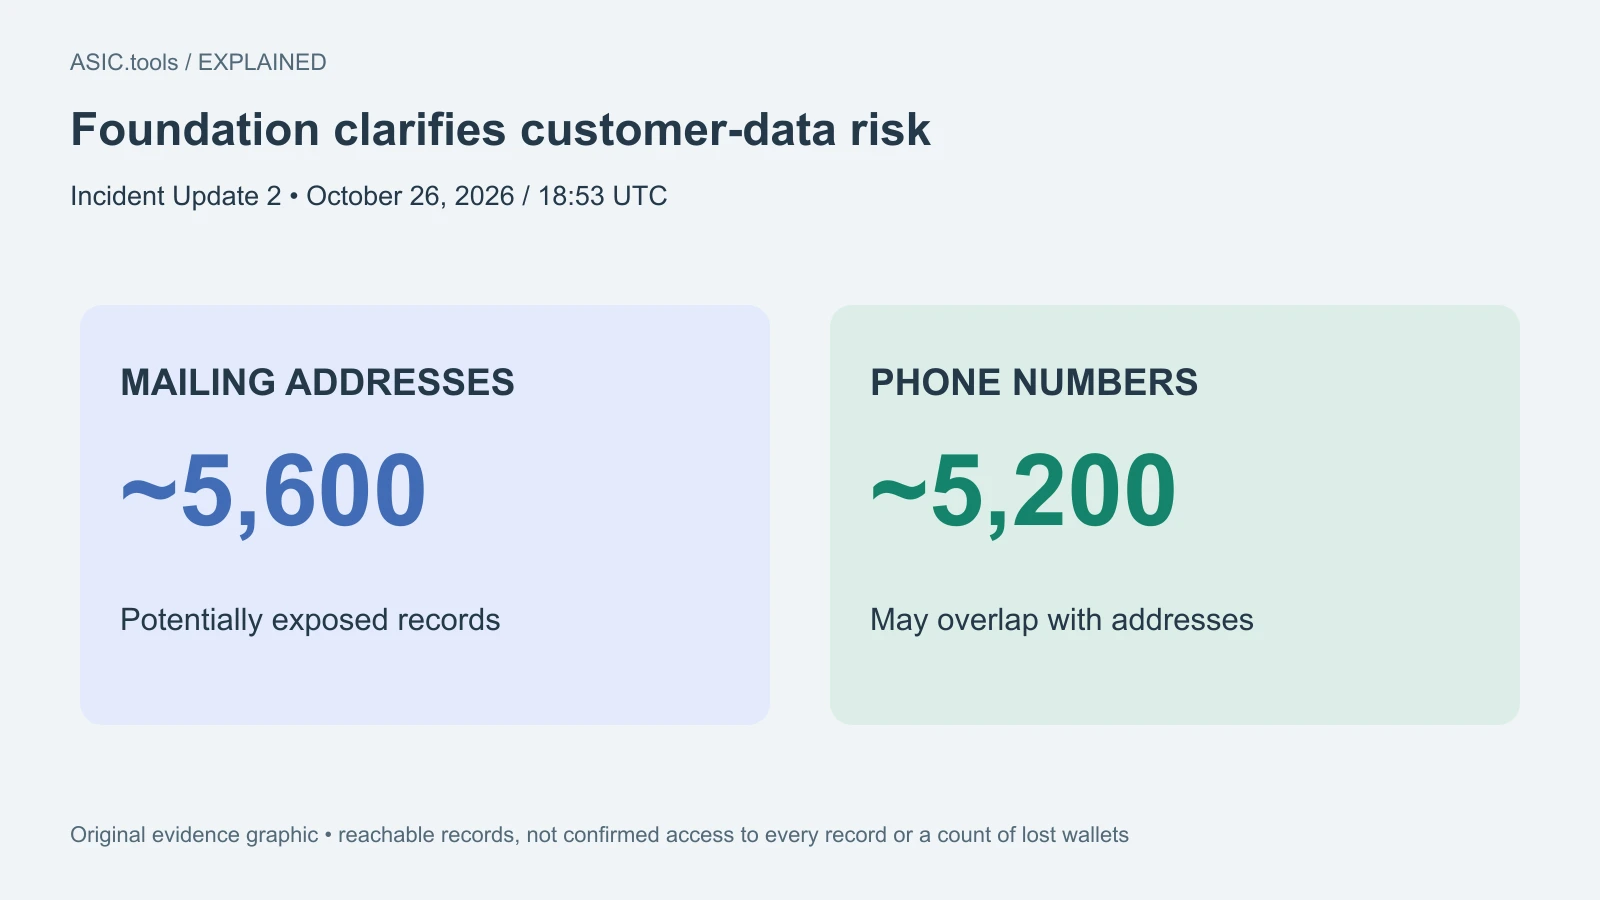
Una nueva actualización concreta el riesgo
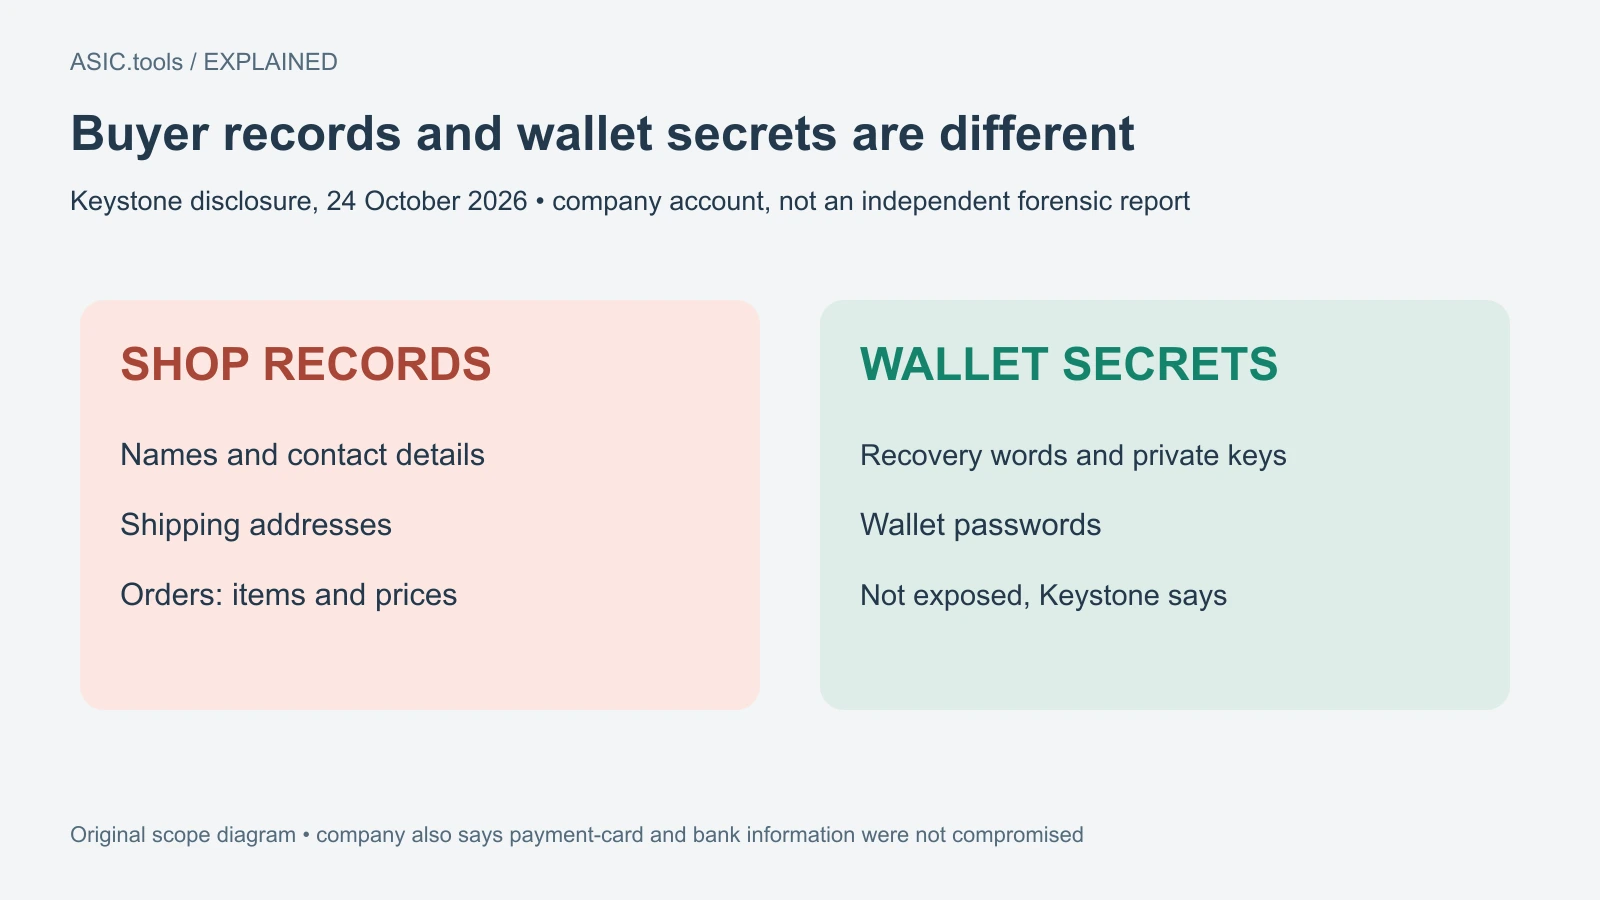
Foundation encontró registros con unas 5.600 direcciones postales y 5.200 números de teléfono, además de nombres y correos electrónicos, en sistemas al alcance de los atacantes. El fabricante de los monederos físicos Passport publicó estas cifras en su segunda actualización del 26 de octubre, a las 18:53 UTC. No puede confirmar que se consultaran todos los registros y los trata como potencialmente expuestos.
Para quien guarda pagos de minería en un Passport, el peligro inmediato es un mensaje convincente que pida las palabras de recuperación. La frase de recuperación es la copia secreta que permite reconstruir el acceso a las monedas. Conocer el nombre, teléfono o domicilio de un comprador no convierte una petición en legítima.
Intentos de envío no equivale a víctimas
Una actualización anterior identificó más de 23.000 intentos de phishing en sus sistemas de correo: entre ellos, 19.057 mensajes entregados por Mailgun y 1.503 enviados por Google Workspace. Algunas direcciones recibieron varios mensajes y ciertos intentos fallaron o fueron detenidos. No se deben sumar esas categorías y presentarlas como clientes únicos que perdieron información o dinero.
El comunicado posterior añade que más de 5.000 direcciones receptoras no figuraban en los registros de clientes de WooCommerce o Shopify. Algunas coincidían con buzones de soporte y contratación. Foundation afirma ahora que también se utilizaron datos externos, aunque sigue investigando su origen. Eso no identifica a otra empresa afectada ni prueba una conexión con un incidente anterior de otro fabricante de monederos.
Tampoco pueden sumarse las cifras para afirmar que hubo 10.800 personas distintas: un cliente puede tener dirección y teléfono registrados. Del mismo modo, 19.057 más 1.503 son 20.560, no un desglose completo de los más de 23.000 intentos. La diferencia no prueba otro canal de entrega ni un número oculto de víctimas. Las cifras reflejan lo establecido en etapas sucesivas de una investigación abierta. No son un total verificado de monedas robadas, que la actualización no aporta. Deben conservarse la fecha y la categoría de cada dato, sin convertir la aclaración sobre registros de clientes en una supuesta revocación de la evaluación de seguridad del dispositivo.
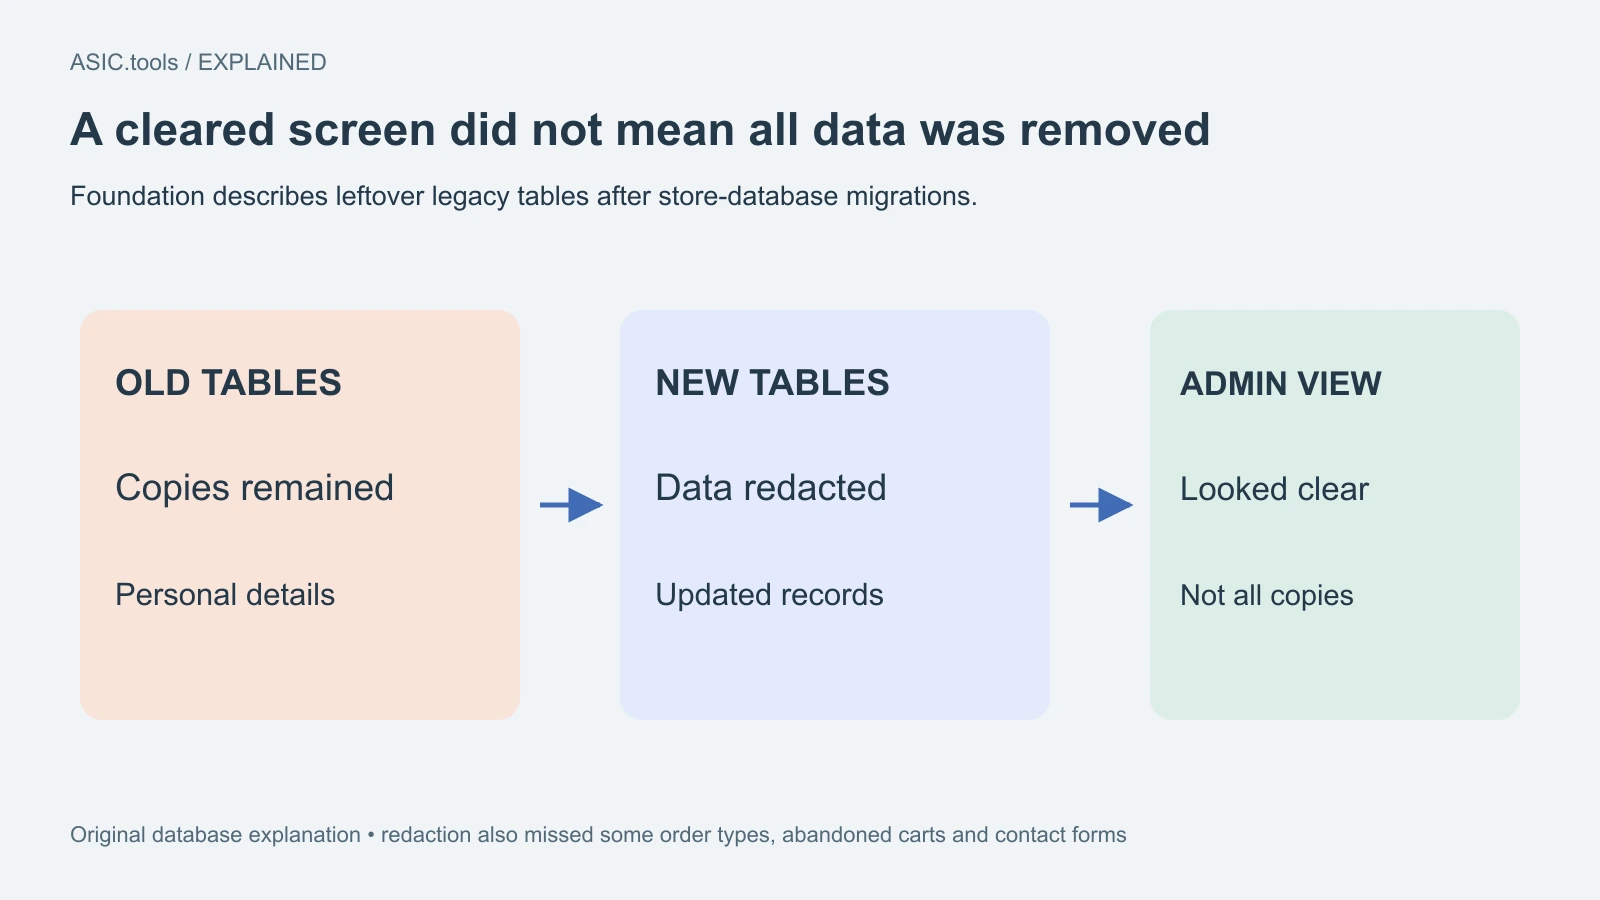
Por qué seguían accesibles los pedidos antiguos
Foundation trasladó su tienda de WooCommerce a Shopify en mayo. En el sistema anterior, un proceso debía ocultar automáticamente los datos personales 60 días después del envío. Los pedidos parecían anonimizados en el panel de administración, pero migraciones previas habían dejado copias en tablas antiguas. La limpieza modificaba las tablas nuevas que mostraba el panel.
Una revisión posterior detectó también tipos de pedido sin cubrir, carritos abandonados y formularios de contacto. Los pedidos recientes de Shopify todavía no se habían limpiado manualmente y la herramienta de eliminación automática no estaba activa. Para el comprador, un pedido antiguo o una compra sin terminar no garantiza que la tienda haya dejado de conservar su dirección. Foundation reconoce su responsabilidad por esos registros.
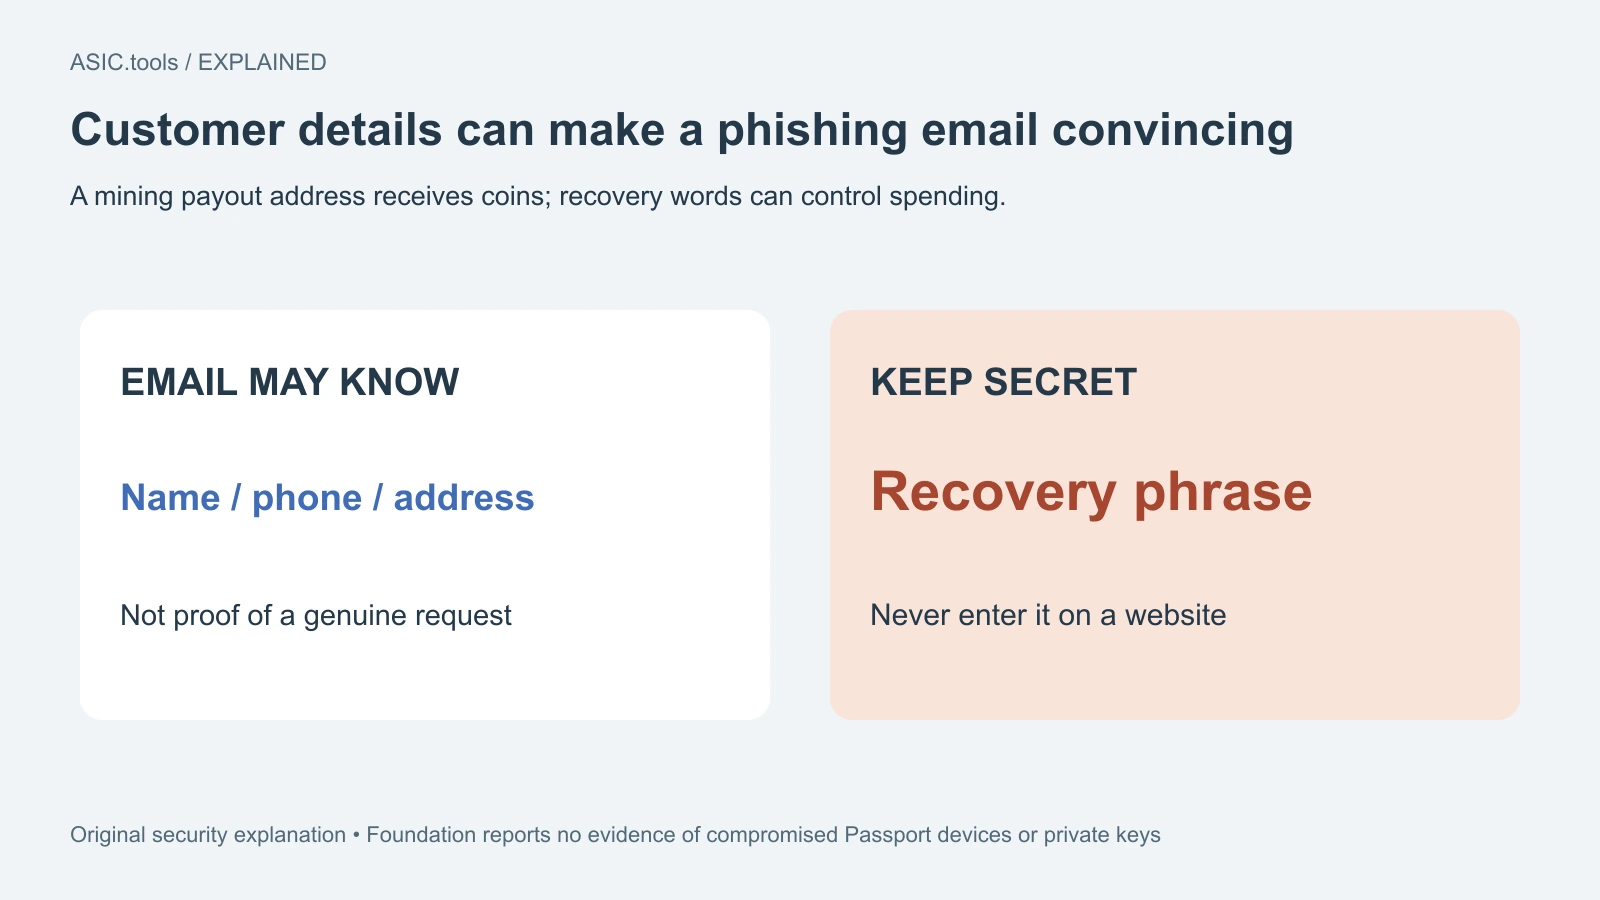
El correo y las claves del monedero son ámbitos distintos
La empresa dice que revocó credenciales de correo afectadas, vació mensajes fraudulentos pendientes y desconectó servicios antiguos comprometidos. Su última actualización añade la rotación de todas las claves y secretos de sus sistemas, incluso sin indicios de acceso. Conserva una copia desconectada de los datos antiguos como prueba, que prevé borrar definitivamente al terminar la investigación.
Foundation no ha encontrado indicios de que el incidente comprometiera dispositivos Passport o sus claves privadas. Esa afirmación se refiere a la protección del dispositivo y las claves; no vuelve inocuos los mensajes. Una persona puede entregar voluntariamente su frase a una web falsa aunque nadie haya abierto ni modificado el aparato. La investigación continúa y el informe completo sigue pendiente.
Qué debe comprobar el minero que recibe el mensaje
Compruebe un aviso mediante el soporte oficial abierto por separado del correo sospechoso. Un logotipo conocido, un remitente aparentemente oficial o una dirección postal correcta no autorizan a introducir palabras secretas. Foundation dice que nunca pedirá las palabras semilla, frase de recuperación, PIN o contraseña adicional. Una web que exige verificar el monedero no es el lugar para esa copia secreta.
La dirección de pago de un pool es información pública para recibir monedas; la frase de recuperación controla su gasto. Resolver un pago retrasado no exige facilitarla. Si ya se ha revelado, trate el monedero como comprometido y busque orientación verificada para trasladar el saldo a uno nuevo con palabras nuevas. Conserve el mensaje para denunciar sin reenviar secretos. La novedad es el alcance aclarado del riesgo sobre datos de clientes, no una prueba de fallo en el sistema de firma del Passport.
Fuente: Foundation ↗
Calculadora de minería ↗