Foundation повідомила про ризик для 5600 адрес після фішингу проти користувачів Passport
Публікація джерела: 2026-10-26 · Редакційний аналіз опубліковано: 2026-10-27
В оновленні від 26 жовтня виробник гаманців уточнив масштаб потенційного витоку. Понад 23 тисячі спроб розсилки — окремий показник; доказів компрометації пристроїв або приватних ключів компанія не виявила.
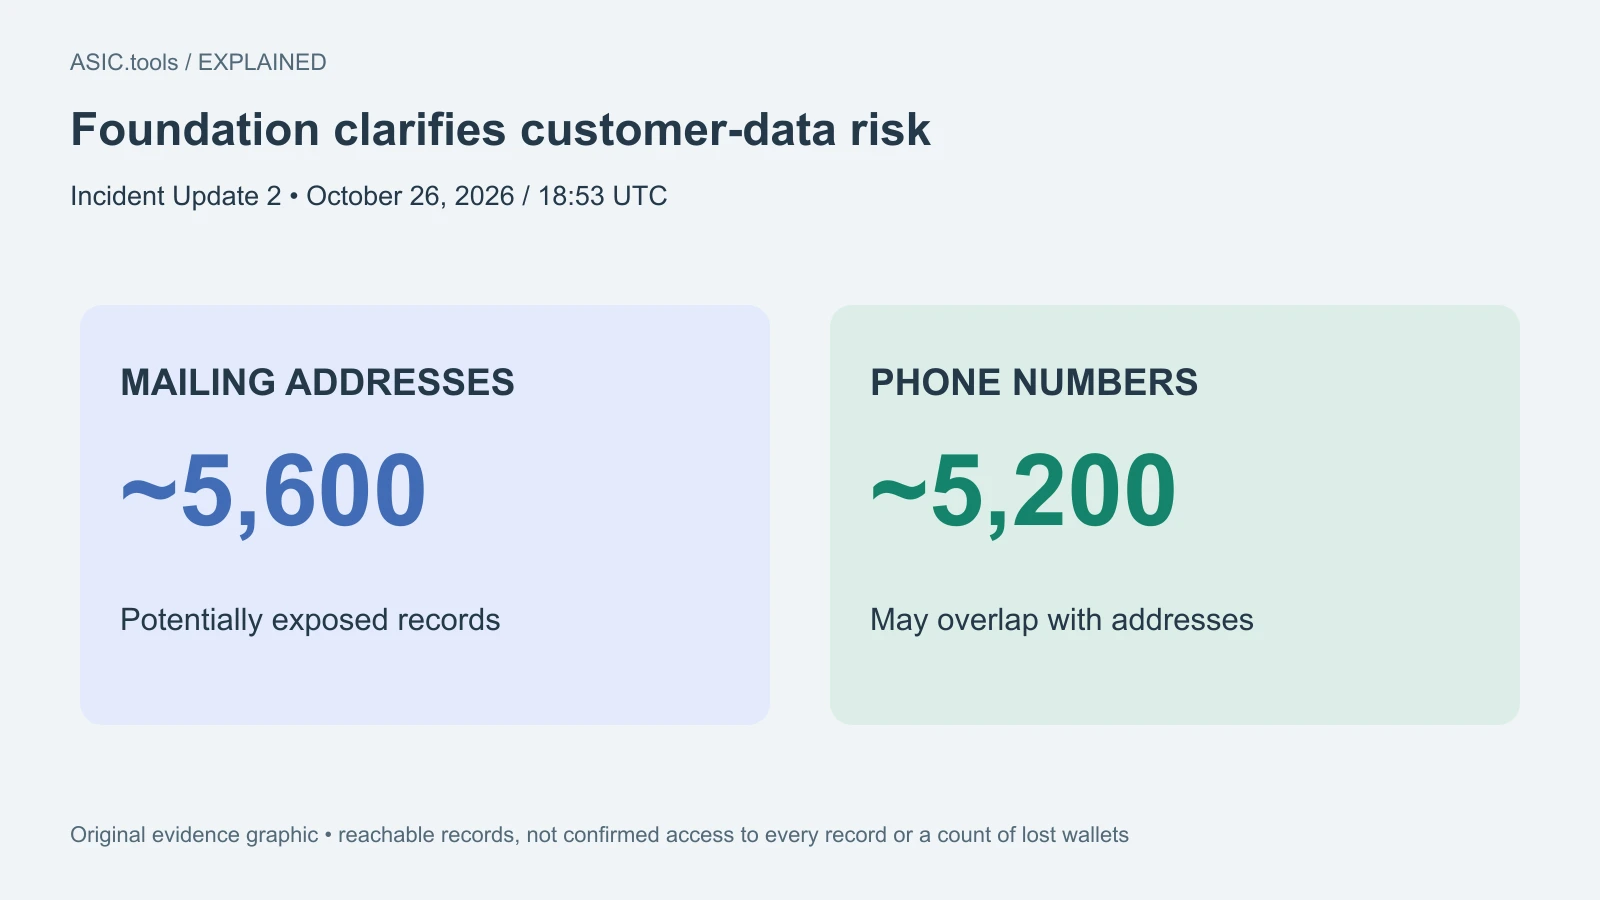
Нове уточнення показує масштаб ризику
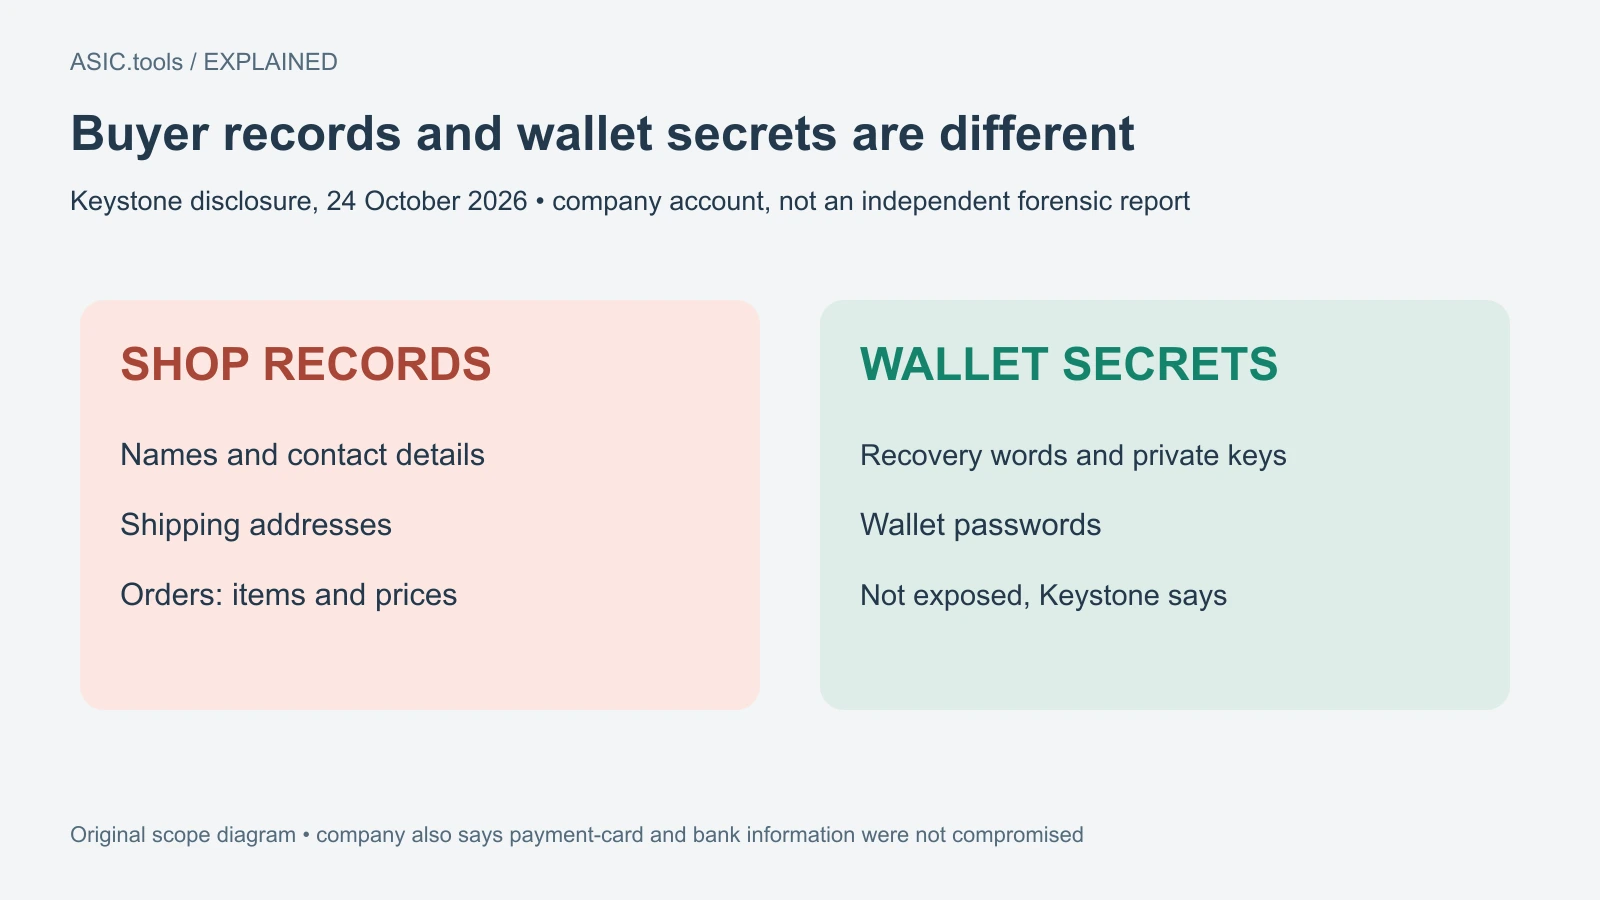
Foundation знайшла в системах, до яких могли дістатися зловмисники, записи з приблизно 5600 поштовими адресами та 5200 телефонними номерами, а також іменами й електронними адресами. Виробник апаратних гаманців Passport оприлюднив ці дані у другому оновленні 26 жовтня о 18:53 UTC. Компанія не може підтвердити доступ до кожного запису й вважає всі їх потенційно розкритими.
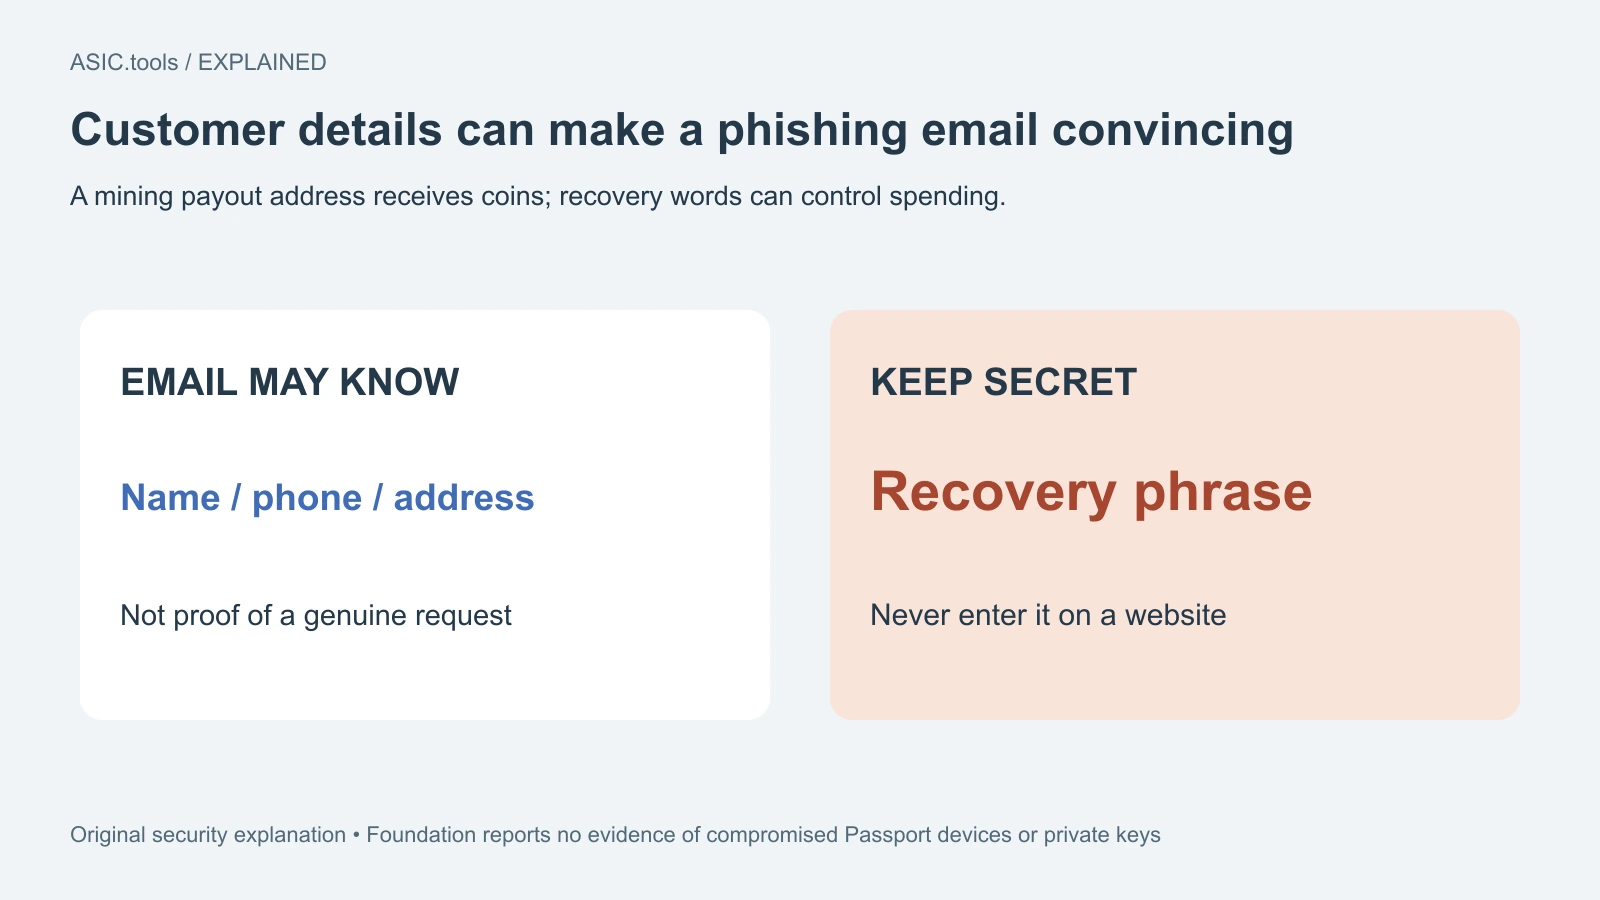
Для людини, яка зберігає виплати з майнінгу на Passport, безпосередня загроза — переконливий лист із проханням назвати слова відновлення. Фраза відновлення — секретна резервна копія, що дозволяє відтворити доступ до монет. Знання імені, телефону чи адреси доставки не робить прохання справжнім.
Спроби розсилки — не кількість потерпілих
Раніше Foundation повідомила про понад 23 тисячі спроб фішингової розсилки через свої поштові системи. Серед них — 19 057 листів, доставлених через Mailgun, і 1503, надісланих через Google Workspace. Деякі адреси отримували листи повторно, частина спроб завершилася невдачею або була зупинена. Ці категорії не можна складати й називати числом унікальних клієнтів, які втратили дані чи гроші.
У пізнішому повідомленні зазначено: понад 5000 адрес одержувачів не було серед клієнтських записів WooCommerce і Shopify. Частина збіглася з адресами у скриньках підтримки та найму. Foundation тепер впевнена, що нападники використали й сторонні дані, але ще з’ясовує їхнє походження. Це не встановлює конкретного іншого постраждалого сервісу чи зв’язку з попереднім інцидентом у виробника гаманців.
Ці числа не можна перетворювати на 10 800 різних людей: в одного клієнта могли одночасно зберігатися адреса й телефон. Так само 19 057 плюс 1503 дорівнює 20 560, а не повній розбивці понад 23 тисяч спроб. Різниця не доводить існування іншого каналу доставки чи прихованої кількості потерпілих. Дані показують, що компанія встановлювала на різних етапах незавершеного розслідування. Це не перевірений обсяг викрадених монет; такого підсумку в оновленні немає. Варто зберігати час повідомлення й назву кожної категорії, а не трактувати уточнення клієнтських записів як скасування попередньої оцінки безпеки пристроїв.
Чому старі записи магазину залишилися доступними
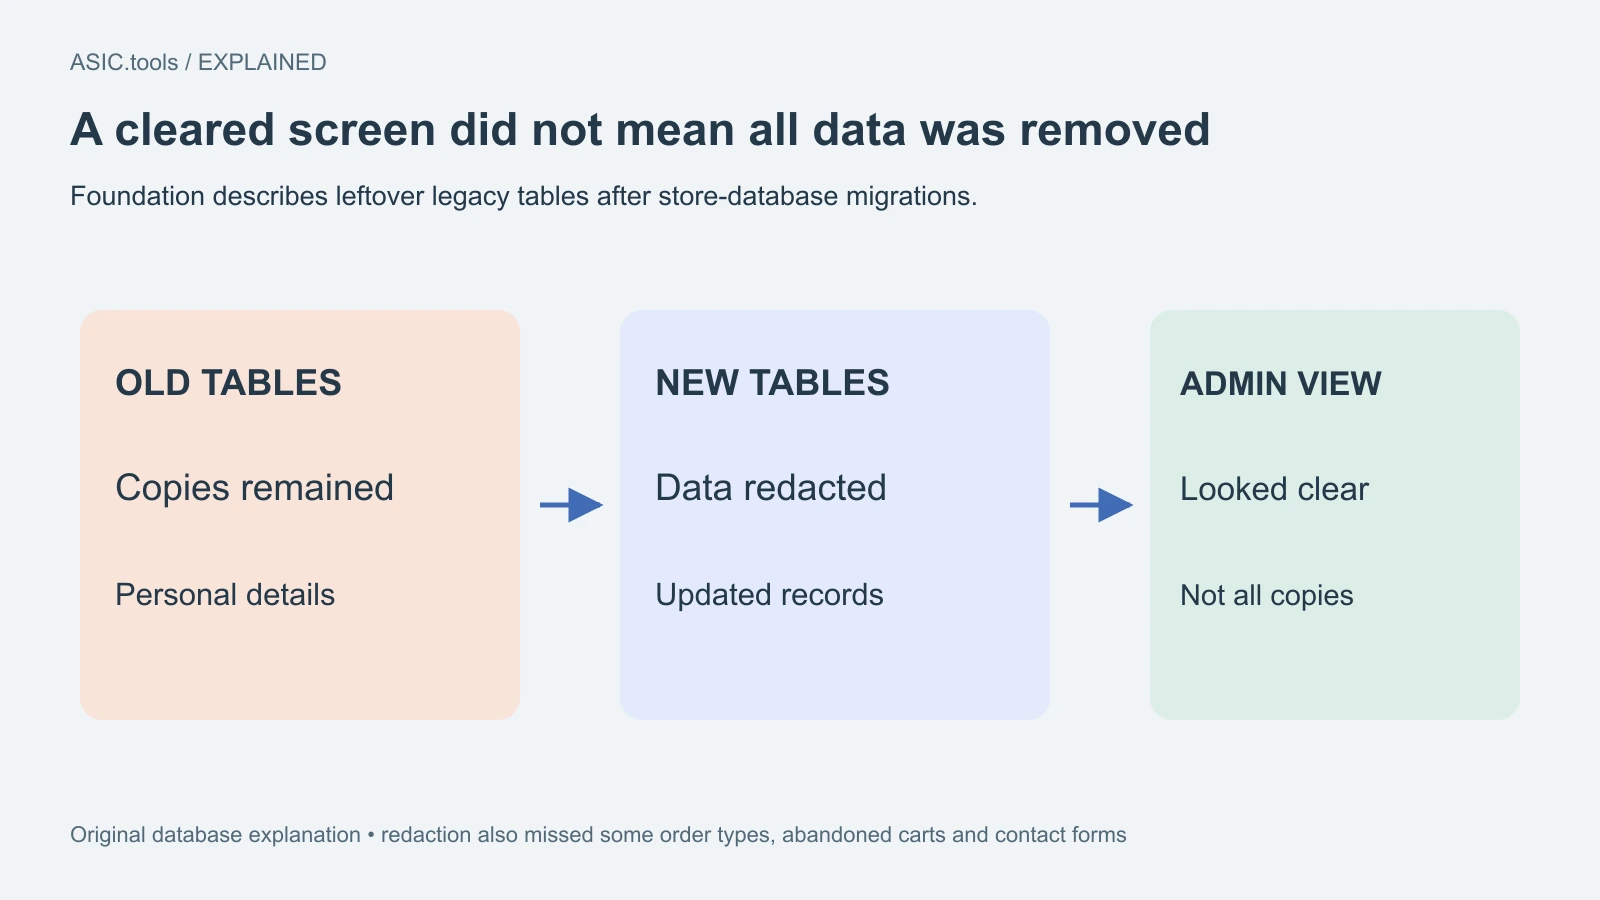
У травні Foundation перенесла магазин із WooCommerce на Shopify. У старій системі персональні дані мали автоматично знеособлюватися через 60 днів після відправлення замовлення. В адміністративному інтерфейсі все виглядало правильно, однак попередні перенесення бази залишили копії в старих таблицях. Процес очищення змінював нові таблиці, які й показував інтерфейс.
Наступна перевірка виявила також пропущені типи замовлень, покинуті кошики й контактні форми. Нові замовлення Shopify ще не очистили вручну, а автоматичний інструмент видалення не працював. Для покупця висновок простий: давнє замовлення або незавершена покупка не гарантує, що магазин уже не зберігає адресу. Foundation визнає відповідальність за захист цих записів.
Доступ до пошти й ключі гаманця — різні речі
Компанія повідомляє про відкликання скомпрометованих поштових даних доступу, очищення черги шахрайських листів і відключення уражених старих сервісів. Останнє уточнення додає заміну всіх ключів і секретів у її системах, навіть без доказів доступу до них. Одну копію старої бази зберігають офлайн як доказ; після розслідування її планують остаточно видалити.
Foundation не виявила доказів компрометації Passport або приватних ключів усередині пристроїв. Це стосується межі захисту пристрою та ключів і не робить листи нешкідливими. Людина може сама віддати фразу відновлення підробленому сайту, хоча апаратний гаманець ніхто не відкривав і не змінював. Розслідування триває, повний звіт ще обіцяють опублікувати.
Що перевірити майнеру, який отримав лист
Перевіряйте повідомлення про інцидент через офіційну підтримку, відкриту окремо від підозрілого листа. Знайомий логотип, начебто офіційний відправник і правильна адреса доставки не дають підстав вводити секретні слова. Foundation наголошує: вона ніколи не просить seed-слова, фразу відновлення, PIN або додаткову парольну фразу. Сайт із вимогою «перевірити гаманець» не є місцем для резервного секрету.
Адреса виплат майнінгового пулу — публічні реквізити для отримання монет; фраза відновлення керує їх витрачанням. Для з’ясування затримки виплати вона не потрібна. Якщо її вже розкрили, вважайте гаманець скомпрометованим і шукайте перевірену допомогу для перенесення залишку до нового гаманця з новими словами. Збережіть підозрілий лист для заяви, не пересилаючи секретів. Новина тут — уточнення ризику для клієнтських даних, а не доказ зламу апаратного підпису Passport.
Джерело: Foundation ↗
Калькулятор майнінгу ↗