假AI安装包暗中运行矿工:CheckPoint分析Yoba攻击活动
来源发布日期: 2026-10-27 · 编辑分析发布日期: 2026-10-30
10月27日研究发现,GitHub假AI应用把恶意文件放在真实签名程序旁。观察到的最终载荷是XMRig,用户并未主动选择挖矿。
看似可信的下载可能带着别人的挖矿任务
CheckPointResearch在10月27日的研究中描述Yoba活动:攻击者通过GitHub项目和GitHubPages分发假冒AI桌面应用,研究人员观察到的攻击链最终在受害者Windows电脑运行XMRig矿工。它与挖矿的直接关系,是未经同意使用设备主人的计算资源,而不是给主人提供了一项新的收入机会。电费、处理器负载与控制权的归属,才是普通用户和家庭矿工需要关注的问题。
研究描述的是此前数月追踪到的活动。10月27日为公开披露日期,不证明每台电脑都在那一天感染;后来的转述也不能把它改写成10月30日首次发现。报告的新证据在于说明,知名软件名称、真正的托管平台和带签名的文件如何被组合,用来让用户没有选择的后台挖矿安装显得平常可信。判断新闻时,披露日期与实际活动持续时间应保留区别。
文件签名不等于整个压缩包可信
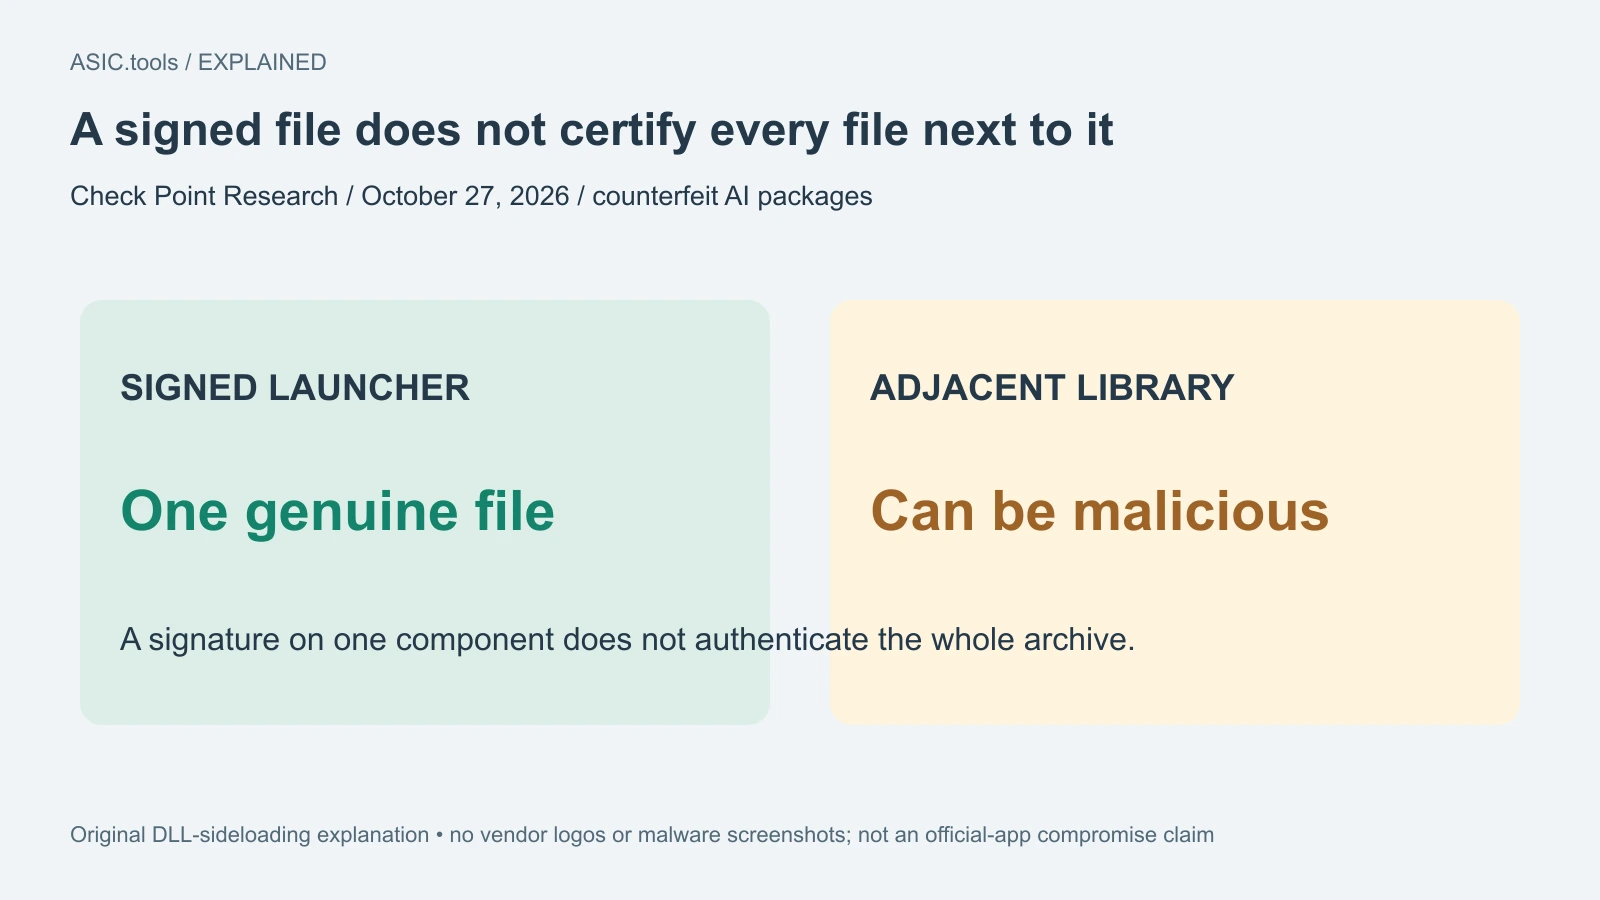
攻击者把恶意组件放在真实、带签名的OpenAI与Anthropic可执行文件旁。合法程序启动后,可能间接加载邻近的恶意动态库,这种方式称为DLL旁加载。动态库是程序运行时载入的代码,带签名的启动文件与旁边的库,不一定来自同一个作者,也不一定具有同样可信度。看到启动文件由熟悉的厂商签名,不能自动把信任扩展到压缩包里所有其他文件。
报告说的是伪造的软件包,而不是证明厂商把矿工放进了官方ChatGPT或Claude应用。熟悉的产品名称、某个组件有效的数字签名,以及真正的github.com地址,分别回答不同问题,没有一项能够单独认证整个包的发布者。GitHub是许多项目使用的基础设施,平台域名真实与具体项目由谁控制不是同一回事;搜索结果排名靠前,也不能补上这项身份核对。
观察到的矿工刻意降低可见性
CheckPoint把观察到的最终载荷识别为XMRig6.26.0,运行于Windows宿主进程中,通过Tor连接进行挖矿。配置能够在用户活动时暂停,因此有人操作鼠标时电脑看似安静,不足以排除机器闲置后又恢复工作。仅凭短暂查看风扇或任务管理器得出“完全没事”,可能漏掉这种按活动状态改变行为的负载;但也不能反过来把所有风扇转动都判为感染。
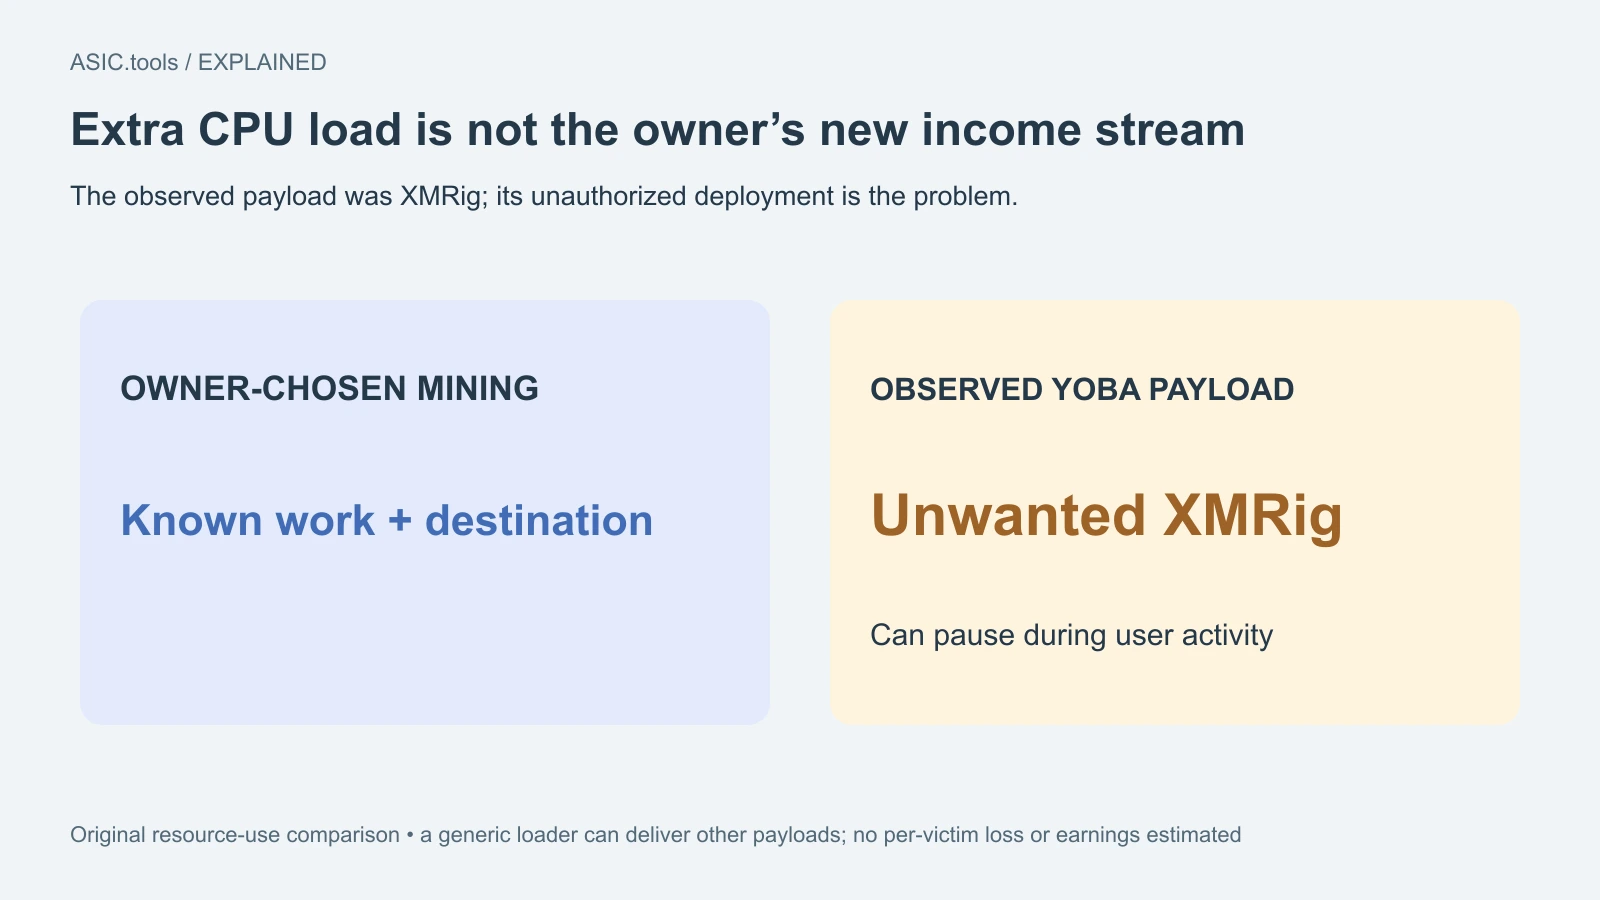
XMRig本身也有合法的挖矿用途。这里的问题是由谁安装、为谁完成任务,以及设备主人是否同意。研究还指出,YobaLoader是通用加载器,之后可以接收其他类型的载荷,所以不能保证唯一后果只是多耗电。另一方面,报告也没有证明每个受影响用户的钱包凭据都被盗。把已观察事实与可能的后续用途区分,才能给出有根据的防守判断,而不夸大成每台机器遭遇同一种损失。
管理员提示与语言筛选不是安全保证
研究中的初始组件若没有足够权限,会提示用户用管理员身份重新运行。它还检查系统键盘语言,最近版本的排除列表明确对乌克兰语作例外。这个过滤是样本观察,不是可靠的按国籍、地点或语言保护;乌克兰读者不能因此认为自己天然不在目标内,其他读者也不能靠更换键盘布局代替处理。语言条件会随版本变化,并不构成设备已经安全的证明。
管理矿机的工作站可能同时保存矿池账户、监控工具与钱包程序,因此随手安装一个无关的助手,不只会增加处理器负载,还可能影响管理挖矿的整个环境。来源核对应从真实开发者的发行渠道开始,再确认仓库所有者和项目链接,而不是从一个名称相似的下载项目倒推它必然官方。对设备经营者,区分主动安装的工具与别人添加的后台任务,是保持成本记录和账户管理可信的基础。
不运行可疑样本也能开展检查
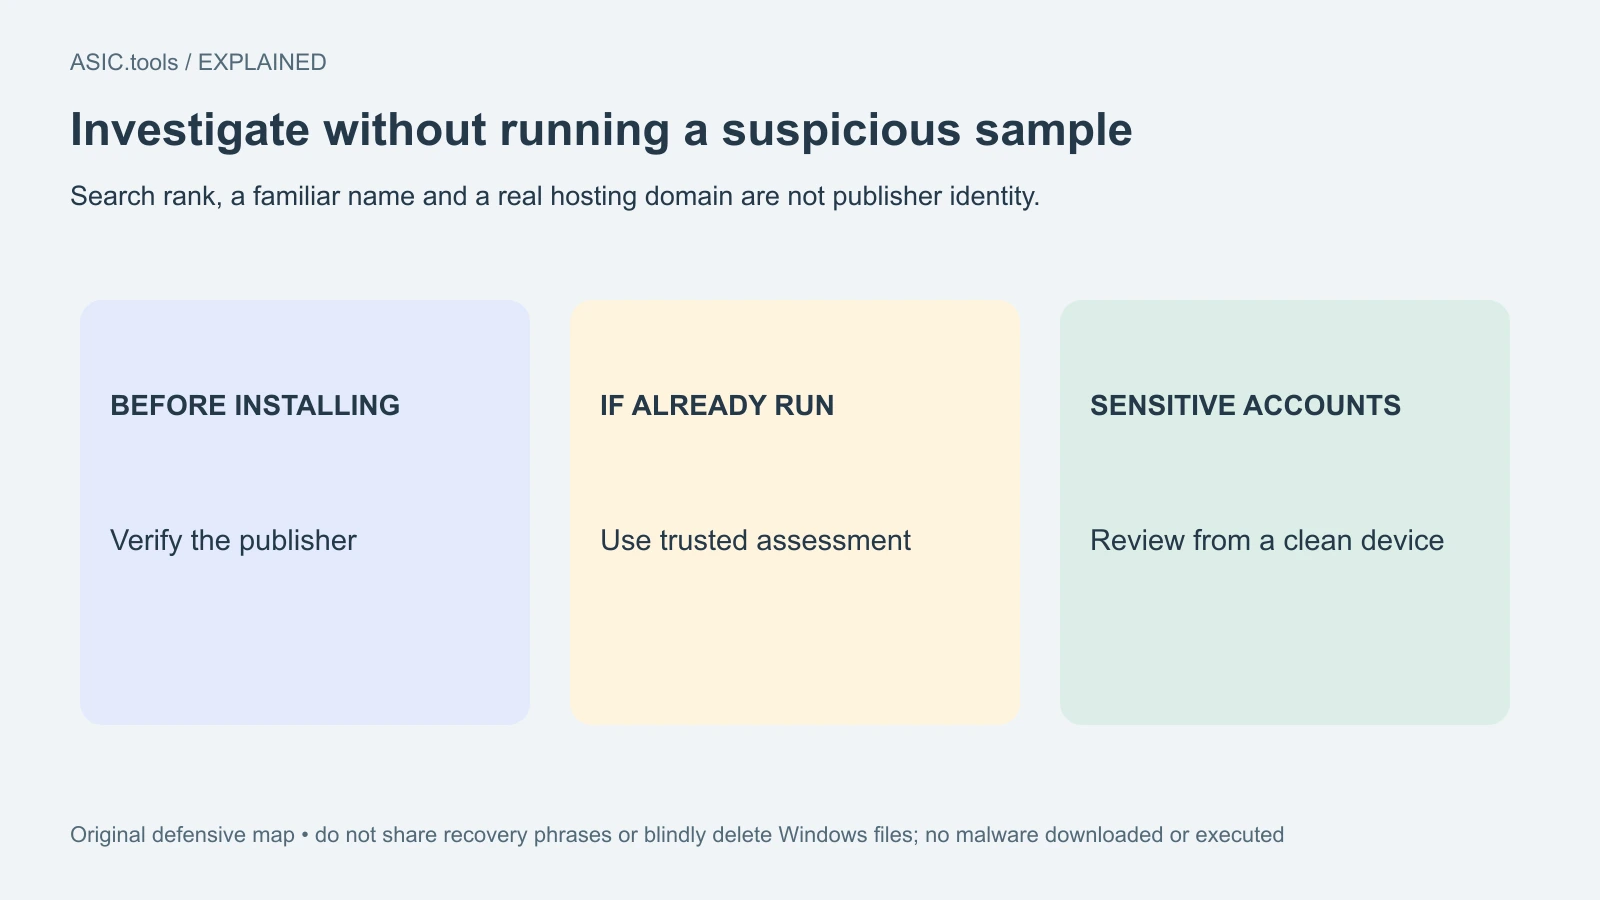
报告为防守人员列出指标,包括ProgramData内名为WMProcess的目录和通过计划任务保持运行。这些是供可信安全工具调查的线索,不是只按文件夹或进程名称删除Windows组件的指令。正常系统宿主进程也被合法软件使用,一条名称、一份截图或笔记本发热,都不是完整诊断。应结合文件来源、安装时间与系统检测结果,避免为了清除一个怀疑而破坏原本正常的环境。
若已经执行可疑安装包,在完成评估前,应暂停用该环境处理敏感矿池账户和钱包管理。可从干净可信设备,通过原有官方渠道检查重要账户并寻求适当技术帮助。不要在所谓清理页面输入恢复短语,也不要再下载一个未经核对、声称能修复第一个问题的工具。真实的恶意挖矿新闻同样可能被用来包装后续诱导,因此处置路径本身也需要验证。
研究公布指标是为了防守,不意味着读者需要访问恶意仓库、连接攻击者矿池或执行样本才能理解风险。本文只核对文档,没有下载或运行其中的恶意代码。实用重点是辨认外表可信的软件包与已经确认身份的发行源之间的差距;隐藏矿工是越过这道核对时可能产生的后果。学习攻击原理并不要求重复攻击者的安装过程,也不需要为了验证新闻而在自己的矿机管理电脑上试运行。
计算挖矿成本时,把经过同意的工作与不需要的后台活动分开。额外CPU负载可能改变电表读数,也占用原定任务需要的资源,却不证明主人获得了第二条有付款的挖矿收入。看到功耗上升,在解释成生产能力增长前,应核对自己究竟安装了什么、工作器为哪个任务和收款目标服务,以及系统是否仍由主人控制。这样才能把新闻里的资源盗用,与正常、自愿的挖矿经营区别开来。
挖矿计算器 ↗