Instaladores de IA falsos ejecutan un minero oculto: Check Point analiza Yoba
Publicación de la fuente: 2026-10-27 · Análisis editorial publicado: 2026-10-30
La investigación del 27 de octubre halló aplicaciones falsas en GitHub con malware junto a binarios firmados auténticos. La carga final observada era XMRig, sin que el usuario eligiera minar.
Una descarga convincente puede incluir trabajo minero ajeno
El informe de Check Point Research del 27 de octubre describe Yoba, una campaña que distribuye aplicaciones de IA falsas mediante proyectos GitHub y GitHub Pages. Los investigadores observaron una cadena que acababa ejecutando el minero XMRig en Windows. El vínculo directo con la minería es usar recursos del propietario sin permiso, no ofrecerle una nueva oportunidad de ingresos.
La actividad se investigó durante los meses anteriores. El 27 de octubre es la fecha de divulgación, no prueba de que todas las infecciones ocurrieran ese día; una cobertura posterior no lo convierte en un descubrimiento del 30. La evidencia explica cómo nombres conocidos, infraestructura real y archivos firmados se combinaron para que una instalación no deseada pareciera normal.
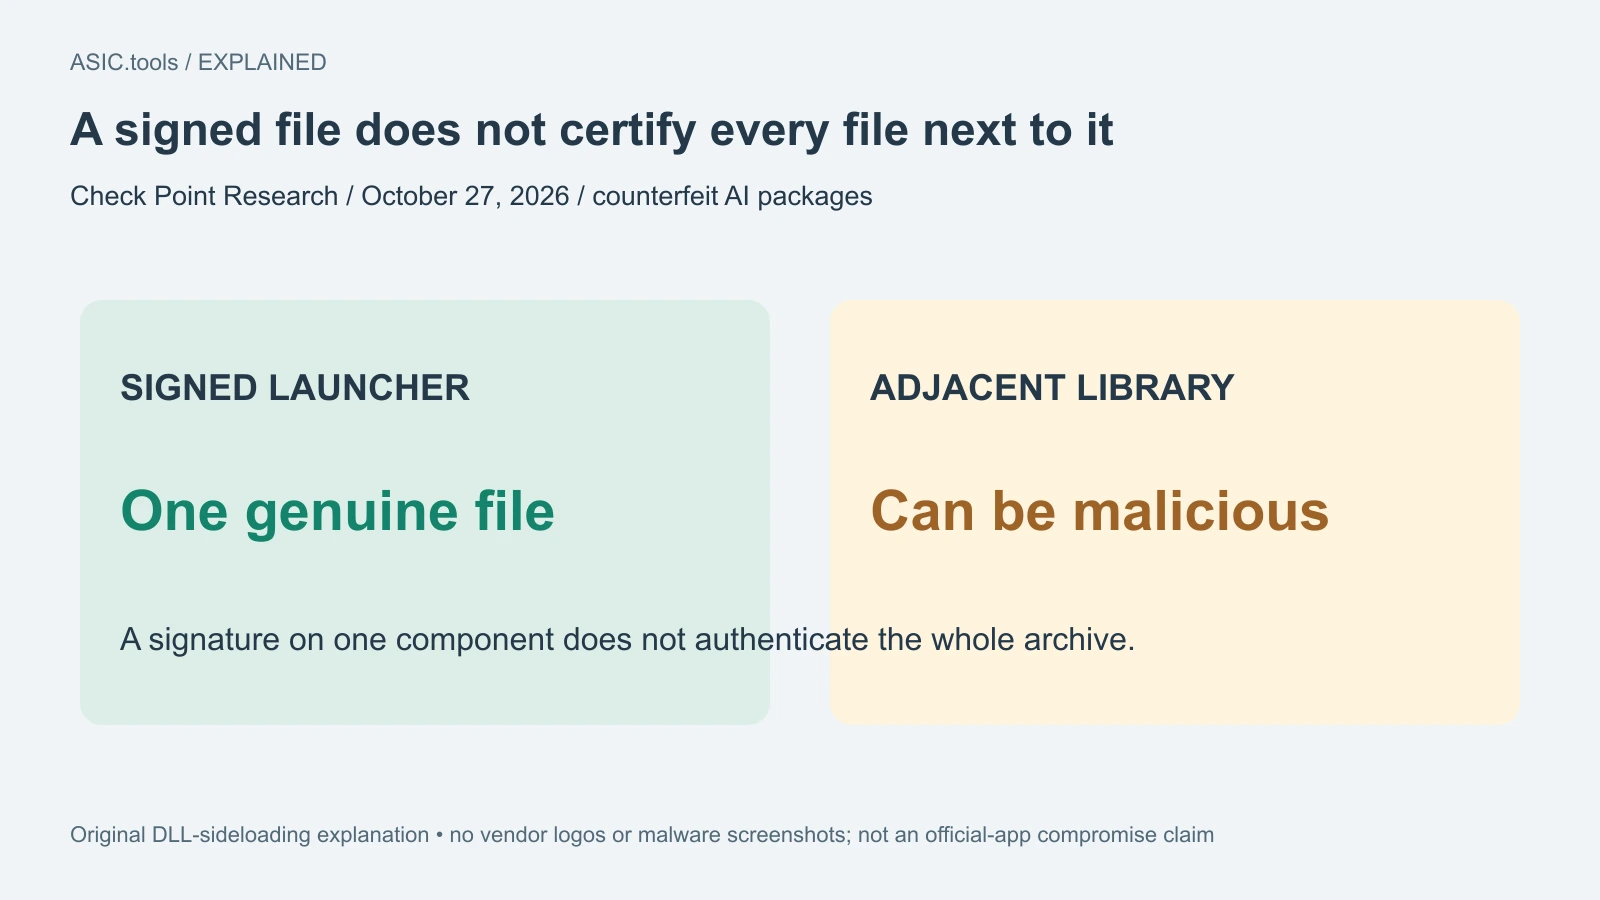
Una firma cubre un archivo, no a todos sus vecinos
Los atacantes colocaron componentes maliciosos junto a ejecutables auténticos firmados de OpenAI y Anthropic. Al iniciarse, programas legítimos podían cargar indirectamente una biblioteca dinámica maliciosa vecina, técnica conocida como DLL sideloading. Una biblioteca contiene código cargado durante la ejecución; el lanzador firmado y la biblioteca no tienen necesariamente el mismo autor ni la misma confianza.
Por eso la firma de un archivo no demuestra la seguridad del archivo comprimido completo. El informe trata de paquetes falsos, no prueba que los desarrolladores distribuyeran ChatGPT o Claude oficiales con un minero dentro. Nombre familiar, firma válida de un componente y dirección real github.com responden preguntas distintas; ninguno autentica por sí solo al editor del paquete.
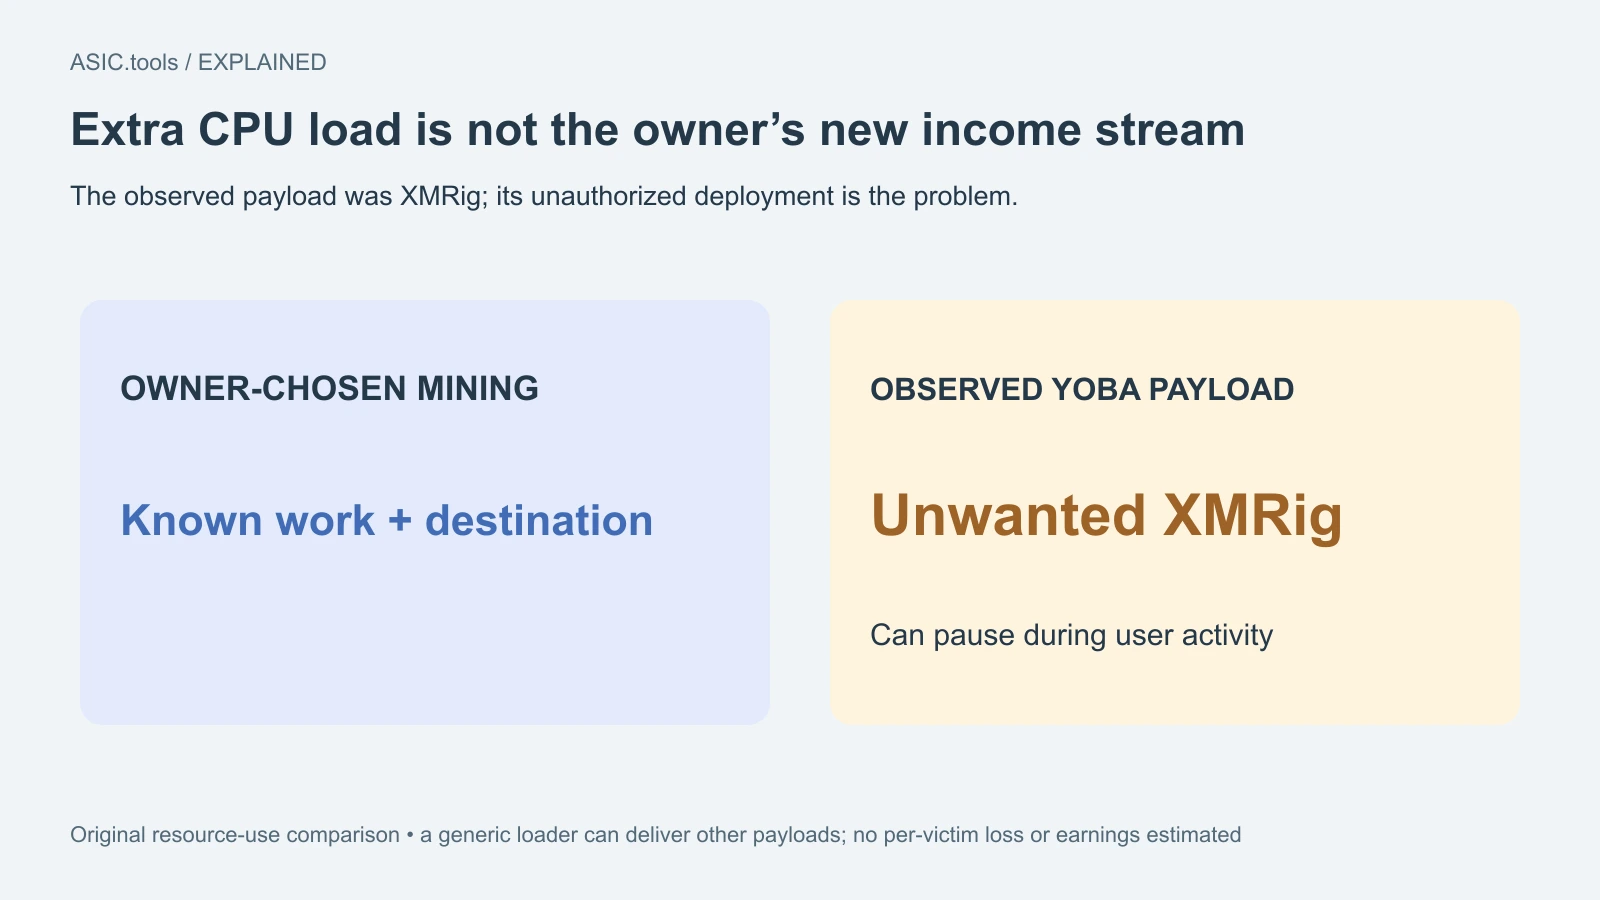
La carga observada minaba discretamente
Check Point identificó XMRig 6.26.0 como carga final observada dentro de un proceso Windows, usando Tor para la conexión minera. La configuración podía pausar cuando la persona estaba activa. Que el equipo parezca tranquilo mientras se usa el ratón no descarta que vuelva a minar al quedar inactivo.
XMRig también existe como software legítimo. Aquí importan quién lo instaló, para quién trabaja y si el propietario consintió. Los investigadores describen un cargador genérico capaz de entregar otras cargas posteriormente: no garantiza que el único daño posible sea gastar electricidad. Tampoco demuestra que se hayan robado las credenciales de cartera de todos los afectados.
Permisos y filtros de idioma no son protección fiable
El componente inicial pedía ejecutarse de nuevo como administrador si faltaban privilegios. También comprobaba el idioma: el ucraniano estaba expresamente exceptuado del grupo de teclados excluidos por versiones recientes. Es un filtro observado, no protección fiable por idioma o ubicación. Cambiar el teclado no es una reparación, y los lectores ucranianos no deben suponerse automáticamente fuera de la campaña.
El ordenador de quien administra mineros puede guardar acceso al pool, herramientas de supervisión y una cartera. Instalar un ayudante ajeno puede afectar a ese entorno además de consumir recursos. Compruebe procedencia desde el canal del desarrollador real, propietario del repositorio y enlaces del proyecto. Un puesto alto en búsquedas no equivale a una aprobación.
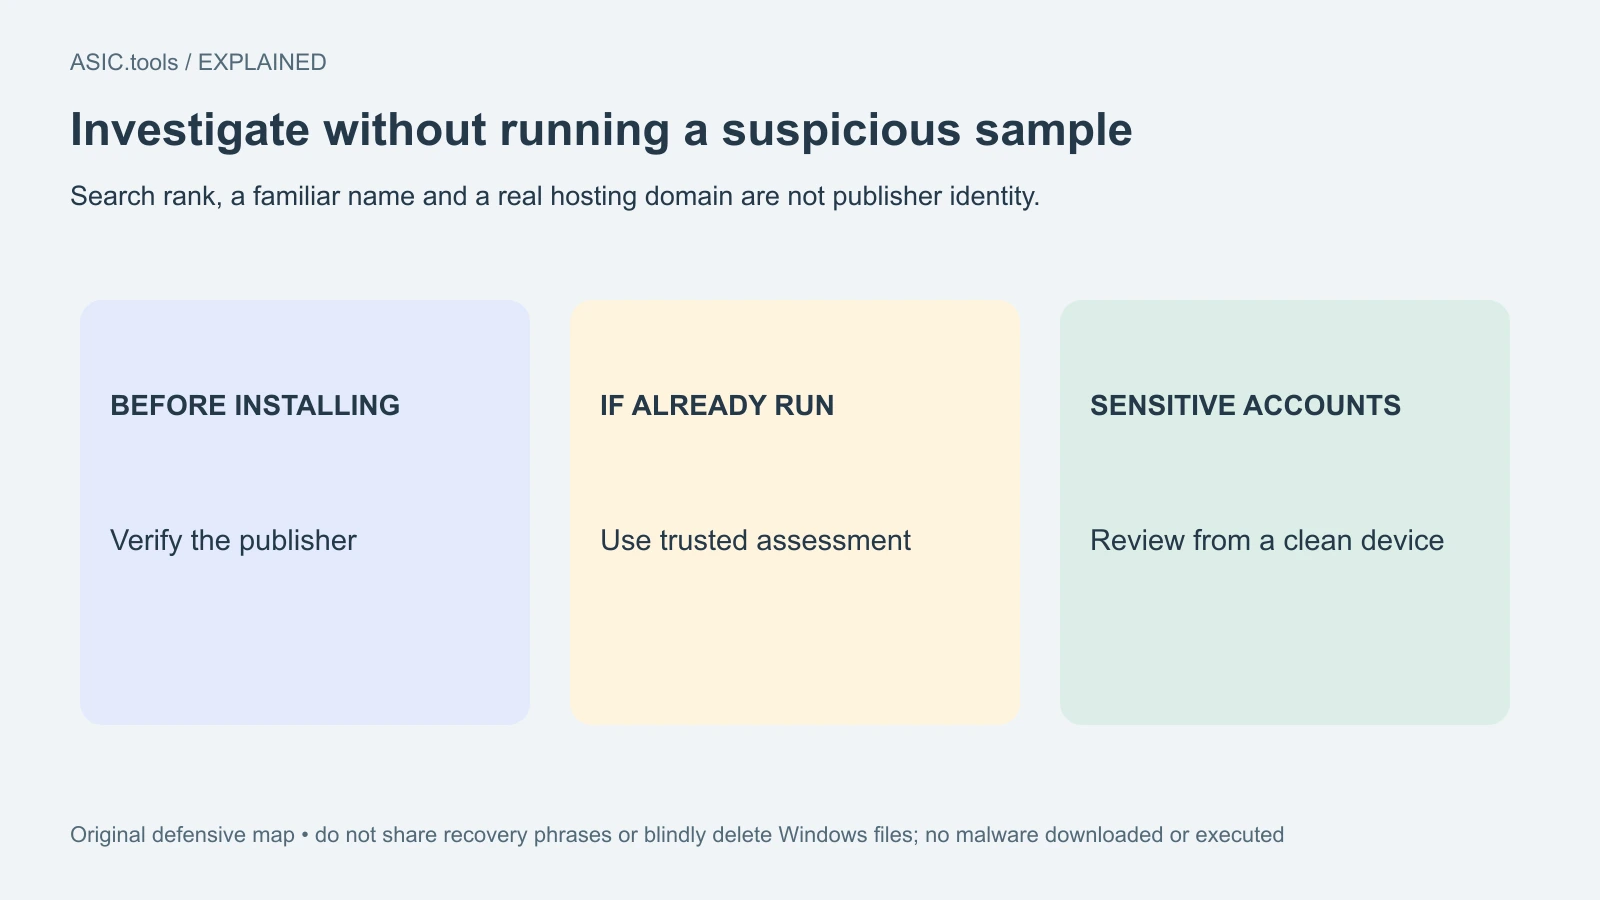
Investigue sin ejecutar una muestra sospechosa
El informe ofrece indicios defensivos como la carpeta WMProcess dentro de ProgramData y persistencia por tareas programadas. Son pistas para investigar con herramientas fiables, no órdenes de borrar componentes Windows por su nombre. Los procesos habituales también sirven a software legítimo. Un nombre o un portátil caliente no constituyen un diagnóstico completo.
Si ya ejecutó el instalador, deje de usar ese entorno para administrar cuentas mineras o carteras sensibles hasta evaluarlo. Revise cuentas importantes desde un dispositivo limpio por los canales habituales y busque ayuda técnica apropiada. No introduzca la frase de recuperación en una supuesta página de limpieza ni descargue otra herramienta no verificada que prometa reparar la primera.
Los indicadores se publican para defensores, pero no hace falta visitar repositorios maliciosos, contactar el destino minero ni ejecutar muestras para comprender el riesgo. Revisamos únicamente el documento, sin descargar ni ejecutar malware. La enseñanza práctica es distinguir un paquete convincente de una fuente verificada de distribución; el minero oculto es consecuencia de perder esa distinción.
Para evaluar costes, separe trabajo autorizado y actividad de fondo no deseada. Más carga CPU puede distorsionar medidas eléctricas y restar recursos a tareas previstas, pero no prueba un segundo ingreso minero para el propietario. Antes de interpretar más potencia como mejora productiva, compruebe qué instaló deliberadamente, qué trabajador y destino usa y si conserva el control del sistema.
Fuente: Check Point Research ↗
Calculadora de minería ↗