Фальшиві AI-інсталятори запускають прихований майнер: Check Point дослідила кампанію Yoba
Публікація джерела: 2026-10-27 · Редакційний аналіз опубліковано: 2026-10-30
Дослідження від 27 жовтня виявило підроблені AI-застосунки на GitHub зі шкідливими файлами поруч зі справжніми підписаними програмами. Спостереженим кінцевим навантаженням був XMRig, установлений без згоди на майнінг.
Правдоподібне завантаження може містити чужу майнінгову роботу
Check Point Research у звіті від 27 жовтня описала Yoba — кампанію поширення підроблених AI-застосунків через GitHub і GitHub Pages. Дослідники спостерігали ланцюжок, який зрештою запускав майнер XMRig на Windows-комп’ютері жертви. Прямий зв’язок із майнінгом — несанкціоноване використання чужих обчислювальних ресурсів, а не нова можливість доходу їхнього власника.
Звіт стосується діяльності, яку відстежували попередні місяці. 27 жовтня — дата розкриття, не доказ зараження всіх пристроїв саме того дня; пізніша публікація не робить це відкриттям 30 жовтня. Нові докази показують, як назви відомих програм, справжній хостинг і підписані файли поєднали для маскування небажаного майнінгу.
Підпис стосується файла, не всіх сусідів в архіві
Зловмисники поклали шкідливі компоненти поруч зі справжніми підписаними виконуваними файлами OpenAI та Anthropic. При запуску легітимна програма могла непрямо завантажити сусідню шкідливу динамічну бібліотеку — DLL sideloading. Така бібліотека містить код, який програма підвантажує під час роботи; підписаний запускний файл і бібліотека не обов’язково мають одного автора чи однакову надійність.
Тому підпис одного файла не підтверджує безпечності всього архіву. Звіт описує підроблені пакети, а не докази постачання офіційних ChatGPT чи Claude самим розробником із майнером усередині. Знайома назва, чинний підпис окремого компонента та справжня адреса github.com відповідають на різні запитання; жодне саме не засвідчує видавця всього пакета.
Спостережений майнер працював непомітно
Кінцевим навантаженням Check Point визначила XMRig 6.26.0, запущений усередині системного процесу Windows із майнінговим з’єднанням через Tor. Конфігурація могла призупиняти роботу під час активності людини. Тому тиша, поки користувач рухає мишею, не виключає відновлення роботи після простою комп’ютера.
XMRig існує й як легітимна програма майнінгу. Проблема тут — хто його встановив, чиє завдання виконується та чи є згода власника. Дослідники описують універсальний завантажувач, здатний потім доставити інші компоненти, тому не слід гарантувати лише зайві витрати електрики. Водночас звіт не встановлює крадіжки доступу до гаманця кожного постраждалого.
Права адміністратора й мовні перевірки не гарантують захисту
Досліджений початковий компонент просив повторний запуск від адміністратора, якщо прав бракувало. Він також перевіряв мову системи: українська прямо винесена за межі набору розкладок, які останні версії виключали із зараження. Це спостережений фільтр, не надійний захист за мовою чи країною. Зміна розкладки не є виправленням; українському читачеві не варто вважати себе автоматично поза кампанією.
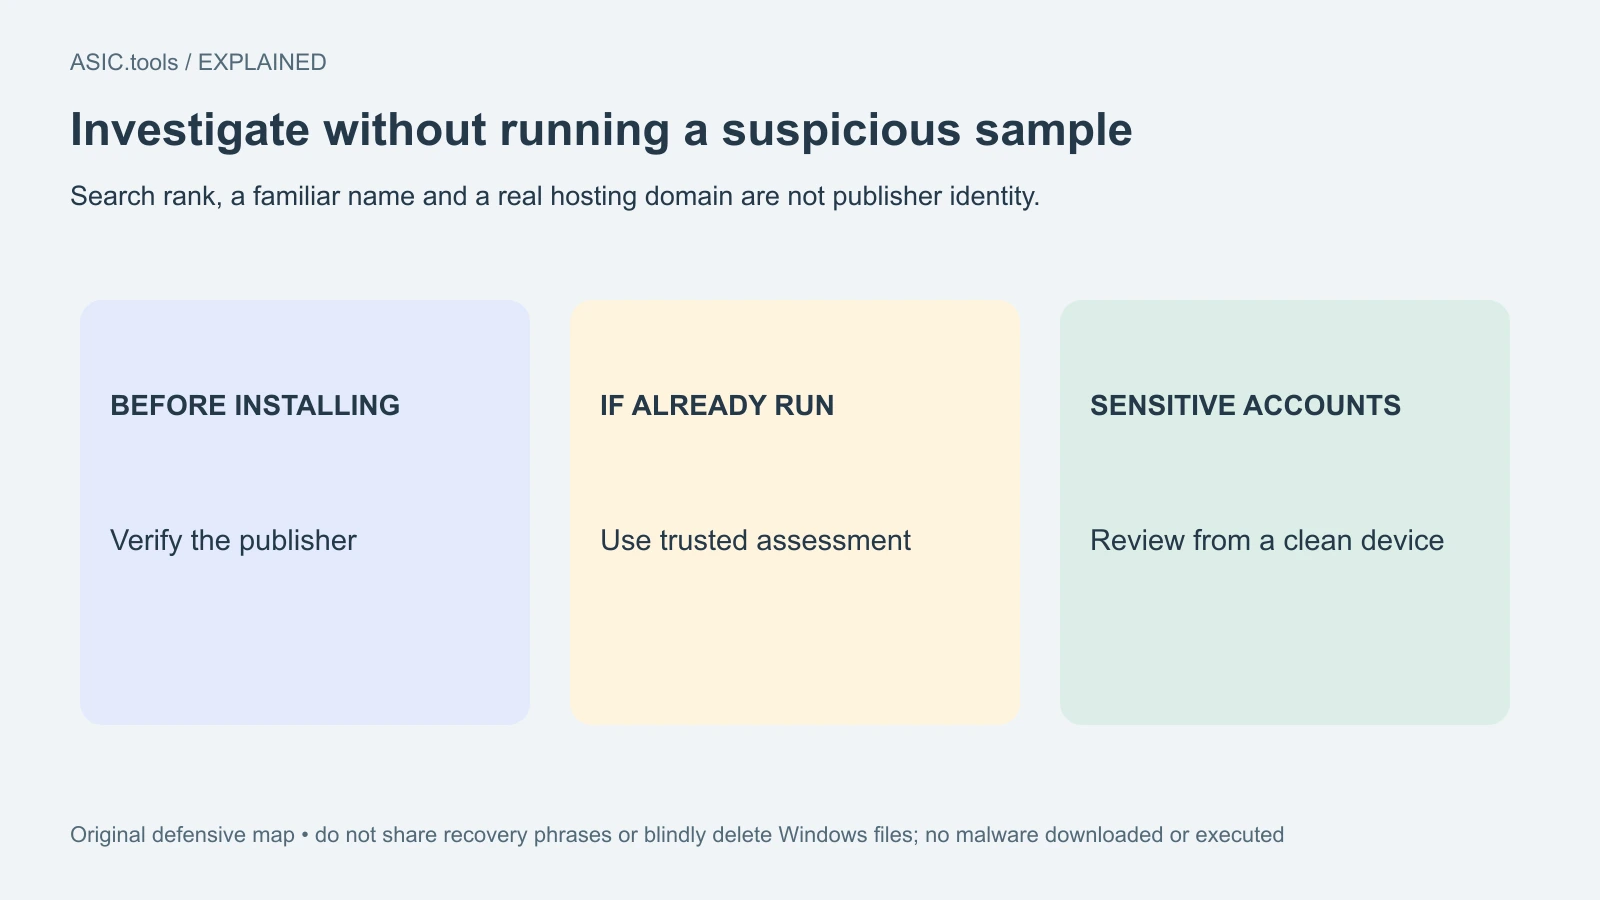
Робочий комп’ютер оператора може містити доступ до пулу, моніторинг і гаманець. Непов’язаний помічник тоді зачіпає середовище керування майнерами, а не лише навантажує процесор. З’ясовуйте походження: починайте з каналу справжнього розробника, перевіряйте власника репозиторію та посилання проєкту. Високе місце в пошуку не є схваленням.
Перевіряйте встановлення без запуску підозрілого зразка
Для захисної перевірки дослідники наводять, зокрема, каталог WMProcess усередині ProgramData та закріплення через заплановані завдання. Це ознаки для аналізу надійними засобами, а не наказ видаляти системні компоненти лише за назвою. Звичайні процеси Windows використовують і справжні програми. Одне ім’я процесу чи гарячий ноутбук — не повний діагноз.
Якщо підозрілий інсталятор уже запускався, не використовуйте це середовище для чутливого керування пулом чи гаманцем до перевірки. Важливі облікові записи перегляньте з чистого надійного пристрою звичними офіційними каналами та зверніться по належну технічну допомогу. Не вводьте фразу відновлення на сторінці нібито очищення й не завантажуйте другий неперевірений засіб для ремонту першого.
Звіт публікує індикатори для захисту, але для розуміння ризику не потрібно відвідувати шкідливі репозиторії, з’єднуватися з майнером чи запускати зразок. Ми прочитали документ без завантаження та виконання шкідливого коду. Практичний висновок — відрізняти правдоподібний пакет від перевіреного каналу постачання; прихований майнер став наслідком втрати цієї відмінності.
В оцінці витрат відділяйте дозволену роботу від небажаного фонового навантаження. Зайва робота процесора спотворює вимірювання електрики й забирає ресурси потрібних завдань, але не доводить появи другого оплачуваного потоку доходу. Перш ніж назвати зростання потужності продуктивним, з’ясуйте, що свідомо встановлено, який воркер і напрямок виплат використано та чи контролює власник систему.
Джерело: Check Point Research ↗
Калькулятор майнінгу ↗