Coinbase визначила пріоритети постквантового переходу Bitcoin
Публікація джерела: 2026-10-13 · Редакційний аналіз опубліковано: 2026-10-14
Технічна публікація Shashank Agrawal від 13 жовтня описує гнучкі виходи, поетапний перехід і надійне підписання. Це внесок у дискусію, а не активована зміна Bitcoin.
Аналіз і практичні висновки
У цьому розділі — наш аналіз та умовні розрахунки, окремо від повідомлення джерела.
Технічний внесок у відкрите обговорення
Coinbase 13 жовтня опублікувала матеріал Shashank Agrawal про постквантову готовність Bitcoin. Автор пропонує готуватися до появи криптографічно значущого квантового комп’ютера заздалегідь, оскільки зміни консенсусу й міграція коштів можуть тривати роками. Технічні міркування прямо представлені як внесок у дискусію, а не інструкція чи остаточна позиція Coinbase.
Це пропозиції щодо майбутнього захисту витрачання коштів, а не вже прийнята нова система підпису Bitcoin. Публікація не визначає підтвердженої дати зламу ключів і не встановлює строк списання майнерів. Бажані інженерні властивості самі собою не запускають нові правила на всіх повних вузлах; статтю та активацію мережі розділяємо.
Структура виходу відрізняється від алгоритму підпису
Матеріал відділяє структуру умов витрачання від криптографічної схеми, яка ці умови виконує. P2MR у BIP-360 та обговорювана P2TRv2 наведені як підходи до гнучкого вибору майбутніх підписів. Повторно придатна структура могла б зменшити потребу переробляти весь тип виходу за кожного нового алгоритму чи набору параметрів.
BIP-360 описує запропонований вихід на основі кореня дерева Меркла. Сам він не є повним впровадженням постквантових підписів і не підтверджує активовану заміну ECDSA чи Schnorr. Питання полягає у визначених ідентифікаторах алгоритмів, однозначних правилах та сумісності з межами Bitcoin щодо розміру witness і роботи перевірки.
Один із двох шляхів не означає два обов’язкові підписи
Coinbase обговорює перехідну конструкцію 1-of-2: класичний шлях ECDSA/Schnorr або постквантовий шлях для тих самих коштів. Достатньо одного дозволеного шляху, а не обох підписів у кожній транзакції. Поетапний захист також не вимагає завершення всієї політики старих підписів до переходу активних гаманців.
Наш висновок із цієї конструкції: доки класичний шлях дозволений, додана постквантова альтернатива сама собою не прибирає ризик через класичний шлях. Захист залежить від конструкції та наступних правил доступності шляхів. Наявність PQ-варіанта, здійснена міграція гаманця й припинення вразливого шляху — різні етапи, які не варто оголошувати взаємозамінними доказами безпеки.
Стан підписувача є частиною системи безпеки
Автор відзначає потенційні переваги підписів зі станом за розміром і швидкістю, але попереджає про можливість підроблення за повторного використання стану. Ризики охоплюють незалежні сервери, невизначений результат запису та відновлення резервних копій. За підтримки таких схем пропонується варіант без стану. Йдеться про стан криптографічної схеми, а не просто баланс гаманця чи синхронізацію блокчейну.
Наприклад, стара резервна копія може повернути стан, який після її створення вже використали. Перед наступним підписом система має встановити його безпечність. Лише підтверджених у блокчейні транзакцій недостатньо, якщо були інші події підписання. Це пояснення наведеної проблеми, а не повідомлення про злам Coinbase.
Для інституційного зберігання важливий не лише розмір
Матеріал пропонує відтворювану оцінку саме для Bitcoin і надійні реалізації: детерміновану перевірку на різних платформах та стійкість до збоїв випадкових чисел. Також важлива сумісність із багатосторонніми обчисленнями, апаратними гаманцями й модулями безпеки. Від цього залежить захист ключів і придатність сервісу підписання; одного розміру в байтах недостатньо.
Генерацію, підписання, перевірку, відновлення та умови зберігання варто оцінювати окремо. Вдала демонстрація в одному процесі не гарантує тих самих умов у розподіленій системі. Обговорення MPC не вимагає від спільноти прийняти конкретний MPC-протокол: воно просить враховувати інституційні потреби поряд із користувацькими та консенсусними.
Витрати мережі потребують однакового навантаження
Серед критеріїв Coinbase називає місткість блоків, комісії, перевірку повними вузлами, початкову синхронізацію, поширення блоків і швидкість міграції. Умовні 100 000 операцій із додатковими 1 000 байтів кожна дадуть 100 000 000 байтів до іншого накладного навантаження. Це обрані приклади, а не розмір впровадженого підпису, виміряна черга чи прогноз комісій.
Оцінка на один підпис і міграція всієї екосистеми — різні масштаби. Для комісії додатково потрібні структура транзакції, вага witness і ставка. Множення байтів не замінює правила ваги Bitcoin та не визначає точну майбутню плату. Мікротест криптографії також не встановлює швидкість поширення блоків і роботу всіх вузлів за змішаного навантаження.
Неактивні монети залишаються окремим питанням
Неактивні, втрачені й відкриті для ризику кошти автор розглядає як окрему проблему управління та інженерії, паралельну технічній підтримці підписів. Обговорюються пізня міграція й можливе відновлення, але прийнятої політики не оголошено. Давня відсутність руху коштів не означає втрачений ключ: власник усе ще може знати відповідний секрет.
Пропозиція відновлення має пояснити докази справжнього власника та неможливість скористатися тим самим шляхом атакувальнику, який знає лише публічний ключ. Втрата секрету, збережений seed і пропущене вікно переходу — різні випадки. Публікація не дозволяє конфіскацію чи передачу старих монет майнерам. Реальна політика потребувала б точної конструкції та окремого консенсусного обговорення.
Хешування майнера та дозвіл витрачання коштів
Для власника ASIC слід розрізняти хешування proof-of-work і підпис, який дозволяє витратити монети. Матеріал стосується другого та майбутньої перевірки шляхів вузлами й гаманцями. Він не оголошує зміну SHA-256, новий хешрейт, споживання чи дохідність чинних майнерів. Гіпотетичні витрати перевірки також не є автоматично вимогою оновити прошивку ASIC.
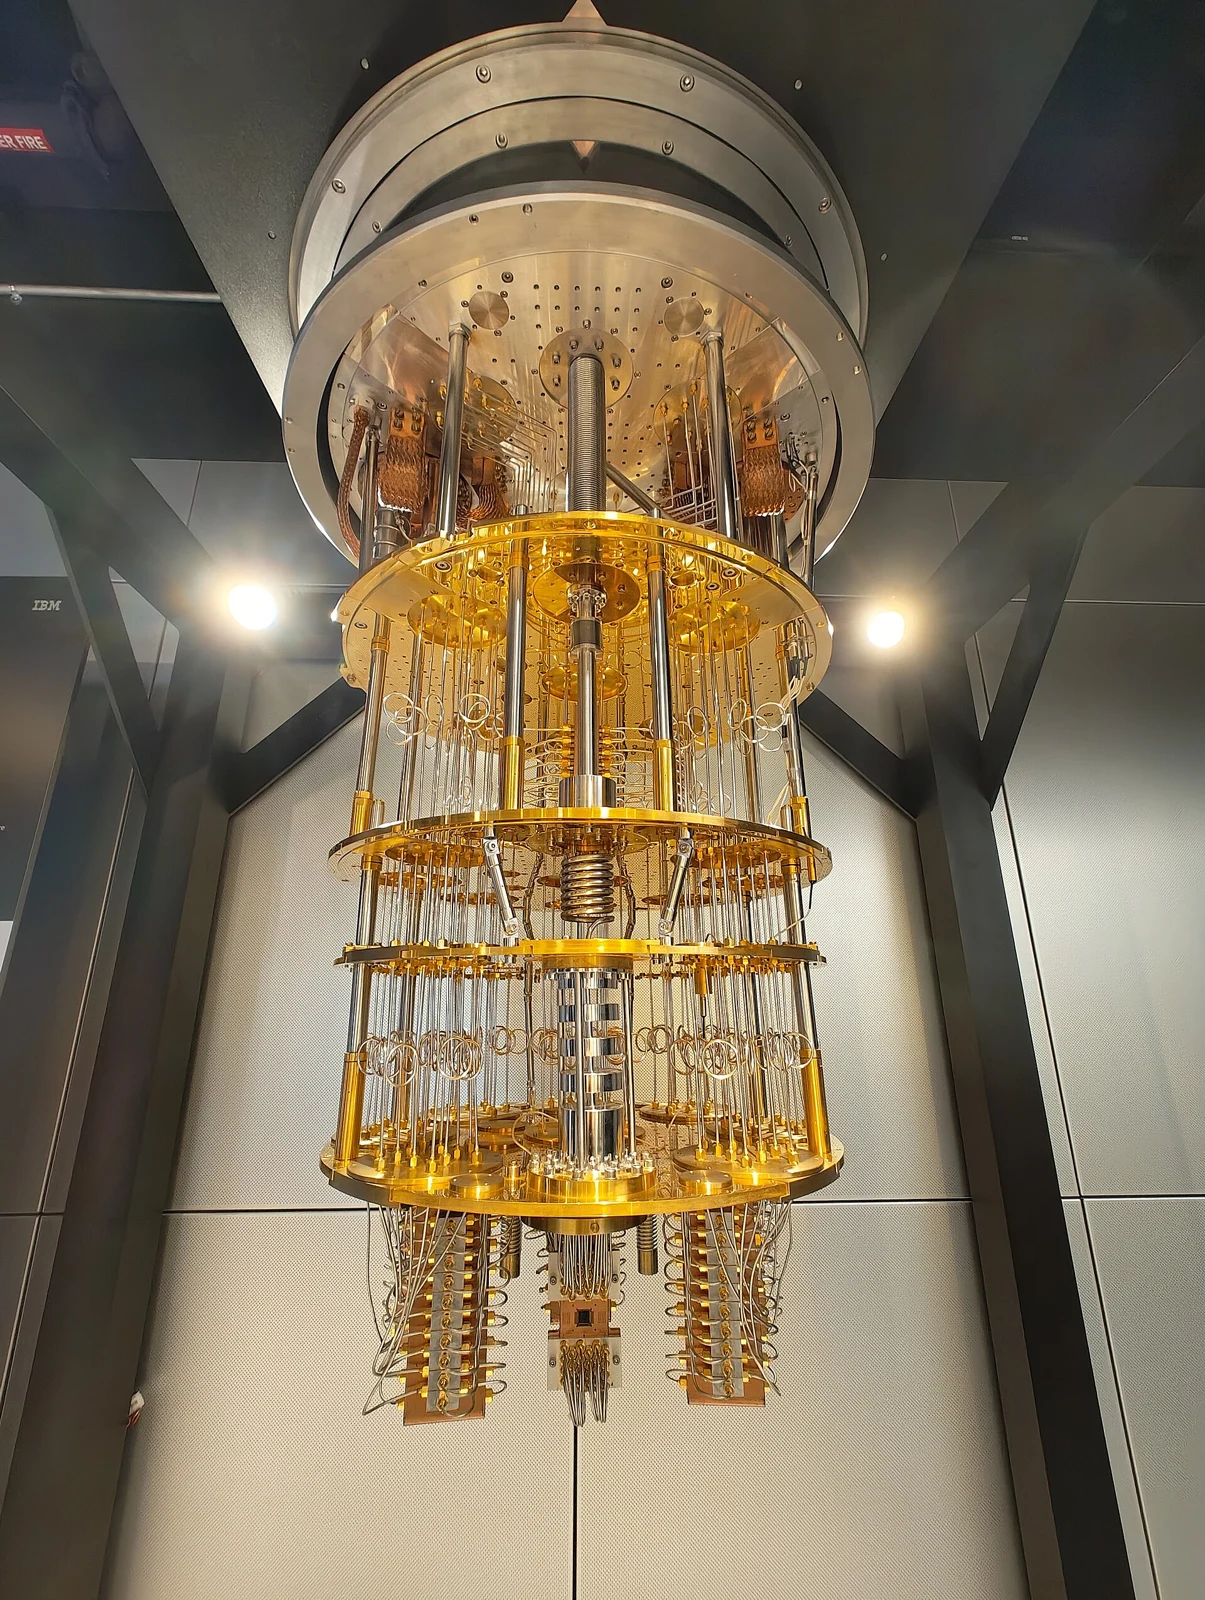
Архівні фото квантової та захисної апаратури ілюструють тему, але не доводять існування комп’ютера для зламу Bitcoin або впровадженого рішення Coinbase. Підтверджена подія — датований інженерний внесок. Наступні етапи — нові версії пропозицій, відтворювані реалізації, оцінені процеси зберігання та явні консенсусні рішення. Дорожня карта залишається відмінною від здійсненої зміни мережі.
Джерело: Coinbase / Bitcoin BIPs ↗ · BIP-360 P2MR specification ↗
Калькулятор майнінгу ↗