Coinbase establece prioridades para la transición poscuántica de Bitcoin
Publicación de la fuente: 2026-10-13 · Análisis editorial publicado: 2026-10-14
La publicación técnica de Shashank Agrawal del 13 de octubre propone tipos de salida flexibles, migración por etapas e implementaciones de firmas más seguras. Es un tema de discusión, no una actualización de Bitcoin activada o una fecha límite para el reemplazo de ASIC.
Análisis e implicaciones prácticas
Esta sección contiene nuestro análisis y cálculos ilustrativos, separados del informe original.
Una contribución técnica a una discusión de protocolo abierto
Coinbase publicó Trabajando juntos sobre la preparación post-cuántica de Bitcoin el 13 de octubre, escrito por Shashank Agrawal. Aboga por prepararse antes de que se anuncie una computadora cuántica criptográficamente relevante, porque los cambios de consenso y el movimiento de fondos podrían llevar años. El autor presenta explícitamente las consideraciones técnicas como aportes para abrir una discusión, no como instrucciones o una posición final de Coinbase.
Esta es una propuesta sobre la seguridad del gasto futuro y la migración del ecosistema, no una declaración de que Bitcoin ya ha adoptado un nuevo sistema de firma. No proporciona una fecha verificada en la que una computadora cuántica romperá las claves existentes ni una fecha límite para descartar el equipo de minería. Nuestro informe distingue la nueva publicación de una activación de red: la identificación de propiedades de ingeniería deseables no hace que cada nodo completo comience a aplicar una nueva regla.
Una estructura de salida es diferente de un algoritmo de firma
La publicación separa la estructura que mantiene una condición de gasto del esquema de firma criptográfica utilizado para satisfacerla. Señala diseños como P2MR en BIP-360 y el discutido P2TRv2 como formas de conservar la flexibilidad para futuras opciones de firma. Una estructura reutilizable podría reducir la necesidad de rediseñar todo el tipo de salida cada vez que se considere otro esquema o conjunto de parámetros.
El texto BIP-360 describe P2MR como una estructura de salida propuesta basada en raíz de Merkle. No es en sí mismo un despliegue completo de firmas poscuánticas. Leer el diseño como un reemplazo ya activado para ECDSA o Schnorr borraría ese alcance. La cuestión de ingeniería es cómo una ruta de gasto futuro puede hacer que los algoritmos sean identificables y las reglas inequívocas y al mismo tiempo se ajusten a los límites de Bitcoin en cuanto al tamaño de witness y el trabajo de verificación.
Una de las dos rutas de gasto no requiere dos aprobaciones
Coinbase analiza un posible diseño de transición 1 de 2, con una ruta clásica ECDSA/Schnorr y una ruta poscuántica como alternativas para gastar los mismos fondos. Cualquiera de los caminos autorizados sería suficiente según esa construcción; no es un requisito presentar ambas firmas para cada transacción. La publicación también analiza la protección por etapas en lugar de exigir que se acuerde toda la política para firmas antiguas antes de que las billeteras activas puedan moverse.
Nuestro análisis señala una consecuencia de ese modelo de camino alternativo: si bien el camino clásico todavía se acepta, agregar una alternativa poscuántica no elimina por sí solo la exposición a través del camino clásico. La protección depende de la construcción y de las reglas posteriores que rigen qué caminos permanecen disponibles. Por lo tanto, la presencia de una opción PQ, una migración de billetera completa y el retiro de una ruta vulnerable deben rastrearse como hitos distintos, en lugar de tratarse como afirmaciones intercambiables de seguridad.
La gestión del estado del firmante forma parte de la seguridad
La publicación destaca las posibles ventajas de tamaño y velocidad de las firmas con estado, pero advierte que la reutilización del estado del firmante puede permitir la falsificación. Su preocupación incluye servidores independientes, escrituras inciertas y recuperación de copias de seguridad. Requiere una opción sin estado cuando se admitan esquemas con estado. Se trata del estado dentro de un esquema de firma, no simplemente de si una billetera muestra un saldo o si un minero ha sincronizado la cadena de bloques.
Un ejemplo ilustrativo de recuperación muestra la diferencia: restaurar una copia de seguridad anterior puede restaurar un estado de firma que ya se consumió después de realizar la copia de seguridad. Un sistema debe establecer si ese estado aún es seguro antes de volver a firmar. Contar únicamente las transacciones confirmadas en la cadena es insuficiente si los eventos de firma ocurrieron fuera de ese conjunto. Esta es una explicación general del modo de falla planteado en la publicación, no un informe de que Coinbase haya sufrido una vulneración de ese tipo.
La custodia institucional necesita más que una pequeña firma
La publicación solicita una evaluación reproducible y específica de Bitcoin e implementaciones sólidas, incluida la verificación determinista entre plataformas y la resistencia a fallas de números aleatorios. También identifica la compatibilidad con computación multipartita, carteras de hardware y módulos de seguridad como relevantes. Estas propiedades afectan la capacidad de una institución de proteger sus claves manteniendo al mismo tiempo un servicio de firma viable y no pueden evaluarse únicamente a partir del recuento de bytes de una firma.
Una comparación debe mantener separados los supuestos de generación, firma, verificación, recuperación y custodia. Un esquema que parece atractivo en una demostración de un solo proceso podría tener restricciones diferentes en un sistema de firma distribuido. La discusión MPC de Coinbase no pide a la comunidad Bitcoin que adopte un protocolo MPC en particular. Pide que las opciones de firma se evalúen en función de los requisitos de custodia junto con las necesidades de los usuarios individuales y el sistema de consenso.
Los costos de red necesitan una carga de trabajo constante
Coinbase enumera la capacidad de bloque, el costo de la tarifa, la validación de nodo completo, la sincronización inicial, la propagación y el rendimiento de la migración como dimensiones para evaluar los esquemas candidatos. Para un cálculo de carga útil ilustrativo, 100.000 operaciones de gasto con 1.000 bytes adicionales supuestos cada uno agregarían 100.000.000 de bytes antes de cualquier sobrecarga de transacción adicional. Esas entradas elegidas no son del tamaño de una firma de Bitcoin adoptada, una acumulación de red medida o una predicción de tarifas.
El ejemplo explica por qué el tamaño por firma y la migración a escala de ecosistema son comparaciones diferentes. La estimación de tarifas también requeriría la estructura real de la transacción, la ponderación de witness y una tasa de tarifa. Una multiplicación de solo bytes no puede sustituir las reglas de peso de Bitcoin ni usarse para anunciar una tarifa futura exacta. Del mismo modo, un microbenchmark criptográfico por sí solo no establece cómo se propagan los bloques o cómo se desempeña cada nodo completo bajo una carga de trabajo mixta.
Las monedas inactivas siguen siendo un problema independiente sin resolver
La publicación trata los fondos inactivos, perdidos y expuestos como una cuestión separada de gobernanza e ingeniería que puede discutirse junto con el soporte técnico de firma. Plantea la migración tardía y posibles mecanismos de rescate sin pretender que se haya aceptado una política. Los fondos inactivos no son fondos abandonados automáticamente: un titular aún puede tener el secreto relevante incluso cuando una dirección no ha movido monedas durante años.
Una propuesta de rescate necesitaría mostrar qué pruebas puede aportar el propietario legítimo y por qué un futuro atacante que conozca una clave pública no puede utilizar la misma ruta. Perder un secreto, preservar una semilla y no cumplir con una ventana de migración también son situaciones diferentes. La nueva publicación no autoriza la confiscación ni la transferencia de monedas antiguas a los mineros. Una política real requeriría su propio diseño preciso y una discusión de consenso separada.
Los lectores de minería deberían separar el hash de la autorización
Para los propietarios de ASIC, la distinción inmediata es entre hash de prueba de trabajo y firmas que autorizan el gasto de monedas. Esta publicación técnica aborda esto último y cómo los nodos y billeteras podrían validar futuras rutas de gasto. No anuncia un cambio en el algoritmo de minería SHA-256 ni proporciona una hashrate, consumo de energía o rentabilidad revisados para ningún minero actual. Los costos hipotéticos de validación futura tampoco se traducen directamente en un requisito de firmware ASIC.
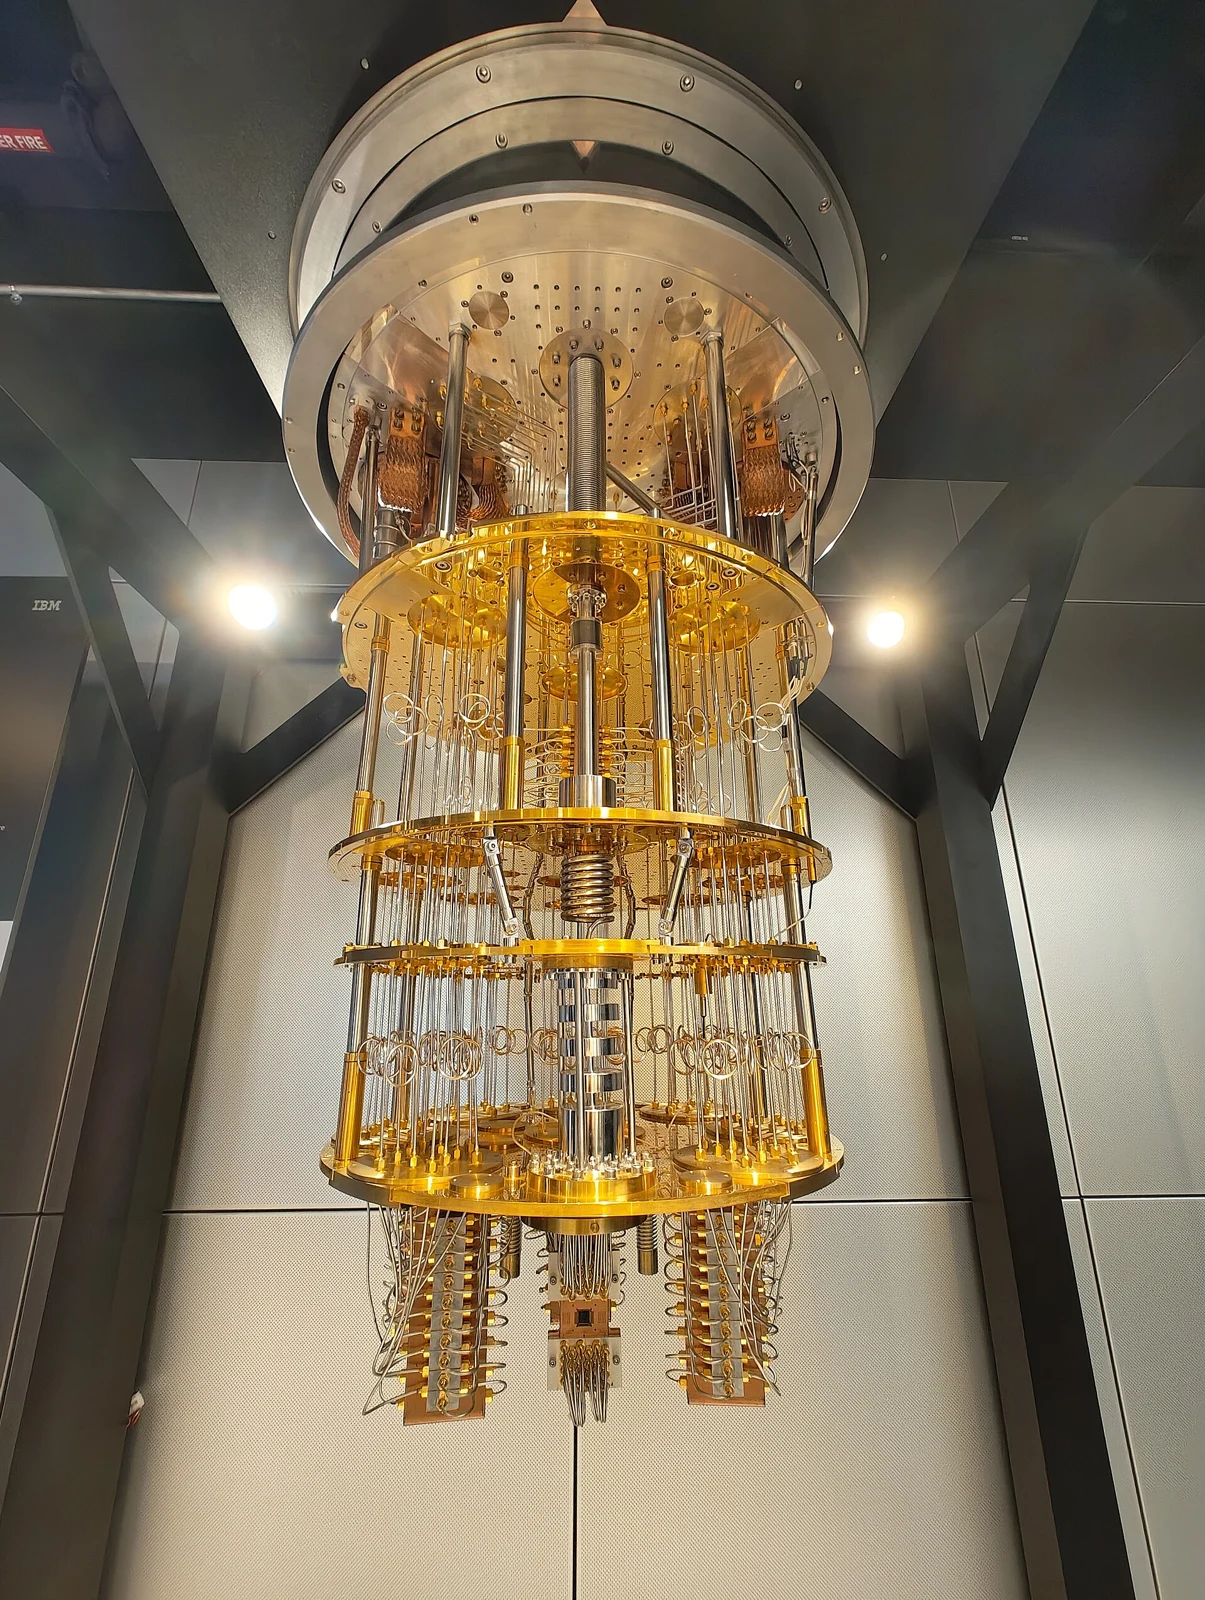
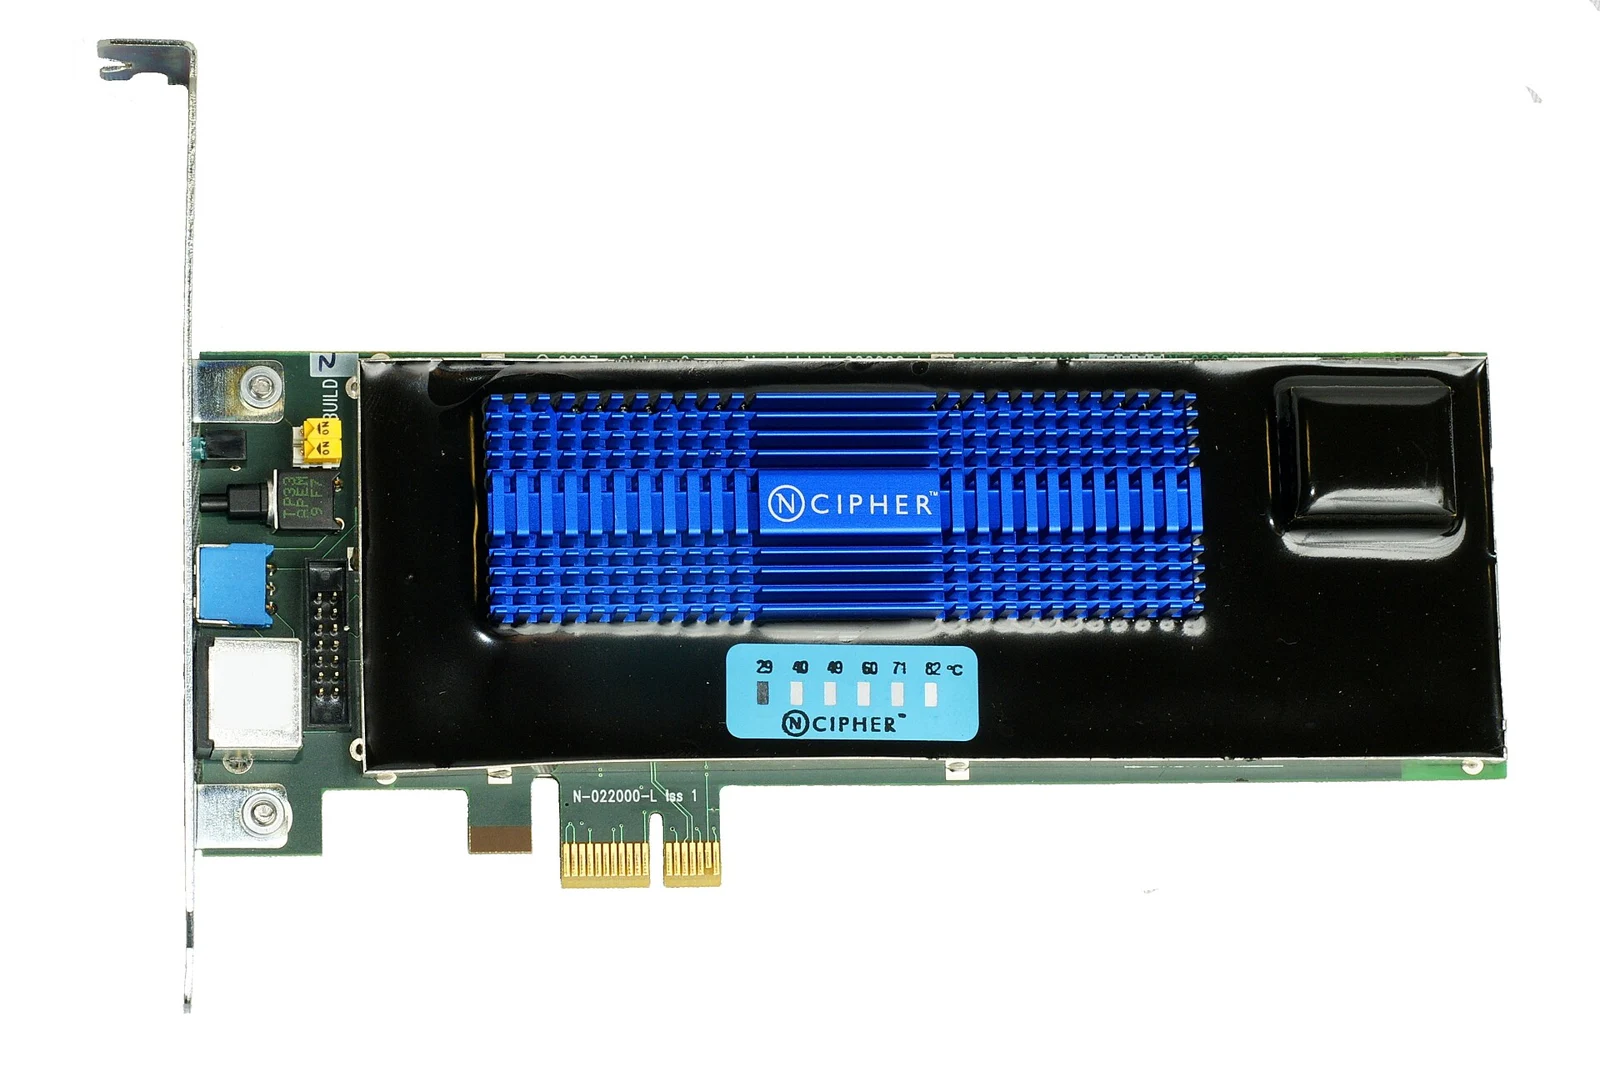
Las fotografías de archivo de computación cuántica y hardware de seguridad ilustran el tema; ninguno demuestra una computadora capaz de descifrar claves de Bitcoin o una solución Coinbase implementada. El evento confirmado es una contribución de ingeniería fechada. Los próximos hitos útiles serían propuestas actualizadas, implementaciones reproducibles, flujos de trabajo de custodia evaluados y decisiones de consenso explícitas. Hasta que existan, una hoja de ruta técnica y un cambio de red operativa deben seguir siendo claramente distinguibles.
Fuente: Coinbase / Bitcoin BIPs ↗ · BIP-360 P2MR specification ↗
Calculadora de minería ↗