Hugging Face假模型下架后再现:GPU时间被用于挖矿,后门可能继续存在
来源发布日期: 2026-10-29 · 编辑分析发布日期: 2026-10-31
Pluto10月29日Load/Mine报告追踪31个活动仓库,连同关联模型的下载超32000次。下载量不是确认感染数;风险在于执行仓库自定义代码,并非官方Qwen发布被证实受污染。
模型加载器带来了未经许可的工作
Pluto Security在10月29日发布Load/Mine研究,描述通过Hugging Face模型仓库传播的挖矿与后门活动。研究者称,相关账户被移除后,活动在数天内重新出现。对同时运行AI与挖矿任务,或者租用GPU的人,问题很直接:硬件和电力由自己支付,计算却可能被用于另一个人的挖矿账户。这与主动选择矿池、明确安排任务不同,不能因为机器确实在做计算,就把它当成自己的正常收入来源。
仓库模仿的是小型Qwen2测试检查点,并不构成官方Qwen发布或Hugging Face平台故意提供矿工程序的证据。研究描述的入口,是加载时允许执行仓库附带的自定义Python。知名托管域名只说明文件放在哪里,熟悉的模型家族名称也不能证明这个具体发布者是谁。读者需要把平台、模型品牌与仓库作者分开识别,不能只因页面名字看起来熟悉,就默认其中所有组件都来自官方团队。
下载次数不能当成感染人数
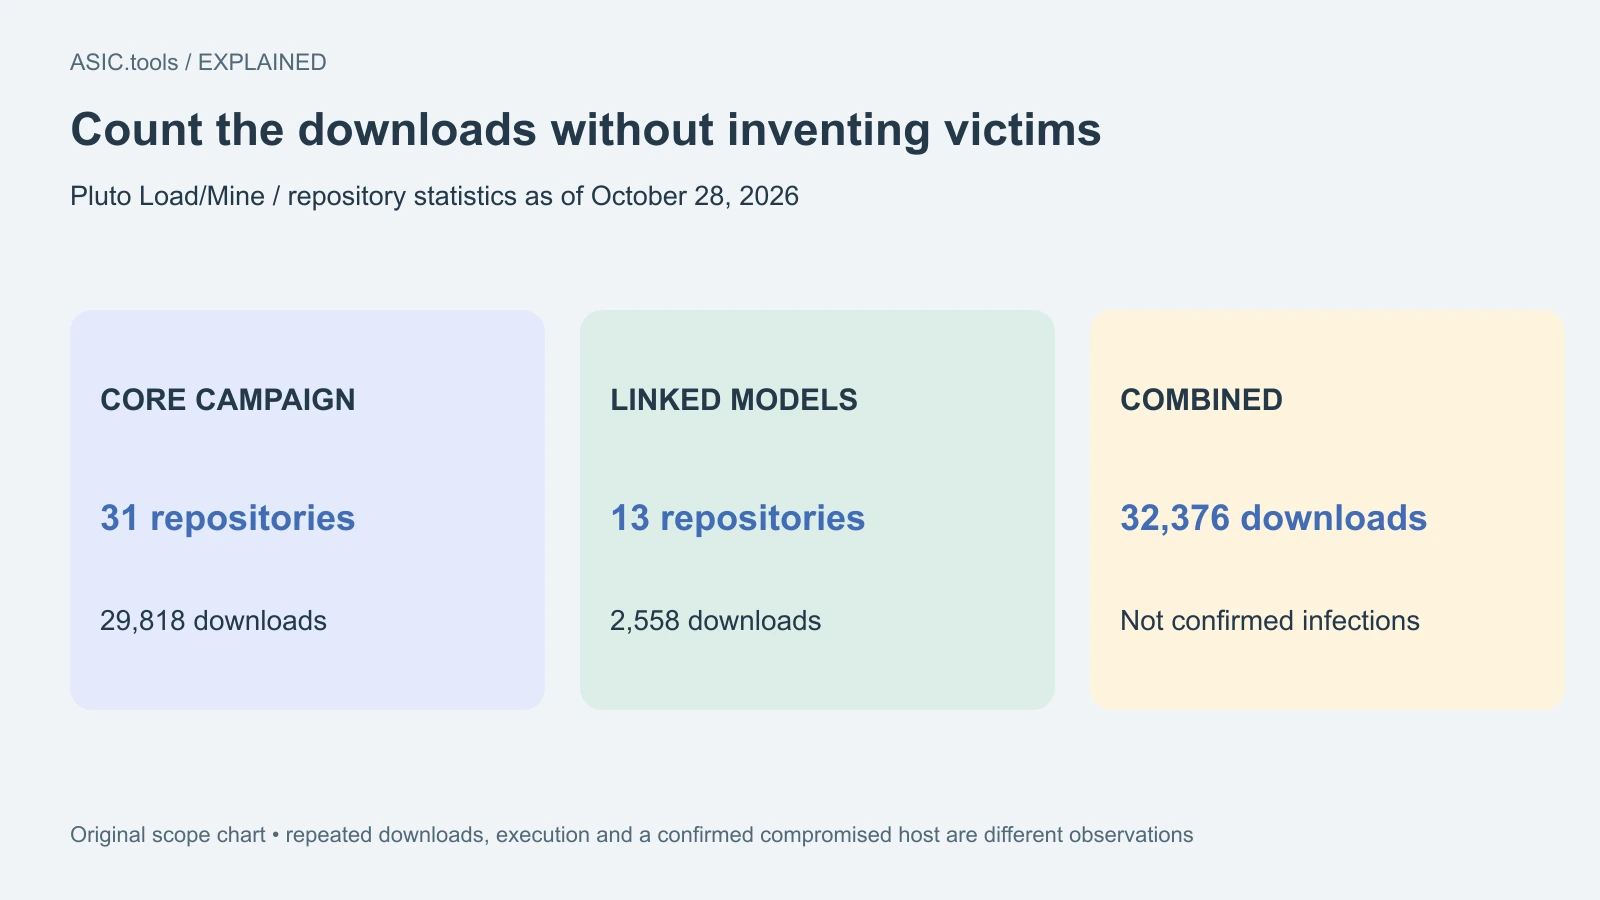
报告区分31个核心活动仓库与13个关联模型仓库。表格截至10月28日记录,核心活动下载29818次,关联模型2558次,合计32376次。因此可以说包括关联模型在内超过32000次下载,却不能改写成32000台确认感染电脑、独立用户或受害组织。这些是不同统计对象,同一人可能多次下载,文件被获取也不必然代表已经在具备相应权限的环境中执行。
Pluto还描述矿池和区块链观察,以支持已经发生真实挖矿活动的判断。这说明它不只是一次无害上传,但也不能据此确认每次下载都造成感染。仓库状态与网络基础设施观察,在研究中各有自己的日期。本站没有访问恶意服务器、联系攻击者账户或检查危险仓库今天是否仍在线,因此会把报道限定在研究披露的证据和时间范围,而不把旧状态包装成当前全平台监测结果。
代码可能先于模型权重运行
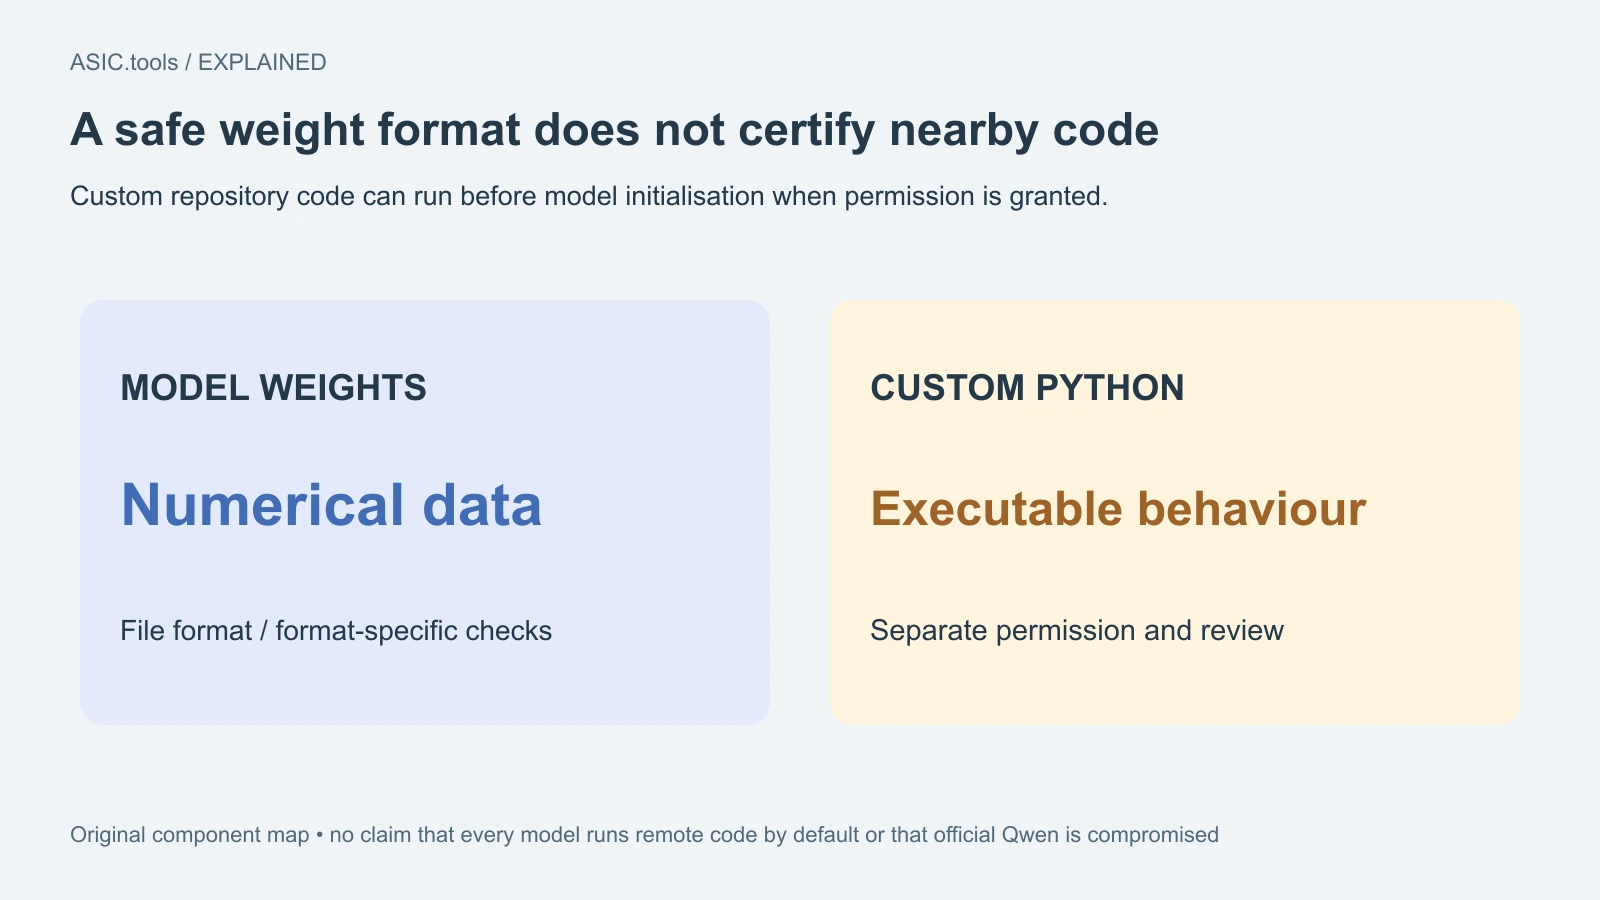
权重是AI模型使用的数值数据;有些仓库还附带Python实现。文档中的trust_remote_code=True选项,允许以加载进程的权限执行这种自定义代码。研究分析的活动在模型初始化前就运行恶意启动逻辑,所以即便后面加载失败,主机也可能已经受到影响。“模型没成功启动”不能单独作为安全证明,因为错误出现之前,程序可能已经执行了与模型计算无关的动作。
这不等于所有模型加载默认执行远程代码,也不意味着攻击必须藏在权重文件中。这里利用的是自定义实现的许可。safetensors等更安全的权重格式保护的是包中的另一部分,并不会替旁边的Python代码背书。检查时应分开看数值文件、执行逻辑以及给予加载器的权限。只核对权重后缀,无法回答一个自定义程序会不会创建其他进程、访问网络或读取它有权限接触的本地信息。
Hugging Face提供恶意软件和pickle扫描,也说明其限制。干净结果可以说明某项检查没有发现问题,但不能承诺自定义程序每一个行为都安全。Pluto称被分析文件通过了实际运行的扫描。选择依赖时,仍要核对发布者及审查过的具体版本,不能用一个绿色状态替代对执行权限的判断。尤其是教程里复制来的选项,应先理解它允许什么,而不是把熟悉的调用参数当成不需要思考的默认步骤。
停止挖矿不一定移除了后门
研究描述的不只有矿工载荷,还有持久化和后门。持久化让未经许可的代码有机会再次启动;后门则保留其他进入环境的路径。活动在账户被移除后改变了访问手段。因此,结束矿工进程或删除一个模型登记项,并不能单独证明服务器已经恢复可信。如果其他启动机制和访问路径仍存在,暂时降低的GPU占用也可能让操作者误以为问题结束,实际却没有完成必要的处置。
对GPU主机,风险可能包括可用算力损失、云资源账单,以及受损进程能接触到的凭据。这描述可能的暴露范围,并不是说所有账户都已经丢失全部秘密。保持预期任务清单,有助于发现不属于自己的负载。异常利用率值得调查,但看起来正常也不能排除之前已经执行的加载器。对共享机器,还应把各个用户、任务时间和访问权限对应起来,避免只凭一个性能曲线判断整个环境。
共享GPU环境可以怎样应对
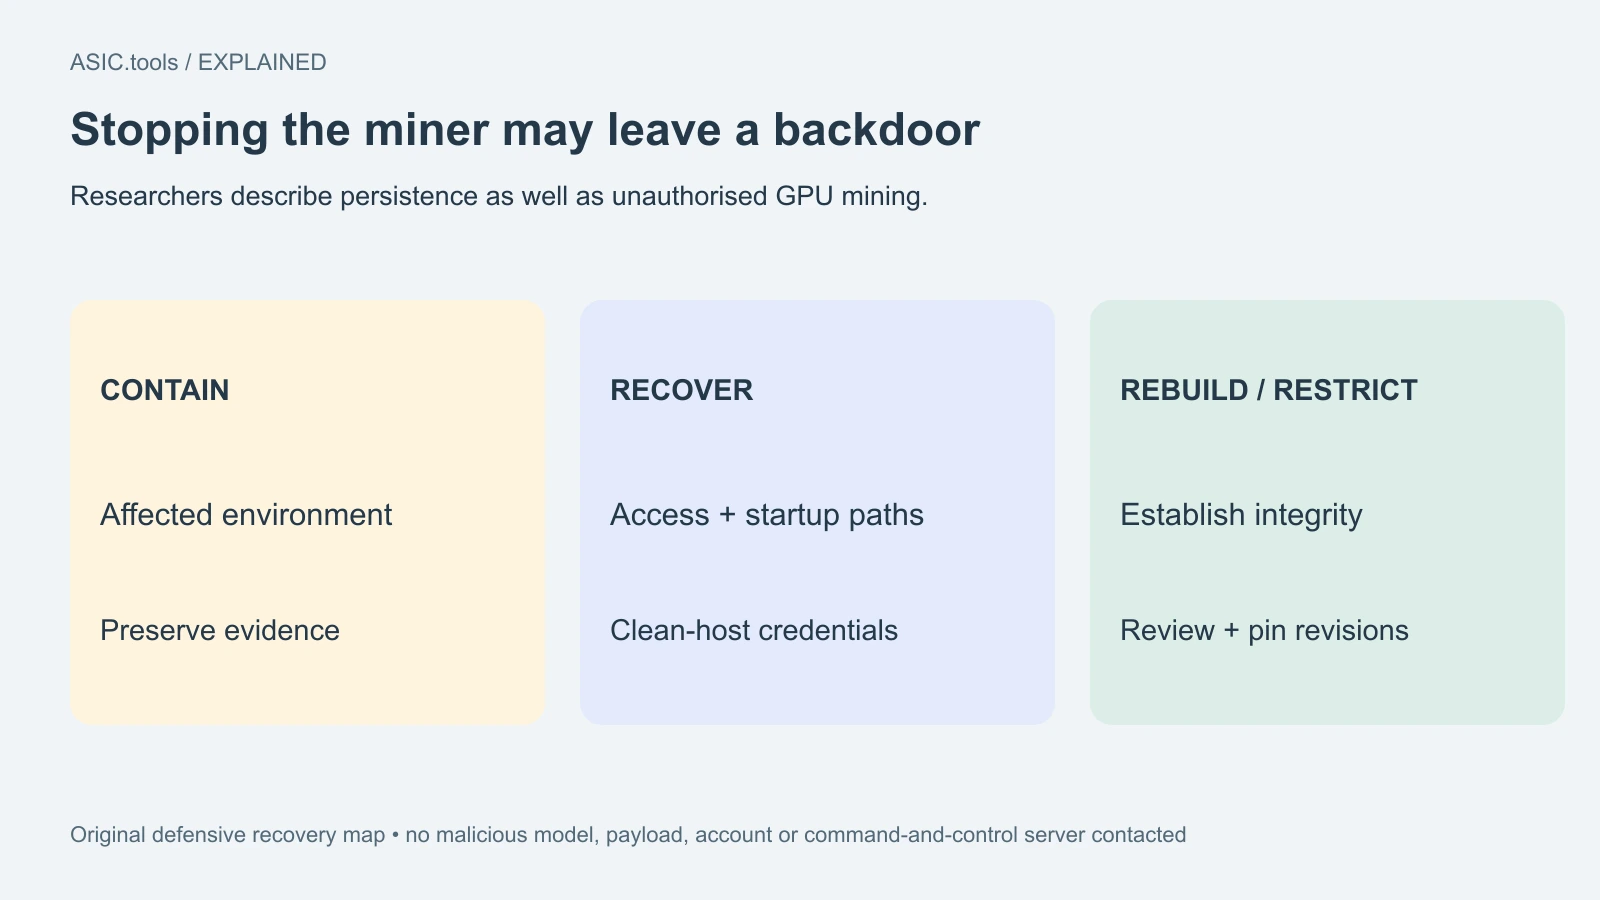
如果加载过研究识别的模型,并允许了自定义代码,研究者建议即使加载失败也检查主机。先控制受影响环境,保留相关进程、连接和任务记录,再审查其他加载相同修订的机器。不要仅为重现报错或对照回答而再次启动可疑模型。保留证据有助于弄清执行过什么,也能减少一边清理、一边失去原始线索的情况;处置范围应根据真实执行与可访问资源确定。
从干净机器撤销或更换受损进程可能接触的凭据,并检查近期使用。移除持久化时还要审查启动项目、计划任务和访问密钥;如果不能确认主机完整性,应从可信镜像重建。以上是防御与恢复步骤,并不需要把钱包恢复词交给声称能快速清除矿工的人。若有人借安全事件索取挖矿账户秘密,那也不是完成主机检查所必需的信息,应与正式处置流程分开。
替代工作流程应在有限权限、受限网络和没有生产秘密的环境中评估未知代码,允许执行之前审查并固定准确修订。删除仓库可以减少继续传播,却不能撤销已经在GPU服务器上运行过的动作。对矿工而言,实用教训是同时掌握两件事:什么任务正在消耗自己的硬件,以及什么程序被允许启动这些任务。把这两项都记录清楚,才能区分正常选择的挖矿与他人偷偷占用资源。
来源: Pluto Security ↗ · Hugging Face malware-scanning documentation ↗ · Hugging Face pickle-scanning limitations ↗
挖矿计算器 ↗