Підроблені моделі на Hugging Face повернулися після блокування й викрадають час GPU для майнінгу
Публікація джерела: 2026-10-29 · Редакційний аналіз опубліковано: 2026-10-31
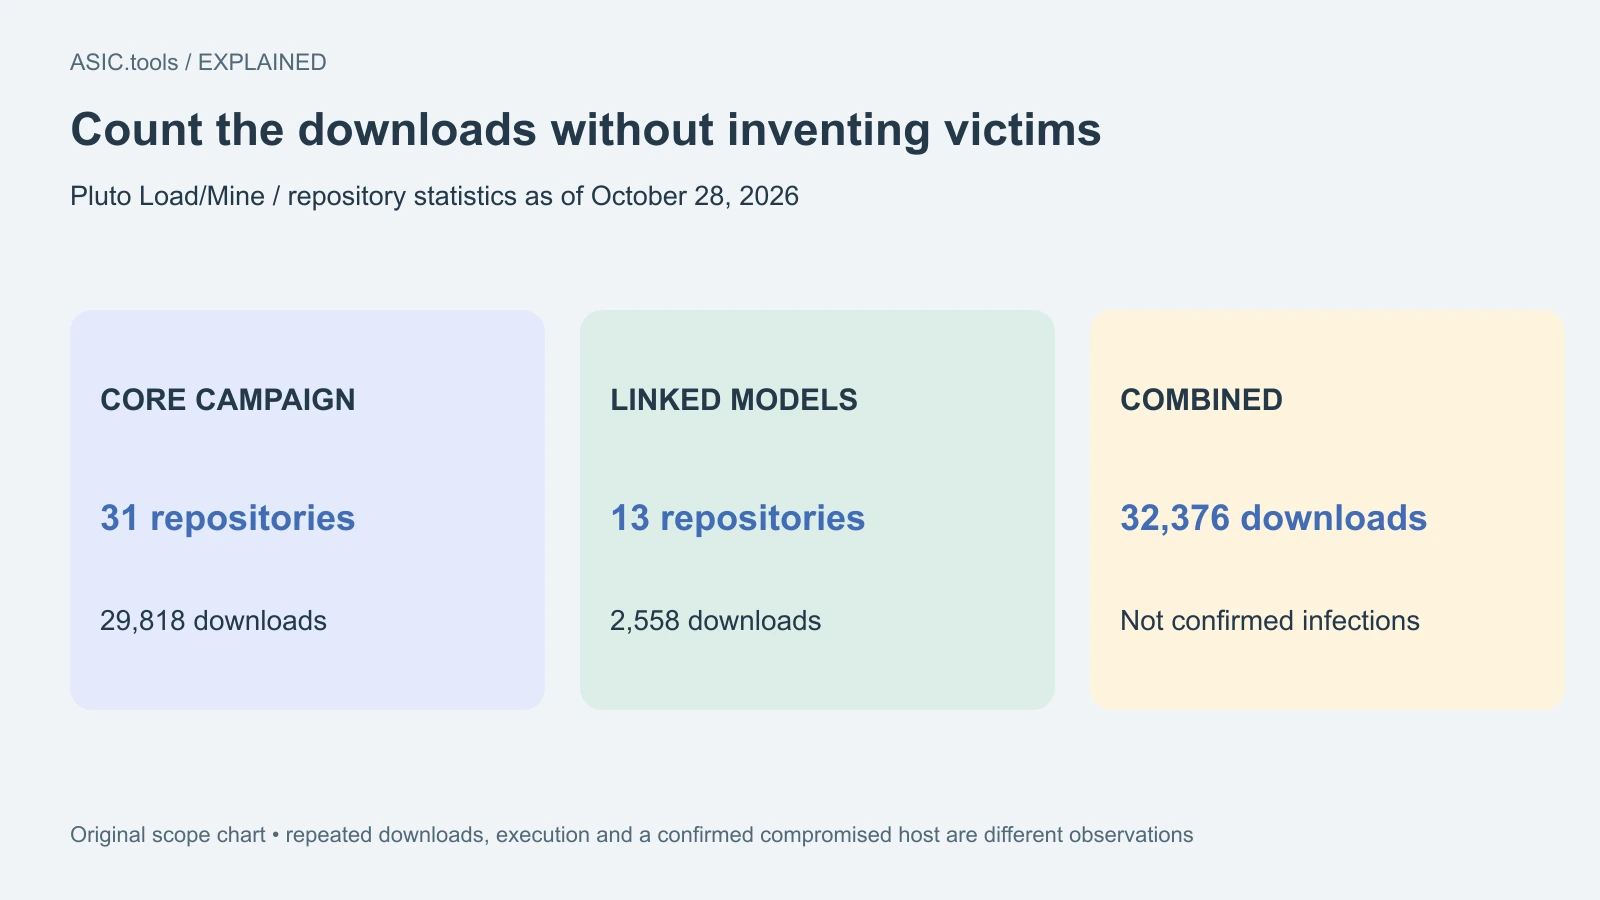
Звіт Load/Mine від 29 жовтня відстежує 31 репозиторій кампанії та понад 32000 завантажень разом із пов’язаними моделями. Це не кількість заражень; ризик пов’язаний із запуском стороннього коду, а не офіційним релізом Qwen.
Небажана робота прийшла через завантажувач моделі
Дослідження Load/Mine, опубліковане Pluto Security 29 жовтня, описує прихований майнінг і бекдори в репозиторіях моделей Hugging Face. За даними дослідників, кампанія повернулася через кілька днів після видалення облікових записів. Для власника GPU, який поєднує AI й майнінг або орендує потужності, проблема практична: електрика та обчислення можуть працювати на чужий майнінговий рахунок.
Репозиторії наслідували невеликі тестові моделі Qwen2. Це не доказ, що офіційний Qwen чи сама Hugging Face навмисно постачали майнер. Описаний шлях — дозвіл на виконання стороннього Python-коду під час завантаження моделі. Відомий домен або знайома назва сімейства не підтверджують автора конкретного репозиторію та безпечність його дій.
Кількість завантажень не дорівнює кількості постраждалих
Звіт розрізняє 31 репозиторій основної кампанії та 13 пов’язаних моделей. Таблиця станом на 28 жовтня містить 29818 завантажень кампанії та 2558 пов’язаних моделей —32376 разом. Тому коректне формулювання — понад 32000 завантажень із пов’язаними моделями, а не 32000 підтверджених заражених комп’ютерів, унікальних користувачів чи організацій.
Pluto також описує спостереження пулів і блокчейну, що підтверджують реальну майнінгову активність. Це пояснює, чому йдеться не просто про нешкідливий файл, але не перетворює кожне завантаження на жертву. Статус репозиторіїв та мережеві спостереження мають власні дати. Ми не зверталися до шкідливих серверів і не перевіряли активність небезпечних сторінок сьогодні.
Код може запускатися раніше за ваги моделі
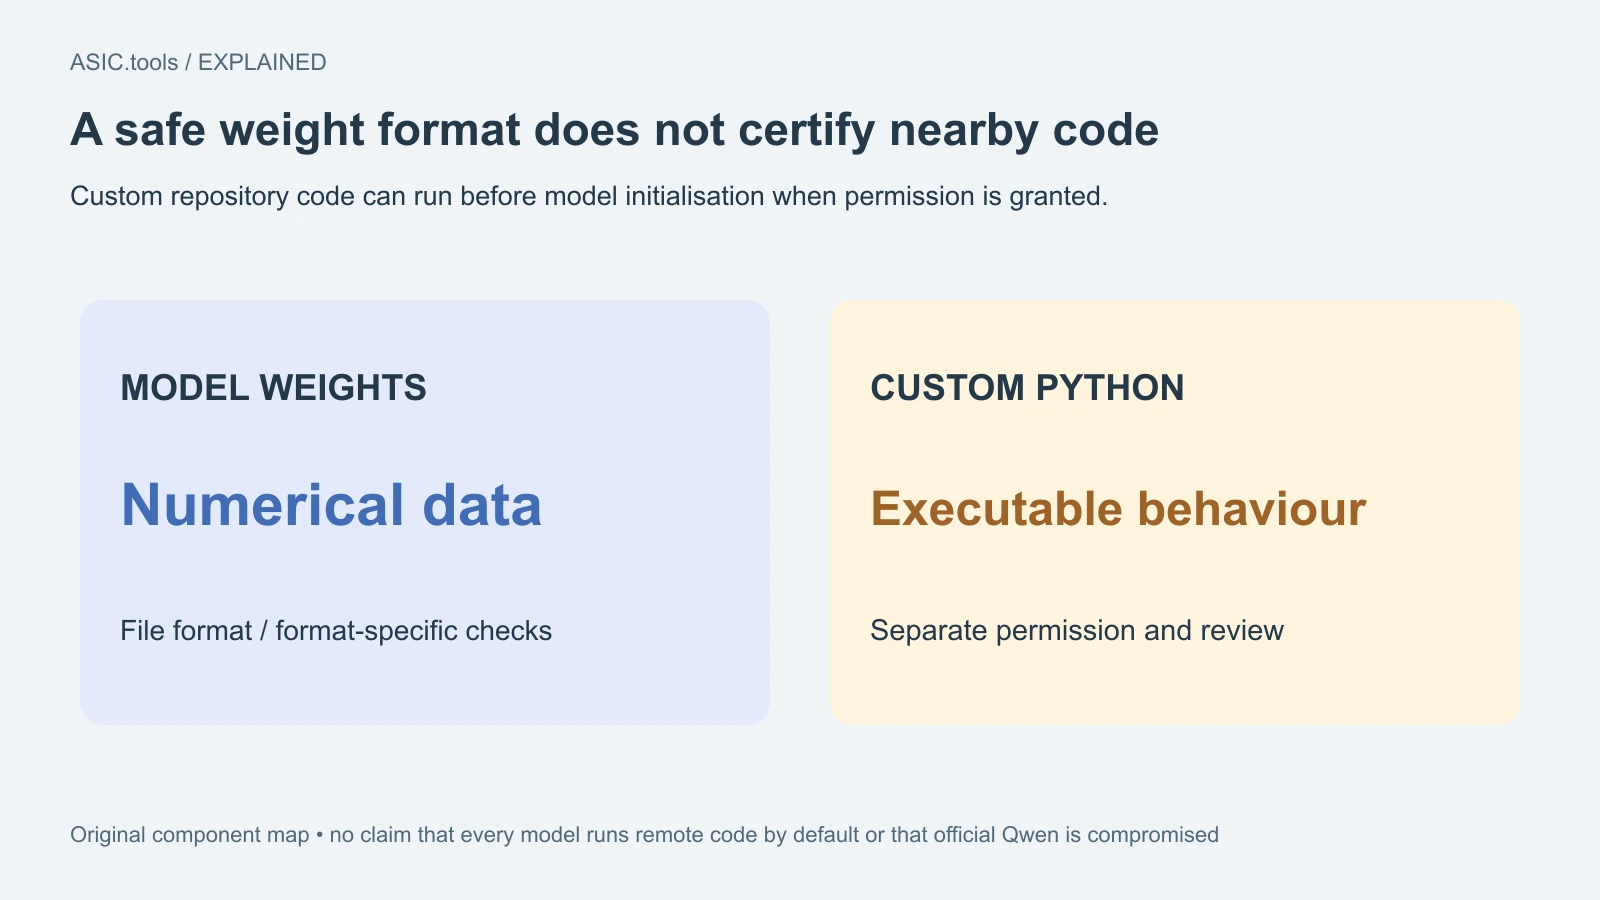
Ваги — числові дані, з якими працює AI-модель. Деякі репозиторії додатково містять її реалізацію на Python. Документована опція trust_remote_code=True дозволяє виконання цієї реалізації з правами процесу завантаження. У дослідженій кампанії зловмисний код стартував до ініціалізації моделі, тому навіть невдала спроба завантаження могла зачепити систему.
Це не означає, що кожне завантаження моделі за замовчуванням виконує чужий код або що тут обов’язково заражені ваги. Розглянутий шлях використовував саме сторонню реалізацію. Безпечніший формат ваг safetensors захищає іншу частину пакета й не засвідчує Python-файл поруч. Перевіряйте виконуваний компонент та дозвіл, який надаєте, а не лише назву файлу ваг.
Hugging Face описує перевірки шкідливого ПЗ і pickle разом з їхніми обмеженнями. Чистий результат корисний для конкретної перевірки, але не гарантує безпечності будь-якої дії програми. За звітом, досліджені файли проходили запущені сканери. Автор і перевірена версія коду мають залишатися частиною рішення, яке не замінюється зеленою позначкою.
Зупинка майнера може залишити сторонній доступ
Pluto описує не лише майнінгове навантаження, а й закріплення в системі та бекдори. Закріплення дозволяє небажаній програмі перезапускатися, бекдор дає інший шлях доступу. Кампанія змінювала способи після блокувань. Тому завершення процесу майнера чи видалення запису моделі саме по собі не доводить відновлення довіри до сервера.
Для GPU-хоста наслідками можуть бути втрата потужностей, хмарний рахунок і доступ до облікових даних у межах прав скомпрометованого процесу. Це можлива зона ризику, а не твердження про викрадення всіх секретів кожного клієнта. Ведіть перелік очікуваної роботи: незвичне навантаження варто розслідувати, але нормальна утилізація не виключає вже виконаного завантажувача.
Практична реакція для спільних GPU-систем
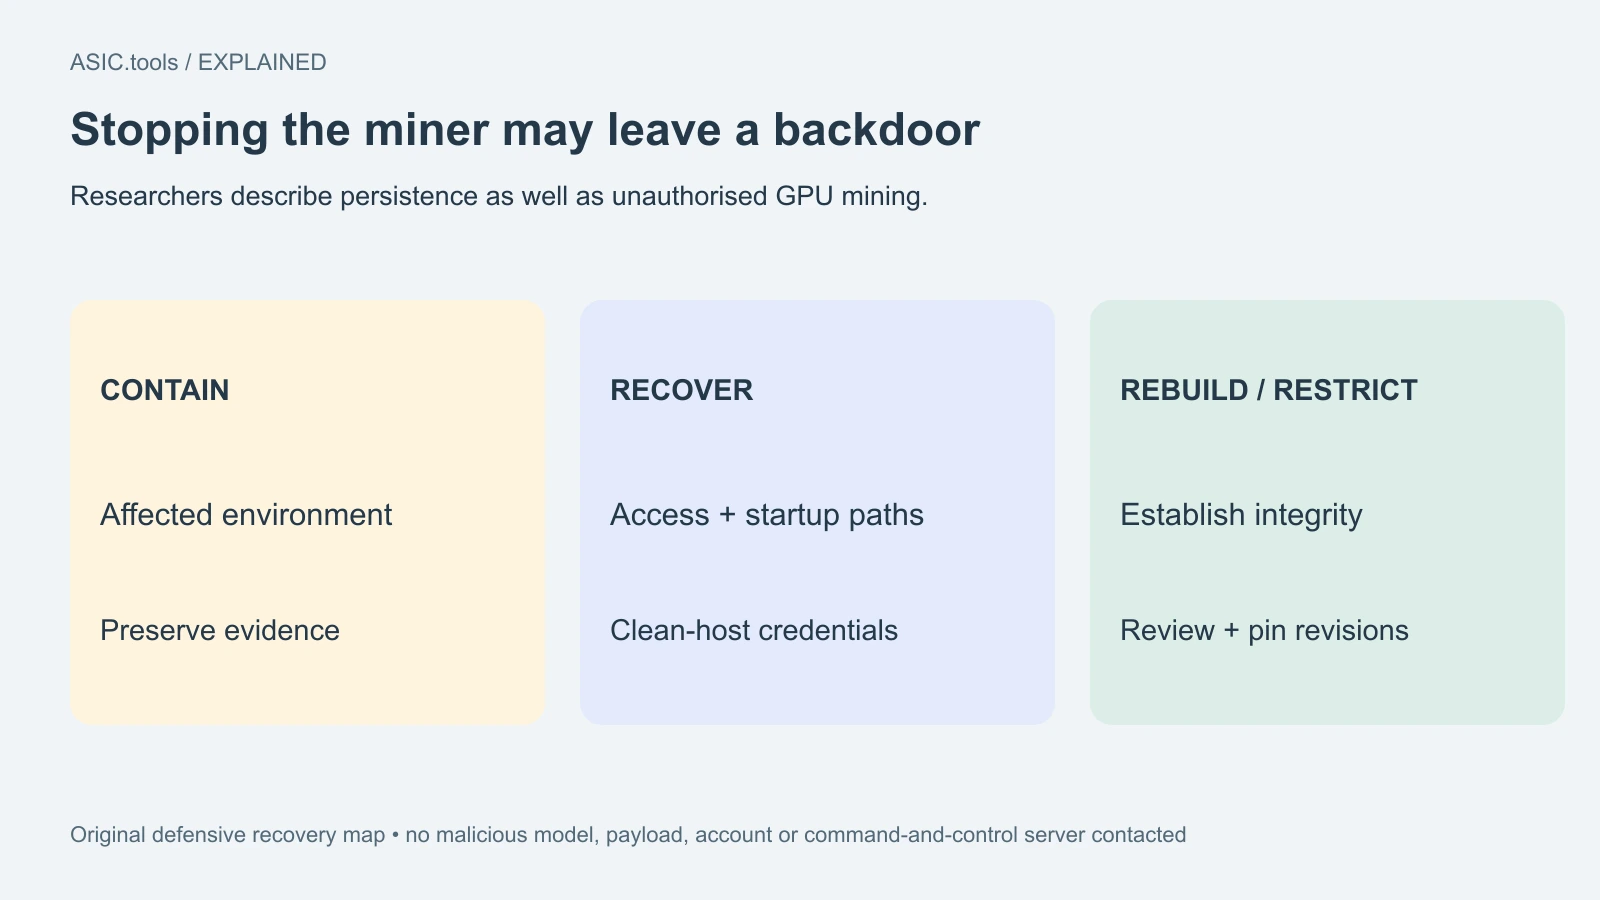
Якщо визначену дослідниками модель запускали з дозволеним стороннім кодом, вони радять перевірити хост навіть після невдалого завантаження. Ізолюйте зачеплене середовище, збережіть потрібні записи процесів, з’єднань і завдань, перевірте інші машини з тією самою версією. Не запускайте підозрілу модель знову лише заради відтворення помилки чи порівняння відповіді.
Із чистої машини відкличте або замініть доступні процесу облікові дані та перевірте їх використання. Оцініть автозапуск, заплановані завдання й ключі доступу як частину видалення закріплення. Якщо цілісність хоста встановити неможливо, відновлюйте його з довіреного образу. «Швидке очищення майнера» не потребує передачі комусь seed-фрази гаманця.
У новому процесі оцінювання неперевіреного коду обмежуйте права й мережу та не надавайте робочі секрети. Перевіряйте й фіксуйте конкретну версію моделі до дозволу стороннього виконання. Видалення репозиторію зменшує поширення, але не скасовує вже виконаного на GPU-сервері коду. Для майнера це нагадування контролювати і роботу заліза, і програму, яка має право її запускати.
Джерело: Pluto Security ↗ · Hugging Face malware-scanning documentation ↗ · Hugging Face pickle-scanning limitations ↗
Калькулятор майнінгу ↗