Modelos falsos de Hugging Face vuelven tras su retirada y roban tiempo GPU para minar
Publicación de la fuente: 2026-10-29 · Análisis editorial publicado: 2026-10-31
El informe Load/Mine del 29 de octubre sigue 31 repositorios y más de 32000 descargas incluyendo modelos vinculados. No son infecciones confirmadas: el riesgo está en ejecutar código ajeno, no en un lanzamiento oficial Qwen.
La carga indeseada llegó por el cargador del modelo
El informe Load/Mine de Pluto Security, publicado el 29 de octubre, describe minería oculta y puertas traseras distribuidas mediante repositorios de modelos en Hugging Face. Según los investigadores, la campaña reapareció pocos días después de retirar cuentas. Para quien combina IA y minería o alquila GPU, el problema es quién controla el trabajo: electricidad y capacidad pueden consumirse para una cuenta minera ajena.
Los repositorios imitaban pequeños modelos Qwen2 de prueba. No demuestra que Qwen oficial o Hugging Face distribuyeran deliberadamente un minero. La ruta descrita era el permiso para ejecutar Python del repositorio al cargar el modelo. Un dominio conocido o nombre de familia familiar no acreditan quién publicó ese repositorio ni qué hará su código.
Descargas no equivale a víctimas
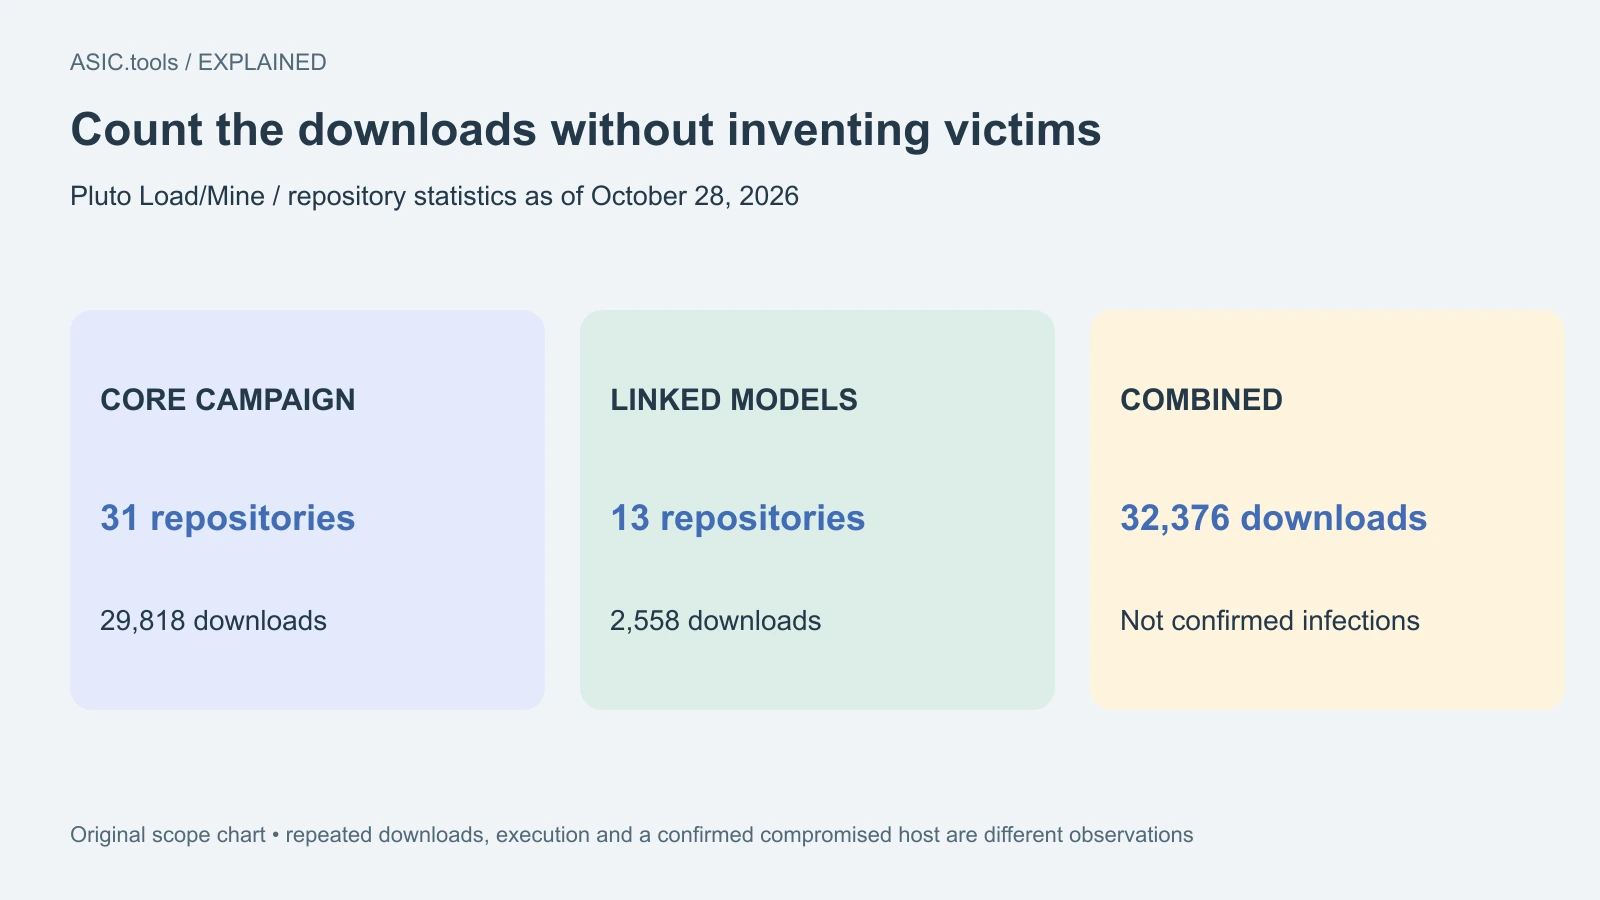
El informe diferencia 31 repositorios centrales y 13 modelos vinculados. Su tabla al 28 de octubre recoge 29818 descargas de la campaña y 2558 de modelos vinculados:32376 en total. Respalda “más de 32000 descargas incluyendo modelos relacionados”, no 32000 ordenadores comprometidos, usuarios únicos u organizaciones infectadas.
Pluto también describe observaciones de pools y cadena que respaldan minería real. Explican por qué no es una subida inofensiva, sin convertir cada descarga en víctima. El estado de repositorios y las observaciones de infraestructura tienen fechas propias. Aquí no se ha contactado con servidores maliciosos ni comprobado qué páginas peligrosas siguen activas hoy.
El código puede ejecutarse antes que los pesos
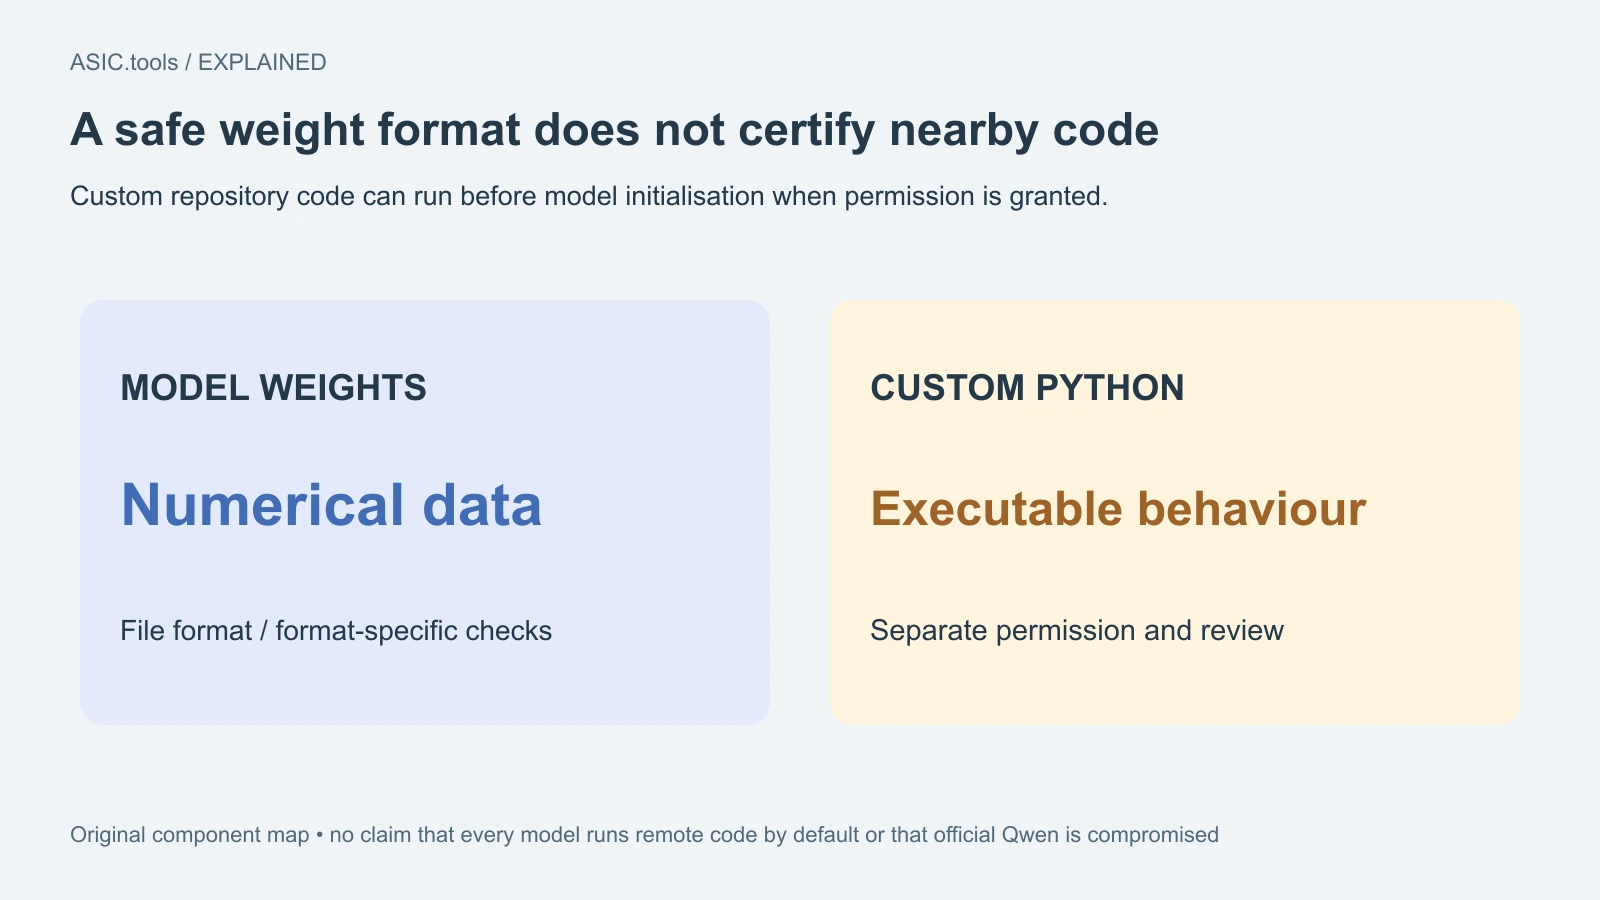
Los pesos son los datos numéricos que usa un modelo de IA. Algunos repositorios incluyen además una implementación Python. La opción documentada trust_remote_code=True permite ejecutarla con permisos del proceso de carga. En esta campaña el código dañino arrancaba antes de inicializar el modelo, por lo que un intento fallido también podía afectar al host.
No significa que toda carga ejecute código remoto por defecto ni que sean necesarios pesos envenenados. La ruta estudiada utilizaba implementación personalizada. Un formato más seguro de pesos como safetensors cubre otra parte del paquete, sin certificar el Python vecino. Revise el componente ejecutable y el permiso concedido, no solo el nombre del archivo de pesos.
Hugging Face documenta escaneos de malware y pickle con sus límites. Un resultado limpio sirve para una comprobación concreta, sin garantizar cada acción del programa. El informe dice que los archivos analizados superaron los escáneres ejecutados. Identidad y revisión verificada del código siguen siendo parte de la decisión; una insignia verde no las sustituye.
Parar el minero puede dejar acceso abierto
Pluto describe persistencia y puertas traseras además de minería. Persistencia permite que código no deseado vuelva a arrancar; una puerta trasera ofrece otra vía de entrada. La campaña modificó sus métodos tras las retiradas. Terminar el proceso o borrar la entrada del modelo no basta para demostrar que el servidor vuelve a ser fiable.
Los costes pueden incluir capacidad perdida, factura de nube y exposición de credenciales accesibles al proceso comprometido. Es alcance potencial, no afirmación de que toda cuenta perdió todos sus secretos. Registre trabajo esperado: uso extraño merece investigación, pero utilización normal no descarta que el cargador ya se ejecutara.
Respuesta práctica en GPU compartidas
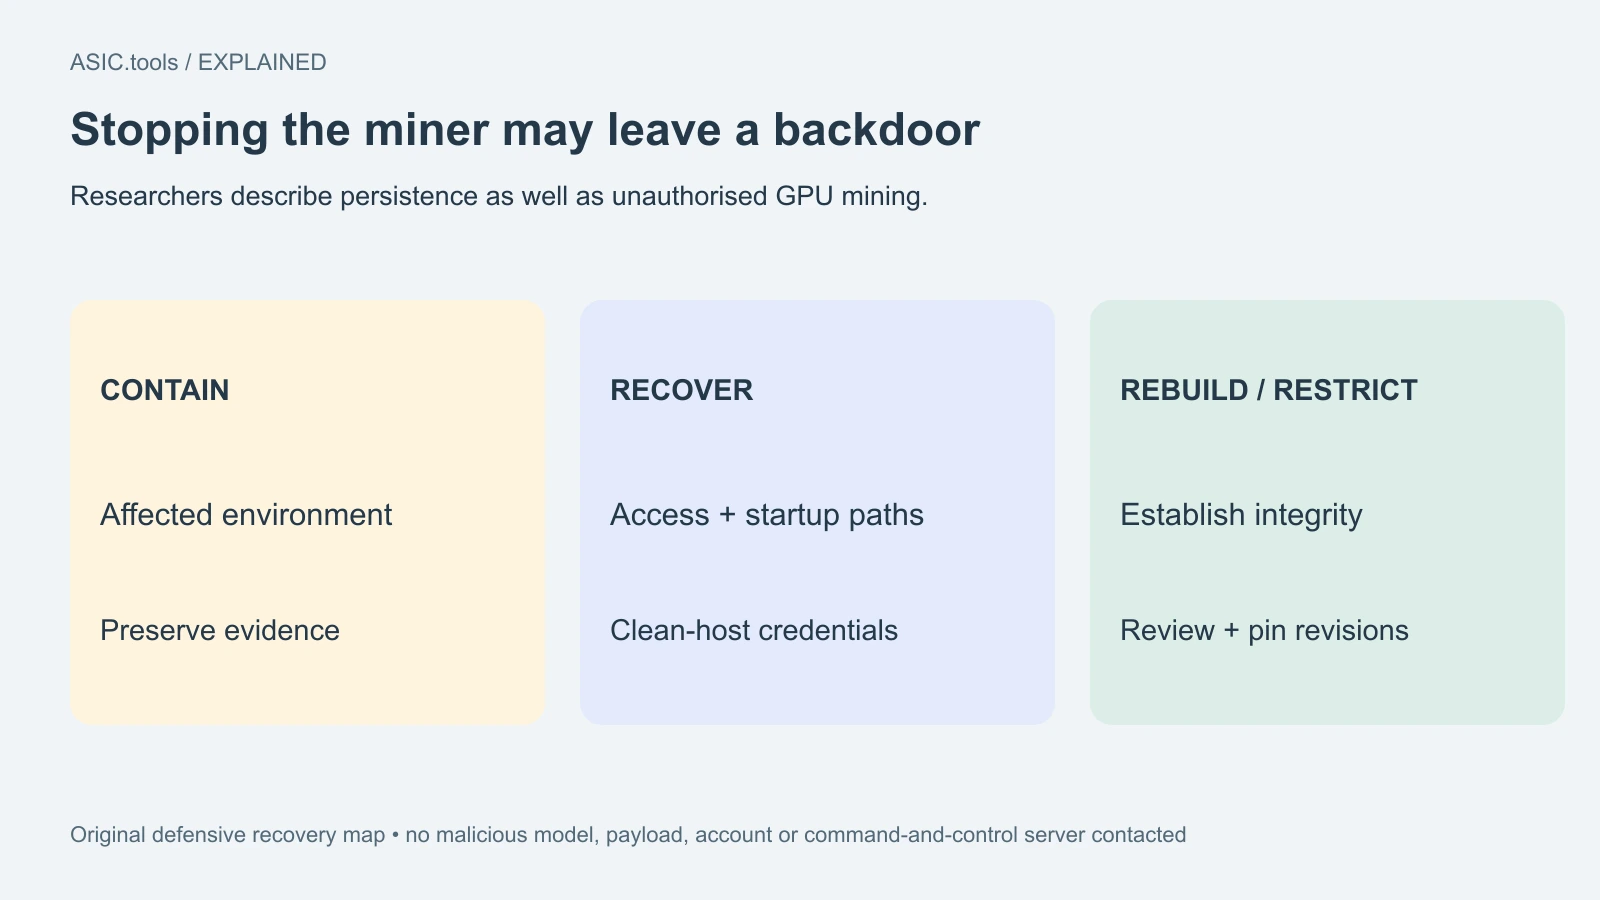
Si cargó un modelo identificado con código personalizado habilitado, los investigadores recomiendan revisar el host aunque fallara. Contenga el entorno, preserve registros de procesos, conexiones y tareas, y revise otras máquinas con la misma revisión. No vuelva a ejecutar el modelo sospechoso solo para reproducir un aviso o comparar resultados.
Desde una máquina limpia, revoque o sustituya credenciales que el proceso pudiera alcanzar y revise su uso. Evalúe inicio automático, tareas y claves para retirar persistencia. Si no puede establecer integridad, reconstruya con una imagen fiable. Ningún servicio de limpieza rápida necesita la frase de recuperación del monedero.
En el nuevo flujo use privilegios limitados, red restringida y ningún secreto de producción al evaluar código desconocido. Revise y fije la revisión exacta antes de autorizar ejecución. Retirar un repositorio reduce distribución, sin deshacer lo ejecutado en un servidor GPU. El minero necesita controlar tanto el trabajo que consume hardware como el software autorizado a iniciarlo.
Fuente: Pluto Security ↗ · Hugging Face malware-scanning documentation ↗ · Hugging Face pickle-scanning limitations ↗
Calculadora de minería ↗