Electrum 4.8.3修复钱包陷阱:提高比特币手续费前先检查版本
来源发布日期: 2026-10-24 · 编辑分析发布日期: 2026-10-25
Electrum于10月24日披露已被利用的漏洞:旧版钱包提高费用时可能签署被替换的付款,4.8.3增加相应签名检查。
一次小更新,有实际行动理由
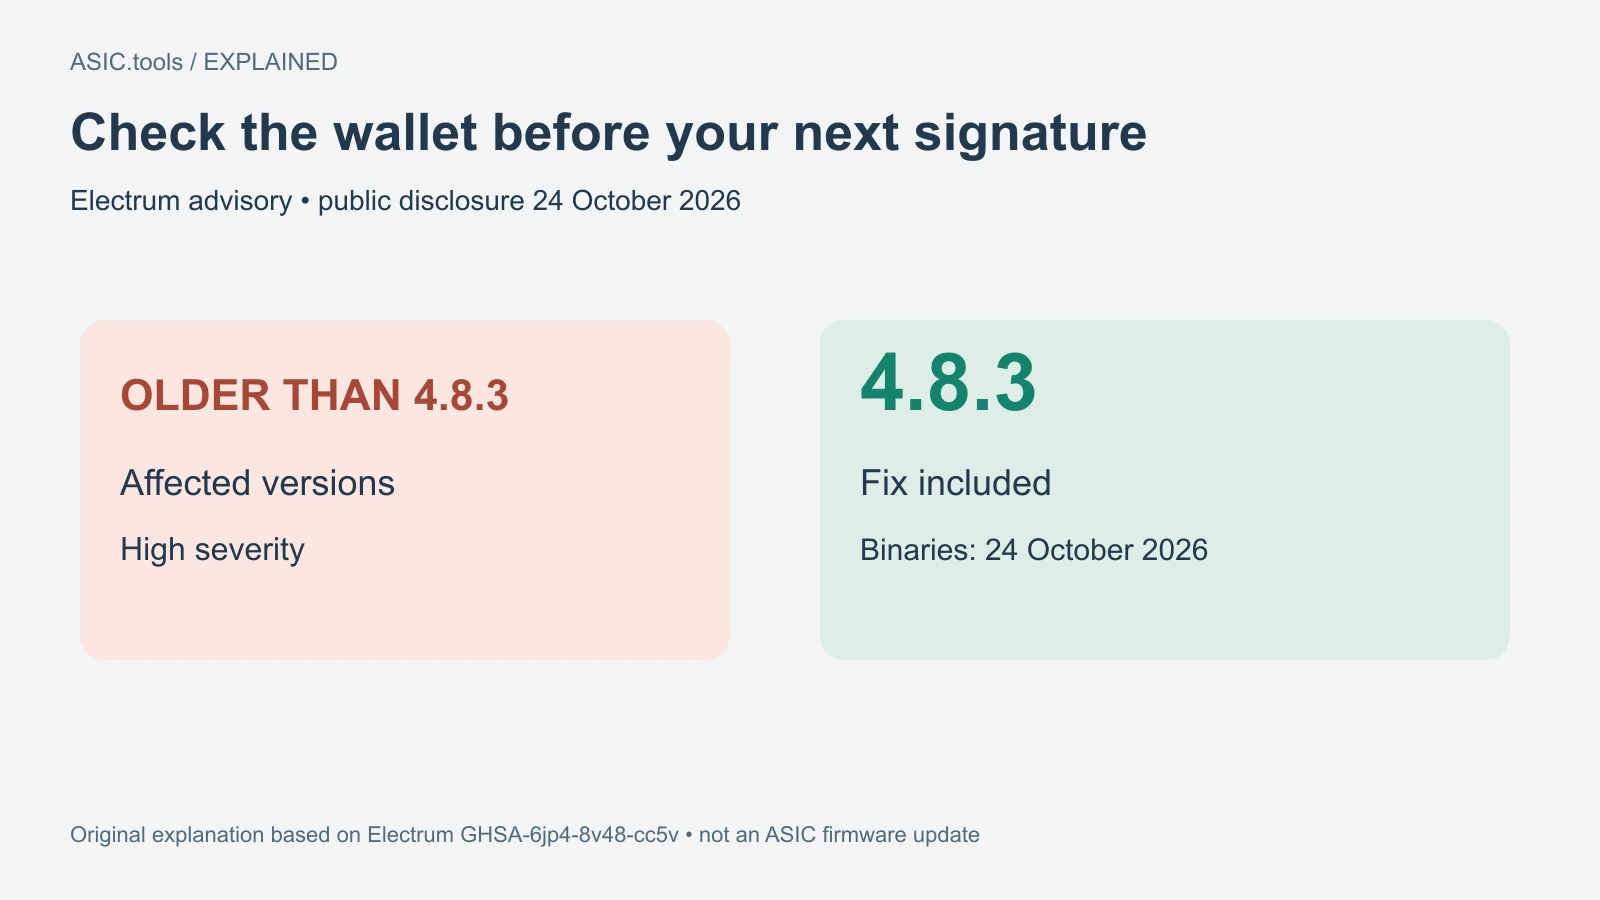
Electrum于10月24日发布安全公告,指出低于4.8.3的版本存在漏洞。开发者表示,恶意服务器已经在实际利用这个问题,一名报告者在提高交易手续费后损失了资金。对把挖矿收入存进Electrum的读者,眼下最有用的行动是先检查钱包版本,再签署下一笔付款,而不是只关注矿机是否正常运行。
公告将问题列为High,即高严重程度。修复已经包含在4.8.3中:代码标签与发行说明的日期是10月23日,而可下载程序和公开披露的日期是10月24日。这是同一次发行的不同阶段。看见两个日期,并不表示发生了两起不同的安全事件,也不必据此怀疑自己看到的是另一版软件。
这里需要检查的是授权花费代币的钱包程序。给ASIC矿机刷固件、更换矿池或者修改收款地址,都不会把Electrum的修复装进电脑或手机。首先确认自己究竟通过哪个应用保管密钥、查看记录和签署付款;设备端的维护与钱包端的更新保护的是收入流转中不同的环节。
陷阱是怎样形成的
Electrum属于轻量钱包:它向服务器获取区块链信息,而不是自己运行一个完成全部验证的Bitcoin节点。一笔尚未进入区块的交易叫作未确认交易。这次问题涉及某些未确认交易如何被加入钱包的本地历史。屏幕上的待确认记录在这里很重要,因为用户之后可能会依据这条记录继续操作。
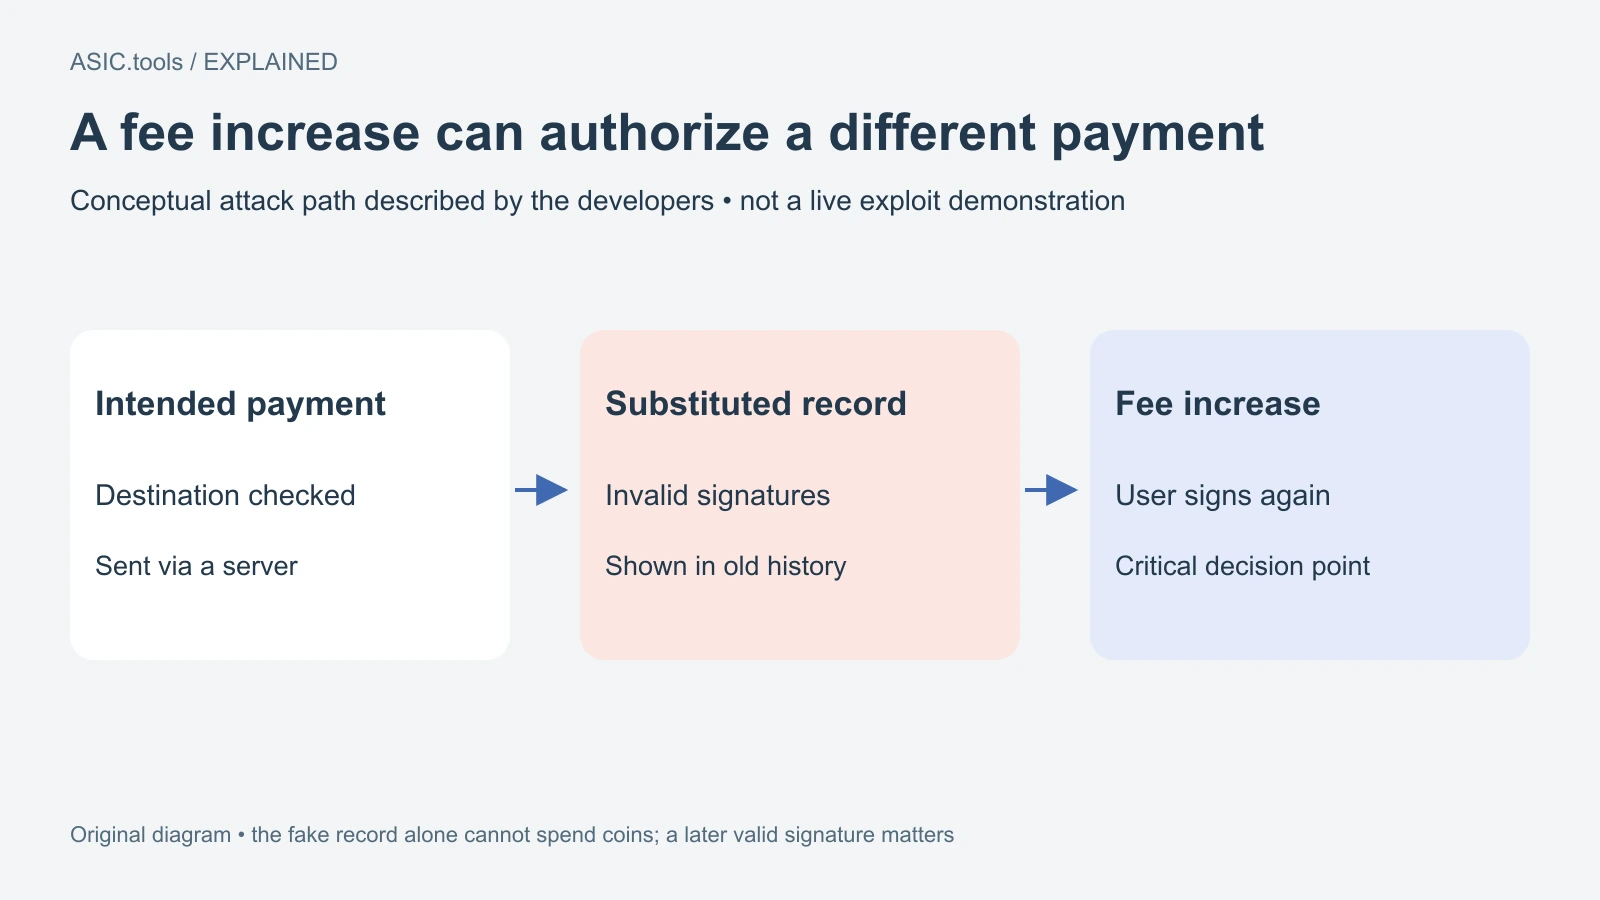
按开发者描述,恶意服务器可以扣住用户刚发出的付款,然后用另一笔冲突且无效的交易替换历史显示,把目的地址改成攻击者的地址。当时替代交易的签名并不有效。危险的下一步,是用户手动提高这笔记录的费用,并为新版本生成真正有效的签名,进而把钱支付给攻击者。
可以把它理解为:你核对过一张付款单,后来却因标签看起来熟悉而批准了被修改的副本。问题在于屏幕历史与下一次签名之间的连接。不是一份没有有效签名的假记录就能任意花掉所有人的Bitcoin,也不是Bitcoin网络开始接收无效签名;真正的授权发生在用户后续的签名步骤。
提高手续费也是一次新的付款决定
Replace-by-Fee通常缩写为RBF,意思是把符合条件的未确认付款替换成费用更高的一笔。付款迟迟没有进入区块时,人们可能通过这个功能吸引矿工优先打包。替代交易仍然需要有效授权才能花费钱包的代币,所以“只是加一点手续费”的界面实际上也值得按一次付款来认真核对。
因此,调整费用时应再次查看完整目的地址和金额,就像首次发送时一样。公告说,报告中的攻击者生成了末尾四个字符与真实收款地址相同的地址。只比较一个短短的地址尾部,并不能确认目的地没有被换掉;熟悉的几个字母数字不是整个地址相同的证据。
开发者还描述了一笔费用为零的假交易,推测其目的就是诱导用户提高费用。异常费用或历史中陌生的记录,应当促使人核查实际付款,而不是认为按一下加速按钮就能修好所有问题。先辨认自己即将签署什么,比先考虑让记录更快确认更重要。
4.8.3具体增加了什么
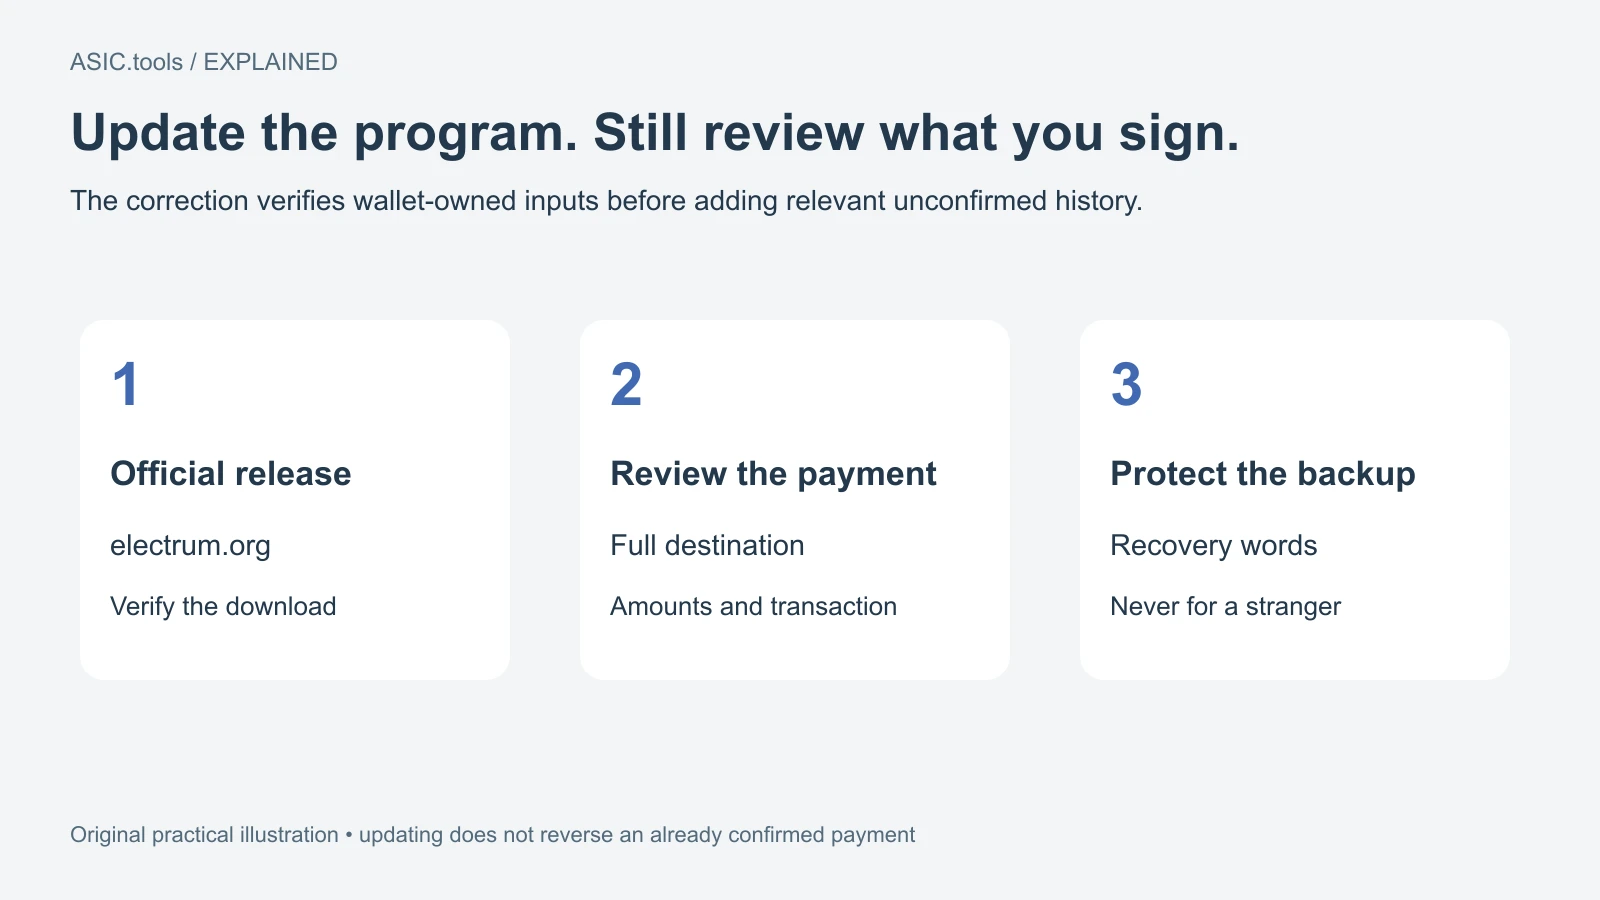
更新后的钱包在把相关未确认交易加入本地历史之前,会验证属于钱包自身的输入签名。输入指明这笔交易要花哪些已有代币。这项检查针对的是已描述的路径:先让无效的替代交易进入历史,再让用户为替代版本给出有效签名。它把这一条路径中的前置条件挡住。
不过,这并不会让Electrum变成完整验证节点。公告明确区分钱包自己的输入与外部转入交易,后者并不以同样方式受到此次新增检查的覆盖。读者需要知道修复解决的具体范围,而不应把一次问题修复理解成钱包对任何交易、任何服务器或任何后续操作都作出了无限保护承诺。
开发者表示,连接到可信服务器、例如自己运行服务器的客户端,不受这种服务器攻击影响。项目仍建议定期升级。自己运行服务器也意味着自己负责维护;在公共列表里挑一个名字令人放心的服务器,并不等于控制了服务器,也不是公告所说的同一种信任安排。
从官方渠道完成更新
通过electrum.org获取适合自己平台的发行版。项目提醒不要从其他来源下载,并提供数字签名验证说明。数字签名可以帮助核查文件由谁发布、之后是否被改变。下载页面上的版本、适用平台和验证步骤应当一起看,而不只是看到“最新版”三个字就立即运行一个来历不明的文件。
不要沿着私信中的更新链接操作,也不要把恢复词交给声称能替你修补钱包的人。恢复词是一组用于恢复代币控制权的备份词语,不是客服识别已安装版本所需的资料。一个陌生人无需知道这组词,就能够告诉你如何查看应用的版本信息。
如果已有付款看起来不对,先把完整地址、金额和交易标识与原本的付款意图核对,再考虑授权新的花费。公告报告了真实损失,但没有给出总损失金额,也没有承诺更新能够撤销已经签署并确认的转账。安装修复与追回已经花出的代币,是不同的问题。
与挖矿收款有什么关系
矿池余额、付款抵达钱包、后来从钱包再次付款,是三个不同阶段。这里描述的攻击针对Electrum中的花费流程。历史里出现一笔收款,与持有人签署一笔替代付款,不是同一个动作;不能因为都在同一个应用里显示,就把它们当成相同的安全状态。
对家庭矿工来说,钱包有时比矿机本身更容易被忽视。但是一台节能矿机无法保护之后签向错误地址的付款。维护钱包版本、逐笔审阅授权,保护的是同一条收入路径的另一部分。机器稳定产出与最终能够安全支配收入,需要分别照看。
实际结论很具体:检查Electrum,安装官方已修复版本,把提高费用视作一次新的签名决定。这份软件安全公告没有改变Bitcoin的挖矿算法、区块奖励或矿池欠你的金额;需要处理的是管理与花费这些代币的程序,以及你在该程序中批准的下一步操作。
来源: Electrum ↗ · Official download and signature verification ↗ · 4.8.3 release notes ↗
挖矿计算器 ↗