Electrum 4.8.3 corrige una trampa del monedero: revisa antes de subir la comisión
Publicación de la fuente: 2026-10-24 · Análisis editorial publicado: 2026-10-25
Electrum reveló el 24 de octubre un fallo ya explotado. Un monedero antiguo podía firmar un pago sustituido al aumentar la comisión; 4.8.3 incorpora una comprobación de firmas.
Una actualización pequeña con un motivo real para actuar
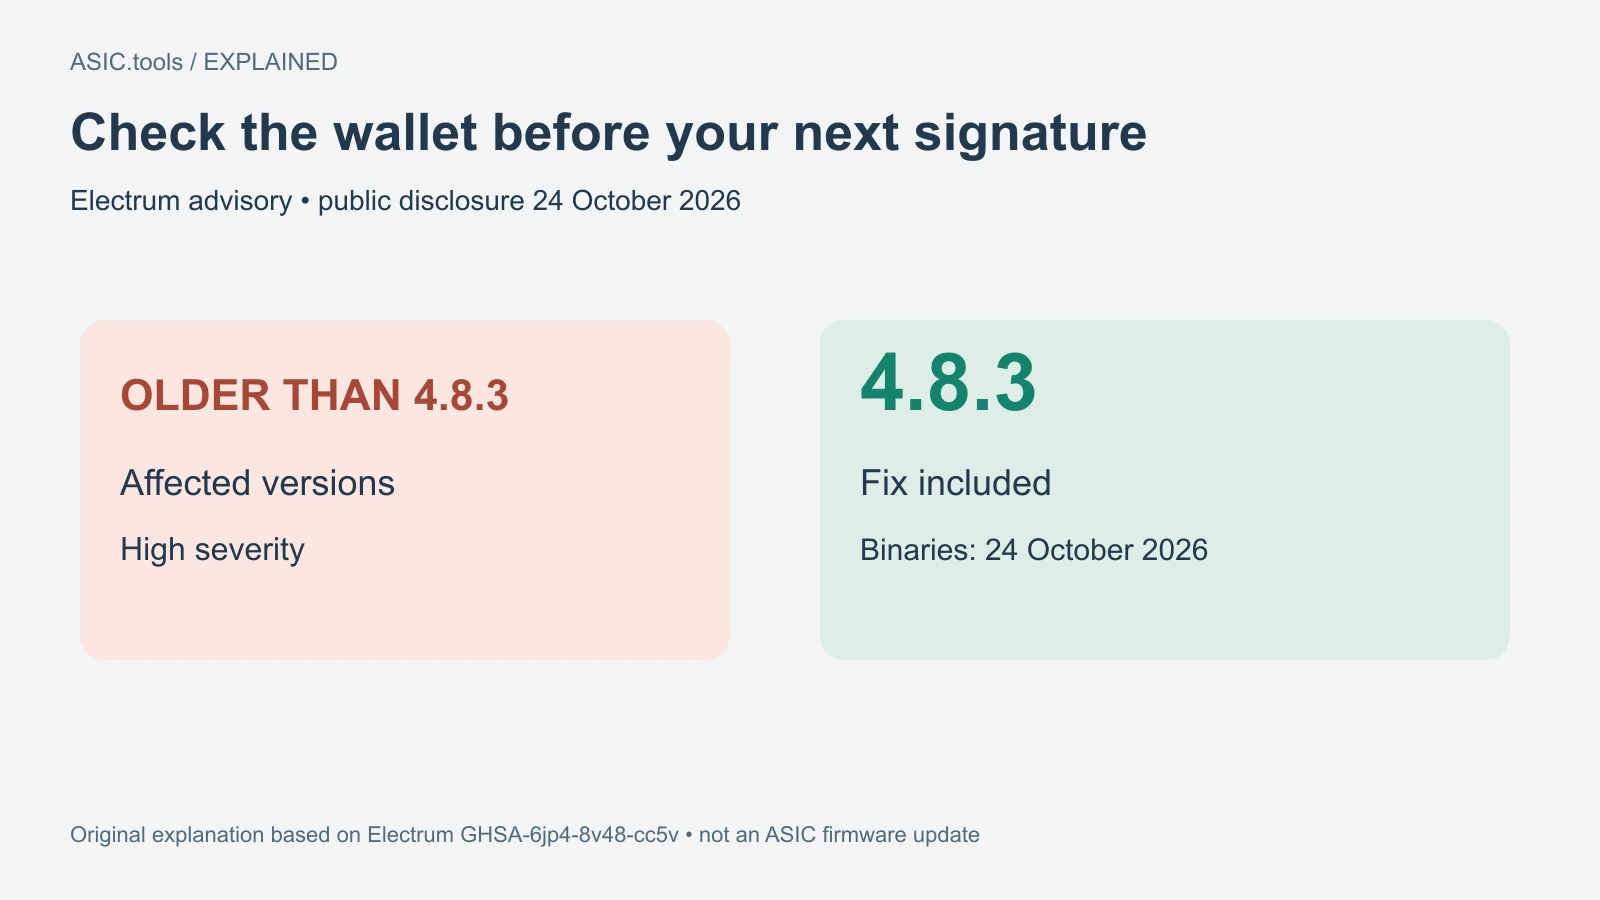
Electrum publicó el 24 de octubre un aviso de seguridad sobre un fallo de las versiones anteriores a 4.8.3. Los desarrolladores dicen que servidores maliciosos ya lo explotan y que un usuario perdió dinero después de aumentar una comisión. Si guardas cobros de minería en Electrum, conviene revisar la versión antes de firmar otro pago.
El aviso clasifica el problema como de gravedad alta. La corrección está en 4.8.3: la etiqueta del código y las notas del lanzamiento llevan fecha del 23 de octubre; los programas descargables y la divulgación pública, del 24. Son etapas distintas de la misma versión.
El problema afecta al monedero que autoriza el gasto de las monedas. Actualizar el firmware de un ASIC, cambiar de pool o modificar una dirección de cobro no instala la corrección de Electrum. Primero identifica qué programa guarda las claves o firma tus pagos.
Cómo funciona la trampa
Electrum es un monedero ligero: consulta servidores para obtener información de la cadena, en lugar de mantener por sí solo un nodo Bitcoin que lo valide todo. Una transacción que todavía no está en un bloque se considera sin confirmar. El fallo estaba en cómo el monedero incorporaba algunas de estas transacciones a su historial.
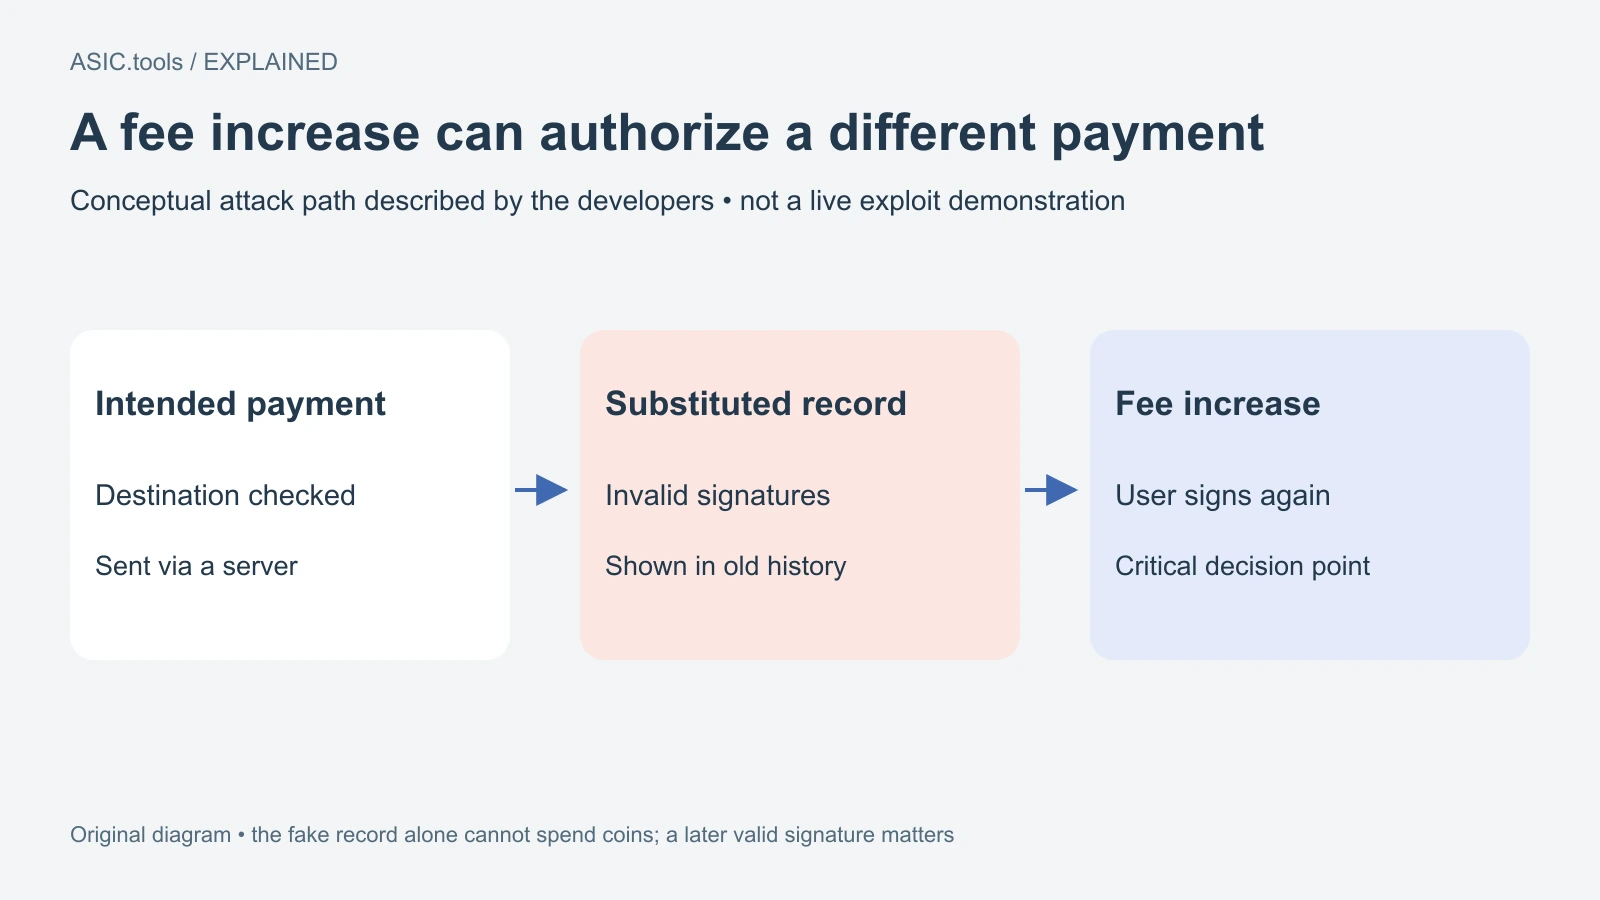
Según los desarrolladores, un servidor malicioso podía retener un pago recién enviado y mostrar en su lugar otra transacción incompatible e inválida con una dirección del atacante. Esa sustitución todavía carecía de firmas válidas. El paso peligroso llegaba cuando el usuario decidía subir su comisión y firmaba una nueva versión.
Es como revisar una orden de pago y después aprobar una copia modificada porque su etiqueta resulta familiar. El problema conectaba el historial mostrado con una firma posterior. Una falsificación sin firma no podía por sí sola gastar los Bitcoin de cualquiera, ni la red empezó a aceptar firmas inválidas.
Subir una comisión es otra decisión de pago
Replace-by-Fee, o RBF, permite sustituir un pago apto que sigue sin confirmar por otro que ofrezca una comisión mayor. Se utiliza cuando un pago espera y se quiere incentivar a los mineros a incluirlo en un bloque. La sustitución sigue necesitando una autorización válida para gastar las monedas.
Por eso, la pantalla para ajustar la comisión merece la misma atención que el envío inicial. Revisa otra vez destinatarios e importes. El aviso dice que los atacantes generaron direcciones cuyos últimos cuatro caracteres coincidían con los de la dirección legítima; comparar solo ese final no bastaba.
Los desarrolladores también describen una transacción falsa con comisión cero, aparentemente destinada a animar al usuario a aumentarla. Una comisión extraña o una entrada desconocida es motivo para investigar el pago, en vez de suponer que el botón de aceleración soluciona cualquier problema.
Qué cambia en 4.8.3
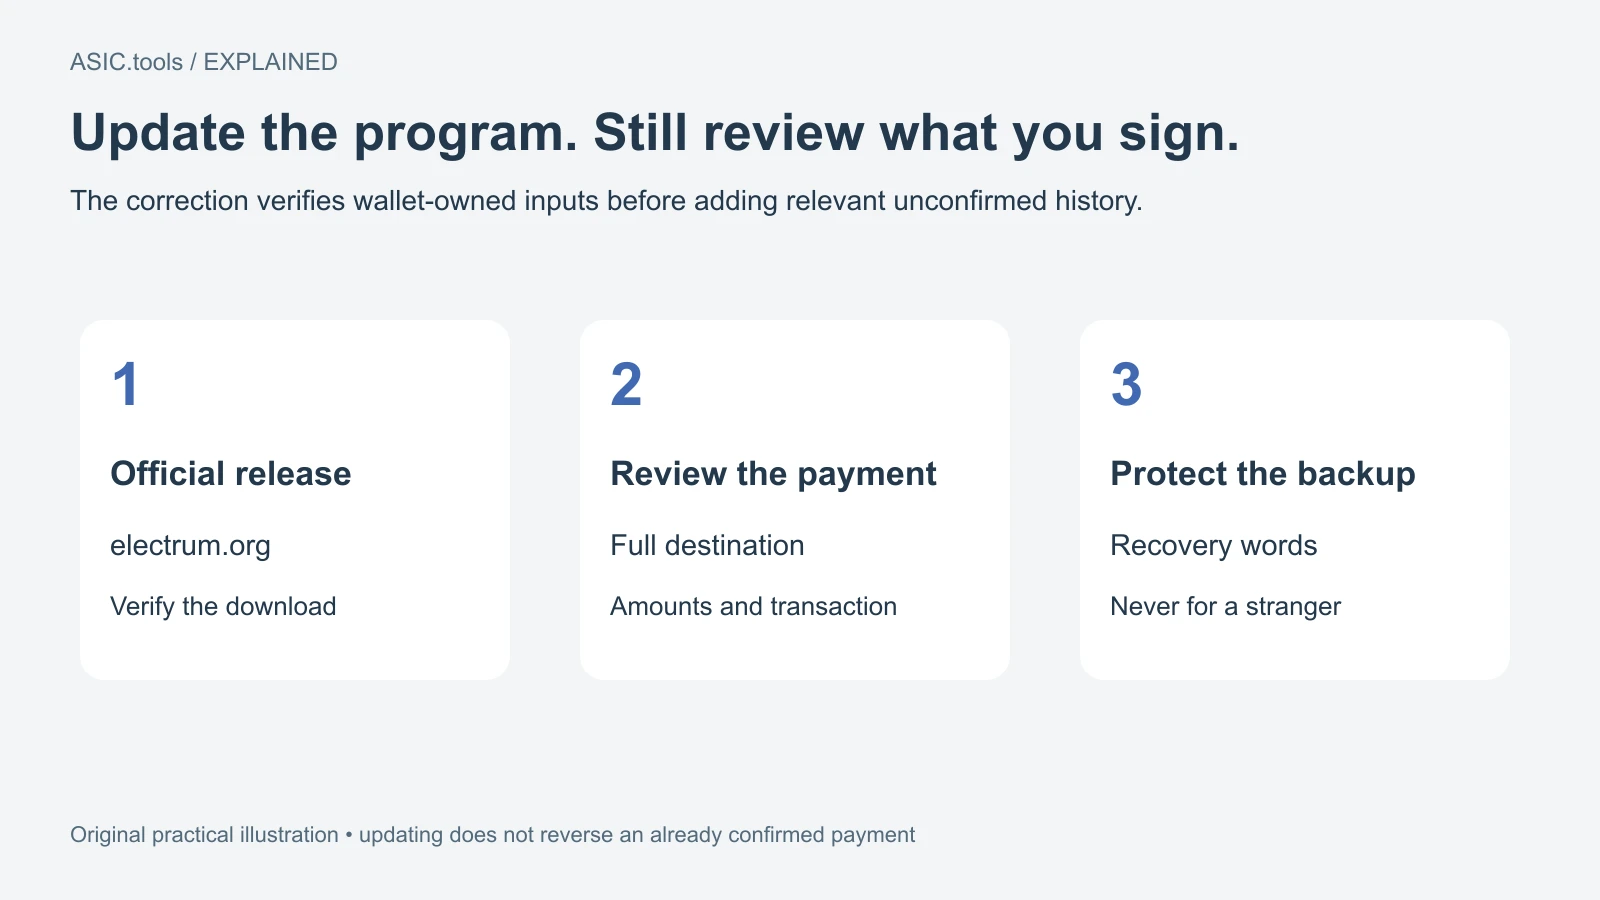
Antes de añadir una transacción sin confirmar relevante al historial local, el monedero actualizado verifica las firmas de las entradas que pertenecen al monedero. Una entrada identifica las monedas que se gastan. Esta comprobación corta la ruta descrita entre una sustitución inválida y una firma válida posterior.
No convierte Electrum en un nodo de validación completa. El aviso distingue expresamente las entradas propias de las transacciones entrantes, que no quedan cubiertas del mismo modo por esta comprobación añadida. Corregir este fallo no constituye una garantía ilimitada sobre todas las operaciones.
Los desarrolladores indican que los clientes conectados a servidores en los que confían, por ejemplo uno propio, no están afectados por este ataque del servidor. Su recomendación general sigue siendo actualizar con regularidad. Un servidor propio también requiere mantenimiento; elegir uno ajeno con un nombre convincente es otra cosa.
Actualizar por la vía oficial
Obtén la versión para tu plataforma a través de electrum.org. El proyecto advierte contra las descargas de otras fuentes y ofrece instrucciones para verificar las firmas digitales. Una firma digital ayuda a comprobar quién produjo el archivo y si cambió después de publicarse.
No sigas un enlace de actualización recibido por mensaje privado ni entregues la frase de recuperación a quien ofrezca reparar el monedero. Esa frase es la copia de respaldo que puede devolver el control de las monedas; un desconocido no la necesita para identificar la versión instalada.
Si un pago ya parece incorrecto, contrasta su dirección completa, importe e identificador con lo que querías enviar antes de autorizar otro gasto. El aviso informa de pérdidas reales, pero no da una cifra total ni promete que actualizar revierta un pago ya firmado y confirmado.
Qué significa para los cobros de minería
El saldo de un pool, un pago que llega al monedero y un envío posterior son etapas distintas. El ataque descrito se dirige al proceso de gasto en Electrum. Ver un cobro en el historial no es lo mismo que firmar una transacción que lo sustituye.
En minería doméstica, es fácil prestar menos atención al monedero que a la máquina. Sin embargo, un equipo eficiente no protege un pago firmado después hacia un destino equivocado. Mantener el programa al día y revisar cada autorización protege otra parte del mismo recorrido de los ingresos.
La acción práctica es concreta: revisa Electrum, instala la versión oficial corregida y trata el aumento de comisión como una nueva decisión de firma. El aviso no cambia el algoritmo de minería de Bitcoin, la recompensa de bloque ni lo que el pool te debe.
Fuente: Electrum ↗ · Official download and signature verification ↗ · 4.8.3 release notes ↗
Calculadora de minería ↗