LNbits遭攻击后要求停服,矿工应核对收益接收路径
来源发布日期: 2026-11-08 · 编辑分析发布日期: 2026-11-09
11月8日警告从Paywall扩展扩大到LNbits服务器;托管暂停、补丁预期和实际恢复需要分别确认。
收款服务发出紧急警告
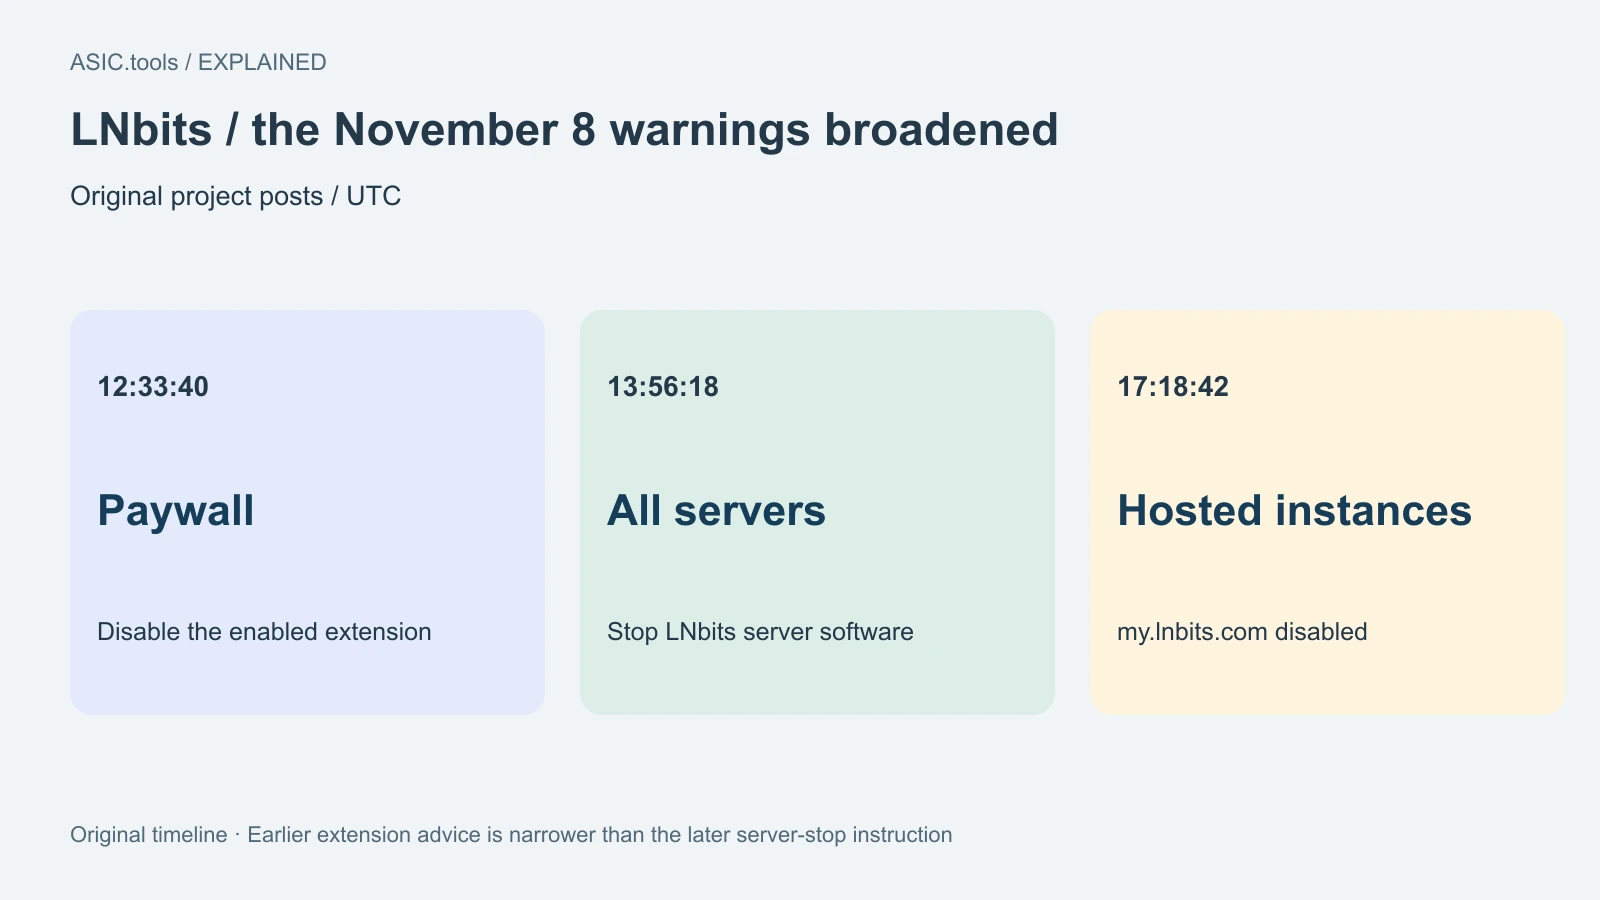
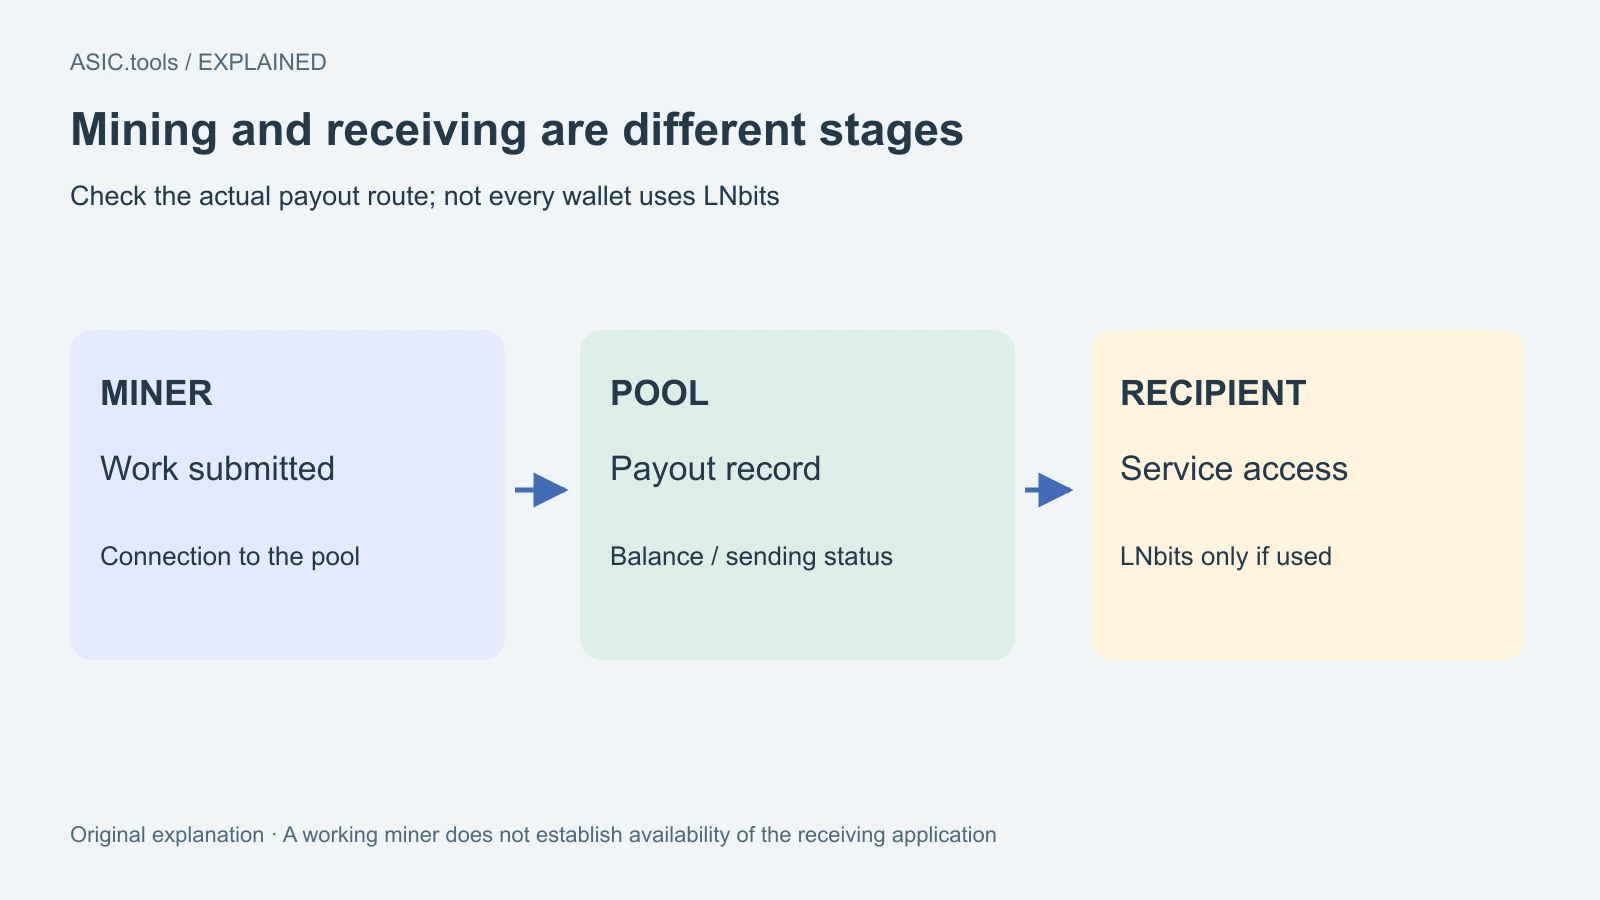
LNbits在11月8日要求所有运营者立即停止LNbits服务器,原因是出现一波攻击,并有多项安全补丁等待发布。原始公告时间为13:56:18UTC。对于通过Lightning钱包接收小额比特币挖矿收益的人,眼下需要确认的是:接收服务是否使用LNbits,而不只是矿机界面是否仍显示与矿池连接。计算设备正常与收款应用可用,是两个问题。
Lightning通过支付通道转移比特币,LNbits则是在资金来源之上管理钱包、账户及支付应用的软件,两者属于不同层次。该公告没有要求所有比特币矿工或所有Lightning节点停机。但LNbits问题可能影响应用账户访问和收款服务,因此不能用“矿池仍在线”来推断钱包正常,也不应反过来把某个钱包服务暂停说成比特币挖矿整体停止。
后一条要求比Paywall更广
当天12:33:40UTC,LNbits首先要求启用Paywall扩展的运营者立即关闭该扩展,以便调查可能的错误。Paywall用于让内容访问以付款为条件。约83分钟后,项目把要求扩大到所有LNbits服务器运营者,而不是仅针对知道自己启用了Paywall的人。阅读转发信息时,必须保留两条通知的先后关系与适用范围。
关闭某一个扩展,并不等于停止后来公告所指的服务器程序。原帖没有公开最终攻击机制,也没有确认Paywall就是所报告失窃的原因。因此不能把最早的局部预防措施当作完整解决方案。运营者应查看项目适用于自己的当前指令;普通钱包用户则向实际服务提供者确认账户使用的软件及相关公告,不必仅凭服务名称相似就自行判断。
一个运营者的损失不是全网总额
运营者Kevin Ravensberg报告,在其来得及关闭服务器之前,新创建的账户从他的LNbits实例提走2,285,545聪。他给出的攻击窗口是11月8日09:22至14:00UTC。一聪等于一亿分之一比特币,因此该金额为0.02285545BTC。这是有明确出处的单个运营者陈述,不是所有LNbits部署的审计总损失,也不能直接当作全部受影响用户的金额。
换算成法币只会加入波动的市场价格,不能说明故障,所以这里保留原始单位。项目停服通知未给出受害人数、总损失或受影响版本清单。还应区分应用内部显示的余额与已经独立完成的支付:前者是服务的账务记录,后者需要接收方的结算证据。应用记录能帮助调查,但不能单独证明一次挖矿付款已经到达最终接收账户。
托管暂停与补丁预期不是同一件事
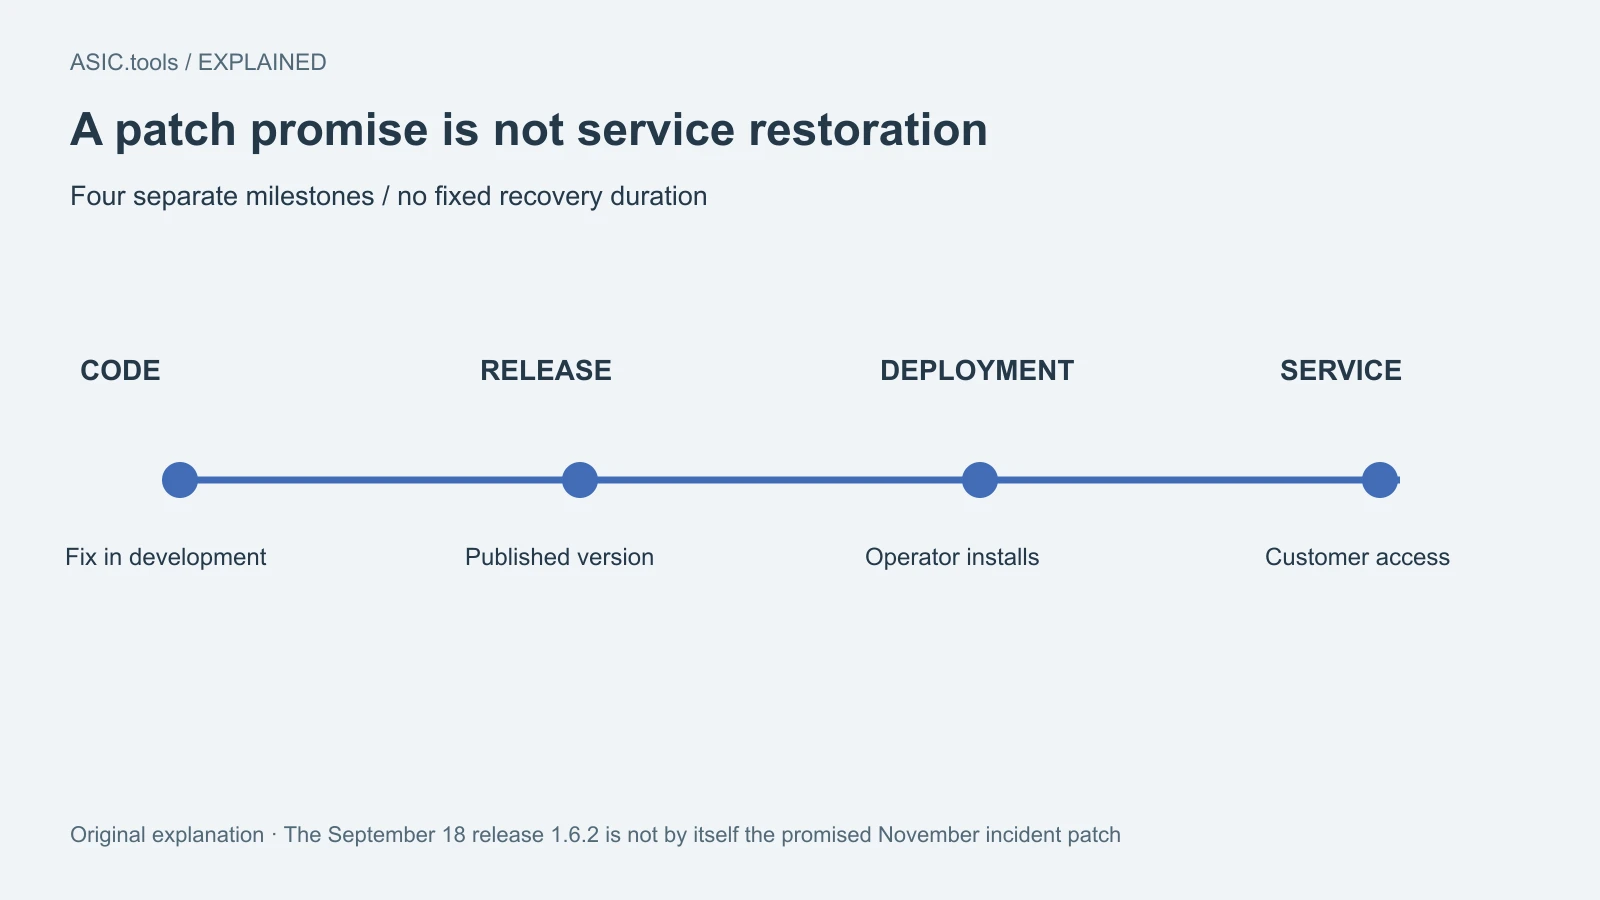
17:18:42UTC,LNbits表示已预防性关闭自己托管服务my.lnbits.com上的全部实例,并预计24小时内恢复服务。核心贡献者Ben Arc另称,补丁应在24至48小时内合并并提供。两项表述都是作者当时的预期,不表示补丁已经发布、运营者已经安装,或客户此刻已经能够登录。时间窗口需要保留“预计”的性质。
11月9日核对时,公开GitHub发布列表最新仍为9月18日的1.6.2;这个旧版本本身不能当作承诺中的本次安全修复。开发中的代码、发布的版本、服务商装上的版本及用户实际可访问的应用,是四个里程碑。核实其中一个不会自动证明另外三个。托管重开预期的日期,也不是允许所有自建服务器安全重启的确认。
沿矿池到钱包的实际路径核对
矿工应先确认矿池使用的付款方式,以及目的地由谁提供。比特币链上地址与Lightning接收服务的交付记录不同。如果接收端使用LNbits,相关记录包括服务自身状态、矿池付款状态及付款参考编号。这是在检查真实使用的路线,并不意味着所有矿池支付都会经过LNbits;也不需要仅为核查状态而改变正常的挖矿计算设置。
矿池尚未发送的余额、标记为已发送的支付,以及接收应用可否访问,属于不同事实。现有尝试尚未与矿池和钱包运营者核对前,不宜反复更换收款目的地或要求替代付款。把时间和参考编号保存在一起,统一时区,能帮助解释款项停在哪一步。这些是处理待确认付款的普通记录,不是要求用户交出钱包控制权。
LNbits文档还描述了交易表、CSV导出,以及每个钱包各自的API密钥。运营者已有的记录或提供的导出文件,可以帮助核对应用账户与付款记录,但应用密钥不是能够公开转交的支付参考编号。这不意味着为了查看记录就重新启动受影响服务器;应使用已经可得的资料,或遵循运营者安全恢复流程。把“允许支出资金的权限”和“追踪一次付款所需的信息”分开,有助于解释问题,而不扩大访问范围。
恢复要看明确更新
运营者需要项目说明适用修复及部署办法的更新,不能只依赖熟悉的旧版本号、扩展开关或首页维护提示。托管用户则由服务商确认实际安装的软件,以及受影响账户怎样处理。计划重开与真正成功检查服务应分别记录。这样的区分能避免把开发进度误认为客户可用性,也能避免把一次登录成功当作所有付款问题已经解决。
ASIC.tools通过公开X表示核对原帖,并检查项目官网的官方账户链接和发布历史,没有进入用户钱包、测试漏洞或推定全球损失。官方支持群还提醒,管理员不会主动私信联系用户。真正核查挖矿付款可以使用公开参考与已验证的支持渠道,不需要提供恢复词、私钥或钱包API凭据。这里说明的是应用和支付路径的事件,不是宣布底层比特币或Lightning协议已被攻破。
来源: LNbits / original security notices ↗ · Earlier Paywall precaution ↗ · Hosted-instance shutdown notice ↗ · Contributor patch estimate ↗ · One operator’s original loss report ↗ · Official release history ↗ · LNbits product and official account links ↗
挖矿计算器 ↗