BitcoinCore修复三项节点漏洞:检查版本、系统与存储
来源发布日期: 2026-10-28 · 编辑分析发布日期: 2026-10-29
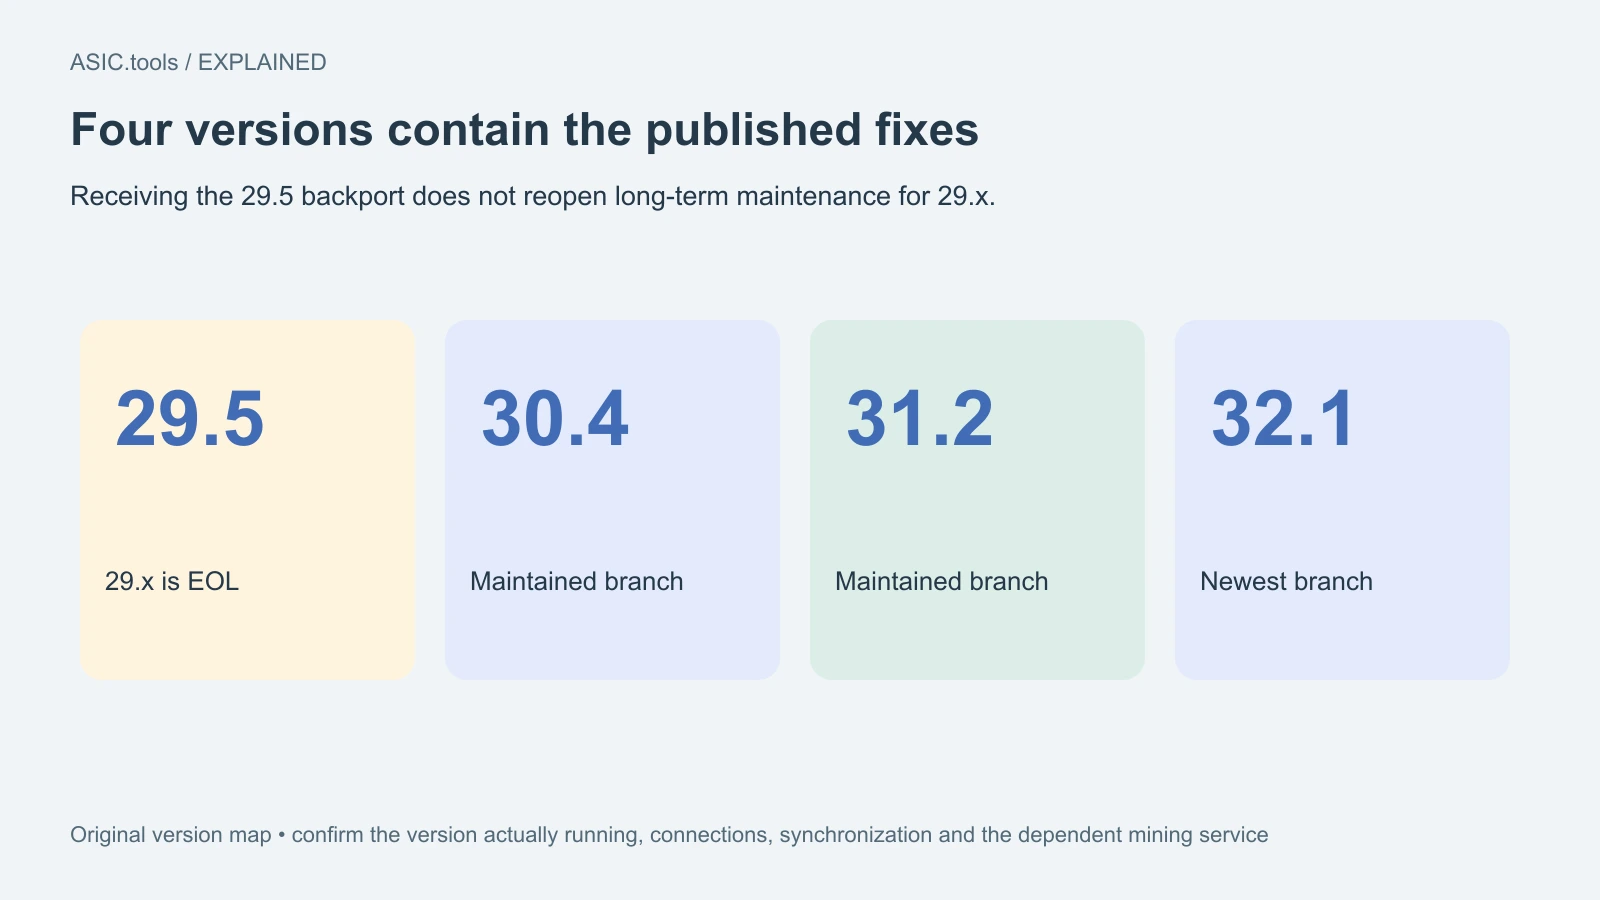
10月28日公告披露两项内存耗尽问题和一项实际难以实施的撤销文件攻击。修复版本为29.5、30.4、31.2、32.1,32位系统与FAT32仍有限制。
四个修复版本处理三种不同问题
BitcoinCore在10月28日公开三份安全公告,涉及耗尽节点内存或影响区块撤销文件的错误。修复版本为29.5、30.4、31.2和32.1,其中两项评为中等严重性,一项评为低严重性。对运行自有节点的矿工和矿池,直接关系是服务连续性:节点停止后,依赖它验证区块或准备挖矿工作的本地服务可能中断。这不是矿机功耗或算力的新参数,而是其基础软件能否持续工作的维护问题。
三项影响范围不同,因此“我使用Linux”不能同时回答全部问题。Linux不受TCP那一项影响,但慢速对等节点队列是另一项;撤销文件问题还要看架构和文件系统。ASIC固件版本也不是节点版本。第一步应确认实际为矿场提供服务的BitcoinCore进程、操作系统和区块目录所在磁盘,而不是只看管理面板上的一个软件标记。只有找到正确组件,才知道安装哪一项更新及还需要检查什么。
Linux之外的节点可能被耗尽内存
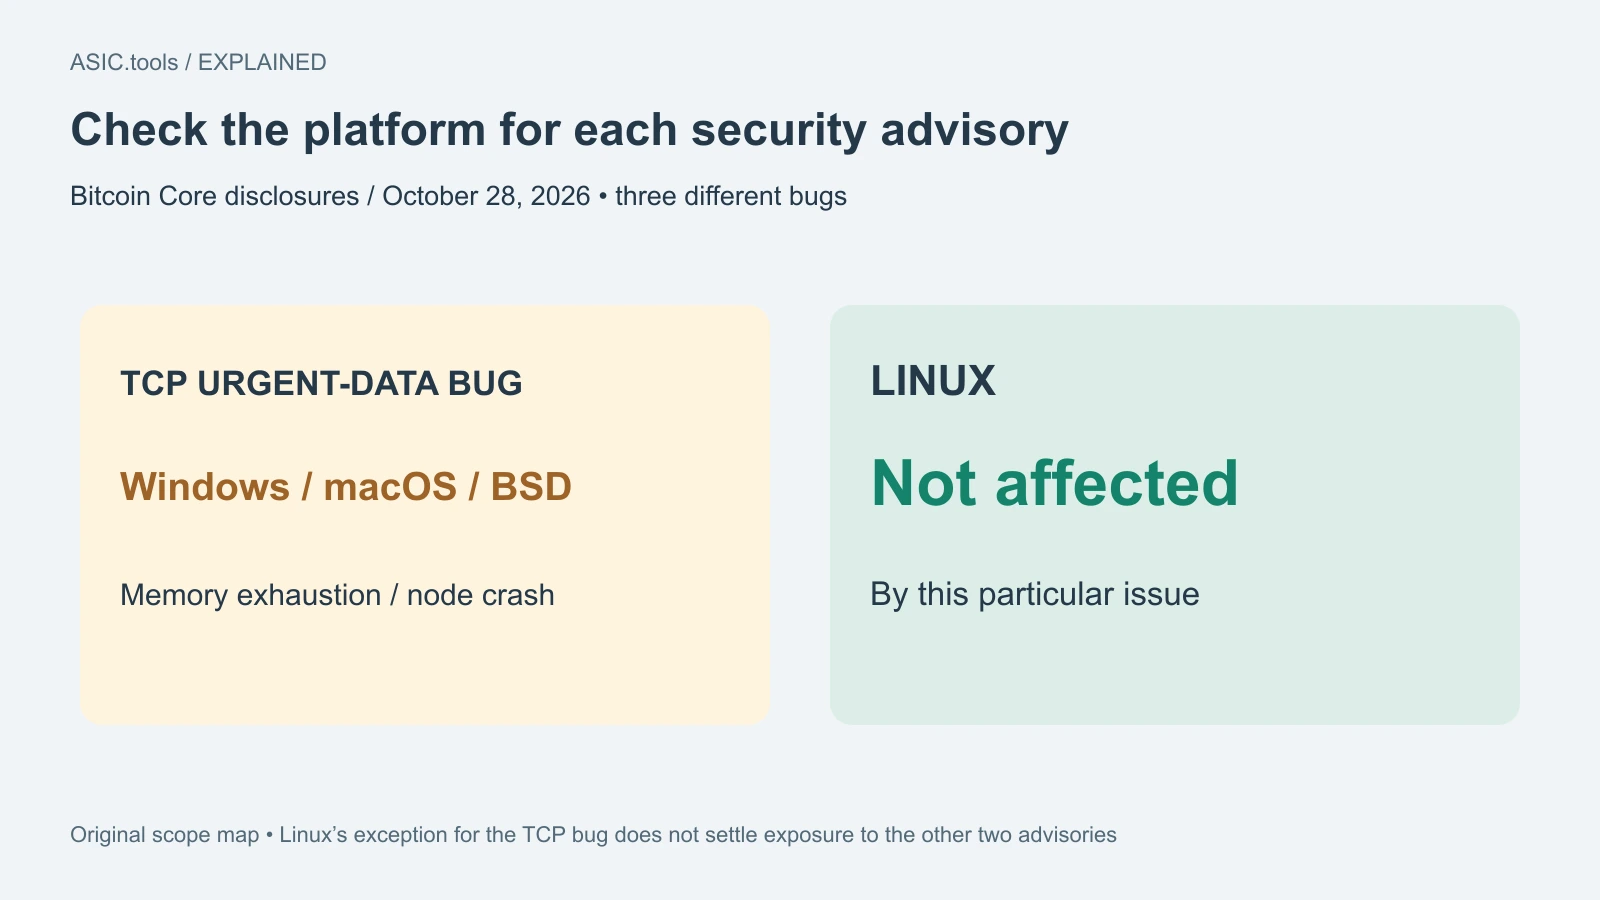
TCP紧急数据问题影响Windows、macOS及BSD使用的连接监控路径。恶意的已连接对等节点,可能绕过接收数据暂停机制,使待处理队列无限增长。公告指出,这可以导致受影响节点崩溃。Linux使用另一条监控路径,因此不受此项错误影响。这里的区别是软件处理网络事件的方式,不代表这些操作系统上的所有应用都存在同样问题,也不能据此推断Linux已经避开另外两份公告的风险。
这解释了为什么不能把标题理解为所有平台都会以同一方式失败。四个点名版本都包含修正。公告把发现归功于ProjectLoupe的自动化大语言模型扫描,之后由人员验证并上报安全团队;这并不是“AI自动修好了所有在线节点”。已经部署的实例,仍要在运营者更新后才会运行新的代码。扫描、验证、发布以及真正完成部署,是不同环节,检查时应以实际运行状态作为最后依据。
老式对等节点还会导致慢速积累
第二项中等级问题涉及假装不支持BIP31带随机数ping检查的对等节点。慢速连接可能长期处于暂停发送状态,部分公告却继续进入其出站队列。公告给出的增长速度为每个入站对等节点每小时最多2MB、每个出站对等节点最多5MB。这是较慢的累积问题,与第一项容易触发的内存崩溃不同。两个问题都与队列有关,但不能把其中一个的系统范围或速度直接套到另一个上。
采用blocksonly模式的节点受影响小得多,因为队列主要由交易公告组成。原文是“影响较小”,不是完全免疫;这个设置也不能替代安装修复版本。对运营者,检查实际节点比假设上层软件已经代为更新更重要。更新监控页面、矿工客户端或矿池界面,并不自动证明底层BitcoinCore也被替换。尤其是由不同服务分别维护的环境,应确认依赖链,而不只看到一次更新成功的提示。
撤销文件问题条件极端,仍有平台限制
撤销数据保存已花费输出,以便节点在重组时断开某个区块;重组就是切换到另一条有效历史。低严重性问题的根源是文件位置用的位数不足。在极端条件下,矿工可能制造足够庞大的撤销数据,破坏位置并使节点停止。开发者认为64位系统上实际难以利用:需要数千个特殊区块和额外精确条件。因此不应把这项披露渲染成任何人都能轻易关闭全网,也不能因为难利用就抹去版本和存储限制。
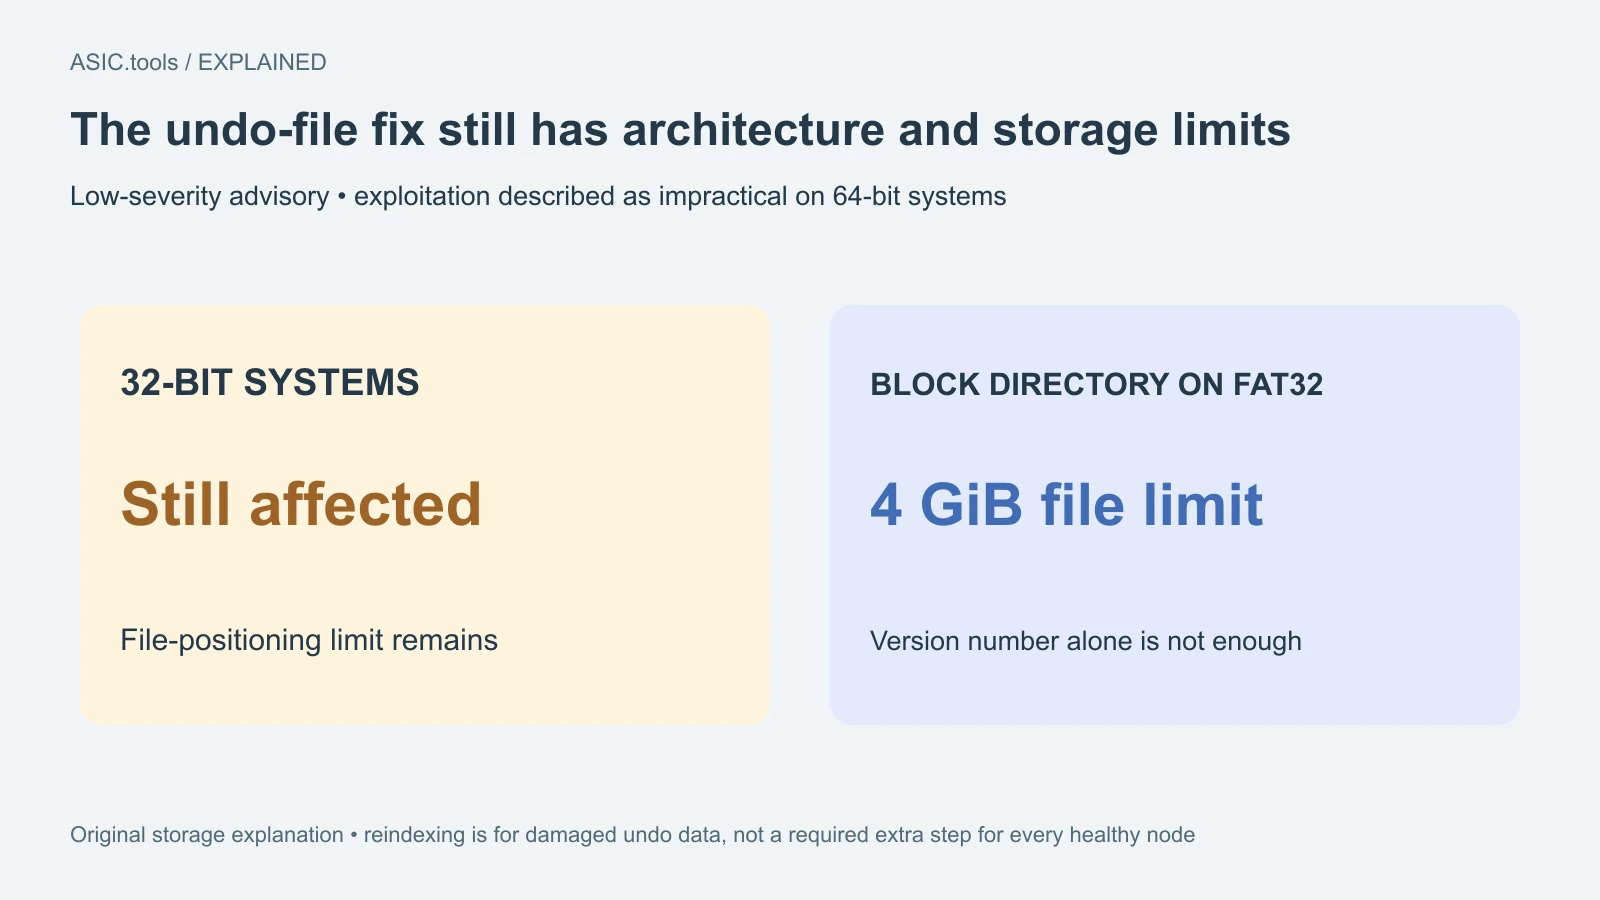
修复使用更宽的文件位置,并调整Windows相关调用,而磁盘序列化格式不变。但公告明确指出,32位系统仍受影响,区块目录存放于FAT32时也仍受影响,因为FAT32本身有4GiB单文件限制。一个正确的版本号无法消除底层架构或磁盘格式的边界。应查看真正存储区块的卷,包括外接盘;仅知道电脑是64位,或只看桌面系统名称,未必能确认整个条件已经满足。
若撤销数据已经损坏,公告说重启本身不能修复,需要使用已修复版本重新建立索引。这属于故障恢复情况,不是要求每个健康节点更新后都做一次重建。维护前应保留钱包备份并遵循对应版本说明。本站阅读了公告,没有安装节点、修改钱包或执行恢复操作。区分常规升级和损坏后的恢复,可以避免把针对少数故障情况的处理,误当成所有用户必须马上运行的额外步骤。
选择维护中的分支,并核对实际结果
29.5在修复清单中,但29.x已经随着主要版本32发布而结束生命周期。项目通常维护最新三个主要分支,目前为30.x、31.x和32.x,并建议使用运营者能够升级到的最新分支之最新维护版。这次回移修复不意味着29.x重新获得长期维护。对于有较保守升级流程的矿场,应把“这一次获得补丁”和“以后持续得到安全修正”分开考虑,不能只凭清单中出现旧分支就判断后续支持恢复。
可先记录版本、架构及区块目录文件系统,再安排正常更新;之后确认真正运行的版本、对等连接和同步状态,最后检查依赖它的服务,例如矿池工作生成路径。安装程序成功与矿池恢复正常工作,是两种不同观察。行动依据是已经发布的补丁,而不是未经支持的“这三个漏洞已盗走用户币”说法。文档描述的主要风险是节点资源与数据可用性,报道不能自行添加受害金额或被盗私钥情节。
团队还把这三项已公开问题,与主要版本发布时预告、准备稍后披露的另一组问题分开。不能把两组数量混加,或补写尚未公开的细节。当前清楚的信息是补丁已经可用、不同平台影响不同,而32位和FAT32环境需要版本之外的检查。对使用自有节点的矿工,这是一项有明确版本与条件的维护消息;把条件看完整,通常比只追逐“发现了几个漏洞”的标题更能帮助安排实际工作。
来源: Bitcoin Core ↗ · Paused-peer memory advisory ↗ · Undo-file overflow advisory ↗ · Software maintenance life cycle ↗ · Bitcoin Core 32.1 release ↗
挖矿计算器 ↗