LNbits 1.7.1 появилась на PyPI после выпуска 1.7.0 с исправлениями безопасности
Публикация источника: 2026-11-11 · Редакционный анализ опубликован: 2026-11-11
Пакет от 11 ноября вышел вслед за стабильным выпуском с исправлениями. LNbits также просит заменить ключи кошельков, источников средств и подключённых приложений.
На PyPI вышел следующий пакет
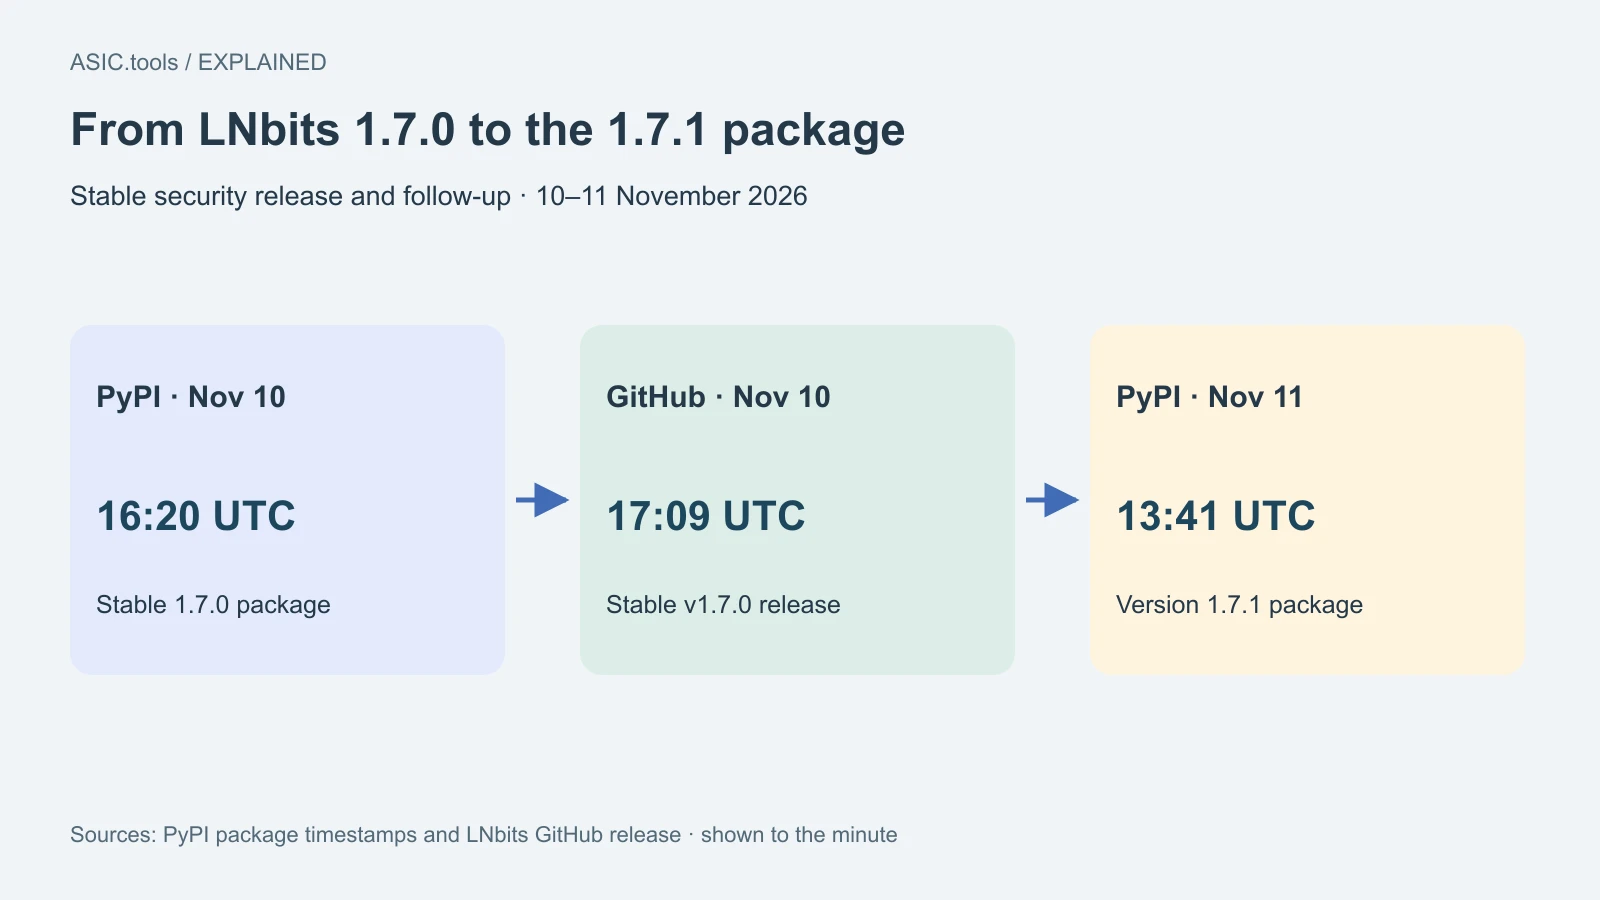
LNbits 1.7.1 появилась на PyPI 11 ноября в 13:41 UTC, через день после стабильного выпуска 1.7.0 с исправлениями безопасности. В репозитории проекта на GitHub виден тег исходного кода 1.7.1. При проверке последним опубликованным релизом на GitHub оставалась 1.7.0. В рекомендациях для операторов проект указывает 1.7.0 как минимальную версию после уязвимости от 8 ноября.
PyPI фиксирует загрузку пакета для тех, кто устанавливает через Python. Среди изменений между двумя тегами на GitHub — отключение стандартного адреса сервиса платных отзывов о расширениях. Это часть следующего пакета. Как действовать после инцидента, проект поясняет отдельно в рекомендациях о замене данных доступа и восстановлении.
Стабильный выпуск уже доступен
10 ноября LNbits опубликовала стабильную версию 1.7.0. После сообщения об уязвимости 8 ноября проект просит операторов установить её перед запуском сервиса. На PyPI стабильный пакет появился в 16:20 UTC, а GitHub показывает публикацию релиза в 17:09 UTC. Это разные каналы одной стабильной версии. Ранее мы писали о тестовом пакете.
LNbits помогает сервисам управлять платежами Bitcoin, включая платежи Lightning за пределами основной цепочки. Майнер, получающий выплаты пула через сервис на LNbits, может зависеть от него при создании счёта или зачислении платежа. У оператора теперь есть версия для установки и план восстановления. Состояние конкретного сервиса выплат зависит от его оператора.
Замените доступ в каждом месте, где он использовался
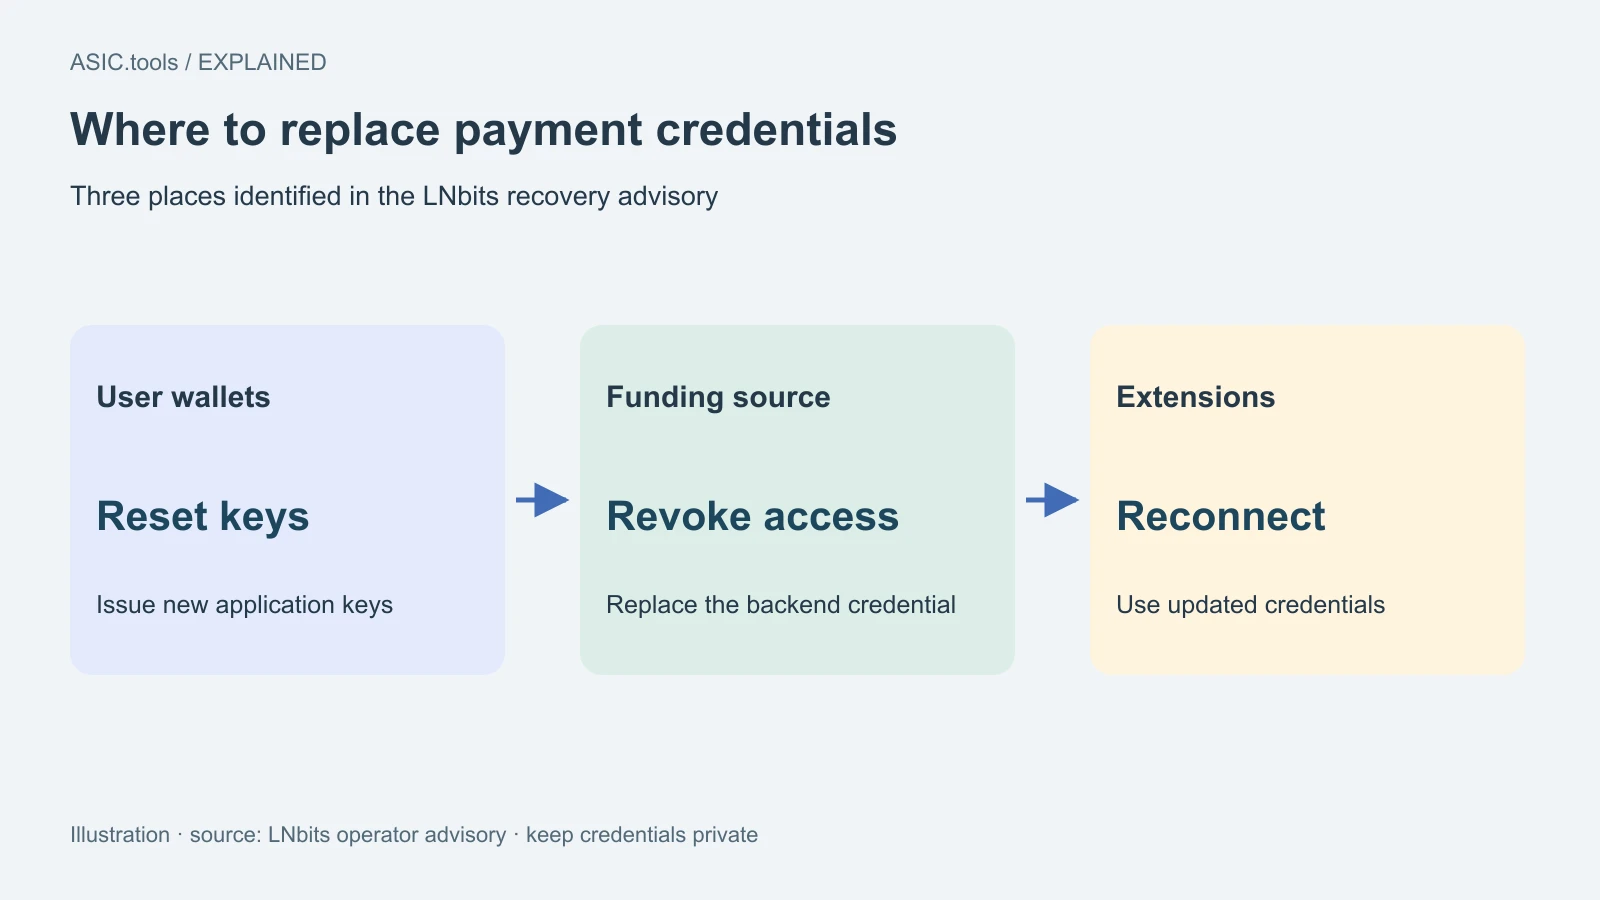
Рекомендации LNbits требуют заменить все ключи кошельков пользователей. Главному администратору экземпляра доступна команда Reset Wallet Keys в Settings → Users. Замена означает отзыв старых ключей и выдачу новых. После сброса старые данные перестают действовать. Подключённым приложениям нужны новые ключи, поэтому потеря доступа во время перехода может быть результатом запланированного сброса.
Отдельно надо заменить доступ к источнику средств — системе, которая фактически проводит платежи, например узлу Lightning. Оператор отзывает старый ключ API на стороне источника, получает замену и обновляет настройки LNbits. Некоторые системы используют macaroon, данные доступа с определёнными разрешениями на узле. Сброс ключа кошелька LNbits не отзывает эти отдельные данные.
При подозрении на доступ к серверу
При подозрении на компрометацию проект советует развернуть 1.7.0 на новом сервере и перед заменой старого сохранить нужные журналы и записи. Обновление меняет программу, выполняемую на сервере. Если кто-то ранее получил доступ к самому серверу или скопировал секрет, оператору ещё надо закрыть этот доступ.
LNbits также советует заменить другие чувствительные данные, хранившиеся в настройках, и создать подключения расширений заново. Среди примеров — NWC Provider и LNDHub, через которые кошельки или приложения могут подключаться к платёжной системе. Старые подключения следует отозвать, а новые настроить с обновлёнными ключами. В записи о восстановлении оператор может отметить, какой сервис пользовался каким ключом и когда прежний доступ закрыли.
Что может проверить получатель выплаты
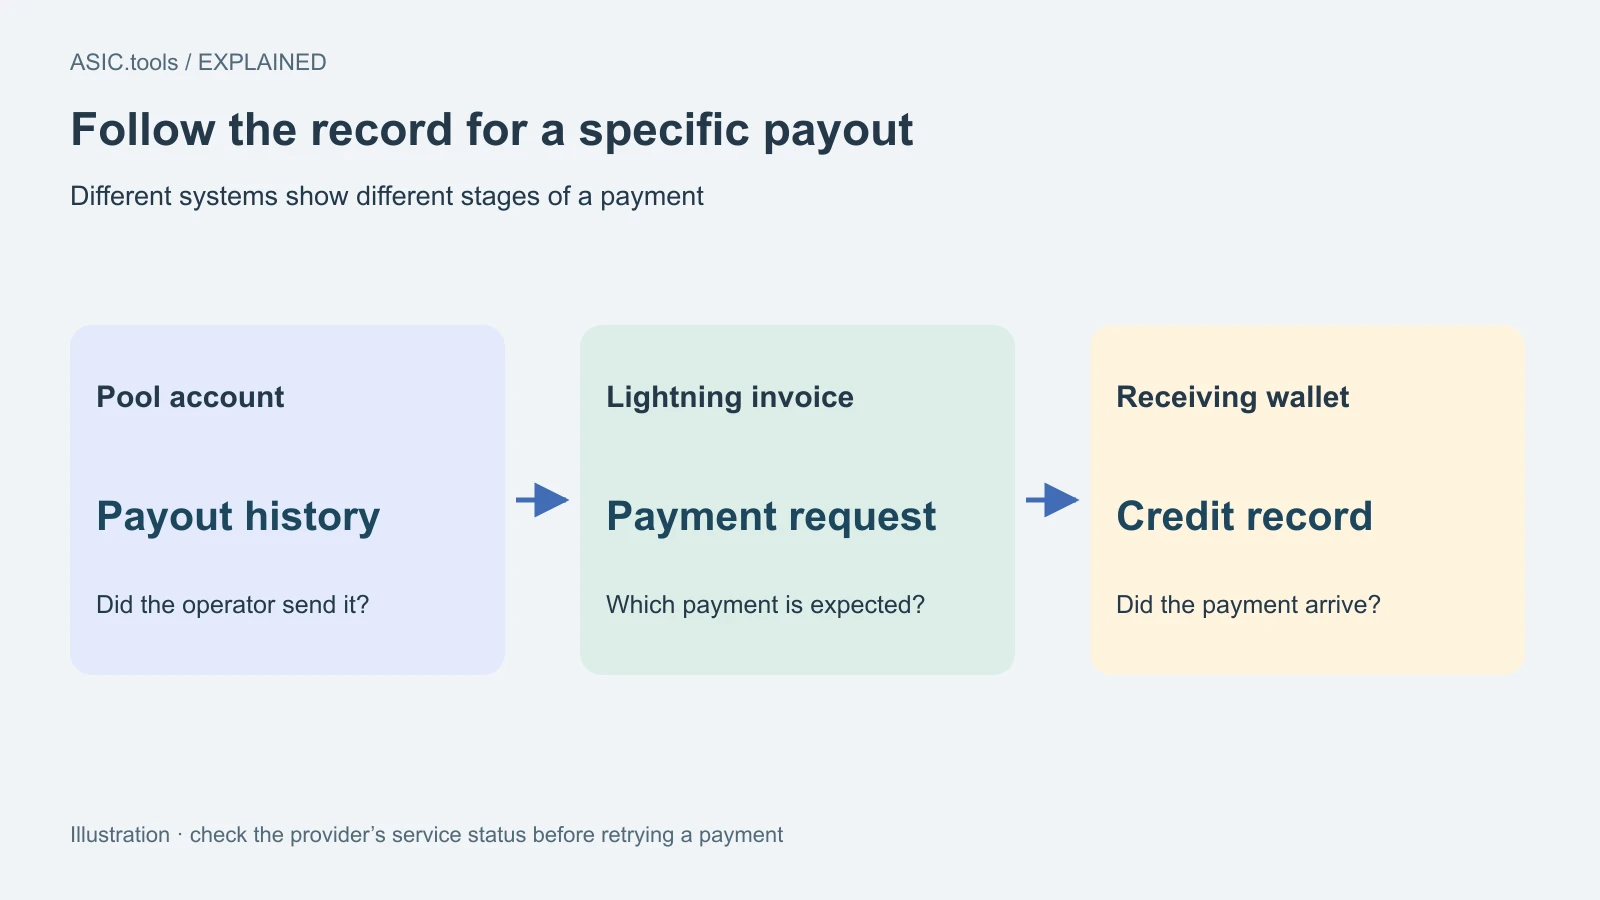
Пользователь пула обычно видит кабинет пула, счёт и принимающий кошелёк. Если оператор приостановил выплаты на время работ с LNbits, информацию о возобновлении следует искать на странице статуса пула или в его сообщении. Релиз программы подтверждает доступность обновления. Сам по себе он не завершает текущую выплату и не устанавливает время возобновления для конкретного провайдера.
После того как провайдер подтвердит возобновление, история выплат пула и принимающий кошелёк помогут проверить результат. Счёт может быть создан, пока платёж ещё ожидает выполнения. Оператор, заново подключивший кошелёк, может проверить небольшой контролируемый платёж перед возвратом к обычному режиму. Это проверяет платёжный путь после замены ключей и настроек.
Сверьте пакет и окружение
Для пакета 1.7.0 PyPI указывает Python от 3.10 до версий ниже 3.14. Это важно при установке через Python. Старое окружение может потребовать изменений, чтобы загрузить пакет. После обновления стоит проверить версию, которую показывает запущенный сервис. Скачанный файл показывает, что доступно для установки, а версия запущенной программы — что сейчас обрабатывает платежи.
Стабильный выпуск также включает двухфакторную аутентификацию с кодами, которые меняются со временем. Короткий код добавляет проверку при входе в учётную запись. Ключи платёжного узла и приложений открывают отдельные пути доступа. Перед восстановлением подключений стоит проверить, какие разрешения нужны каждому приложению для его работы.
Каких сведений пока нет
LNbits описывает 1.7.0 как выпуск с исправлениями в ответ на инцидент. Полное описание того, как использовали уязвимость, проект планирует опубликовать отдельно. Текущие документы подтверждают требуемую версию и действия по восстановлению. Что произошло с отдельной учётной записью и какие средства вернёт конкретный сервис, по ним определить нельзя.
Проект также напоминает, что LNbits работает как горячий кошелёк. Данные для проведения платежей доступны онлайн-сервису, что удобно для регулярных операций. LNbits советует держать онлайн только необходимую для работы сумму, проверять остатки и исходящие платежи, а излишек переводить на кошелёк с офлайн-ключами расходования.
Источник: LNbits / PyPI, GitHub and operator advisory ↗ · LNbits v1.7.0 stable GitHub release ↗ · LNbits v1.7.0 to v1.7.1 source comparison ↗ · LNbits security and recovery advisory ↗ · LNbits 1.7.0 on PyPI ↗ · ASIC.tools coverage of the earlier release candidate ↗
Калькулятор майнинга ↗