Binance vincula el ataque a una entrevista falsa: qué revisar al custodiar ingresos mineros
Publicación de la fuente: 2026-11-03 · Análisis editorial publicado: 2026-11-04
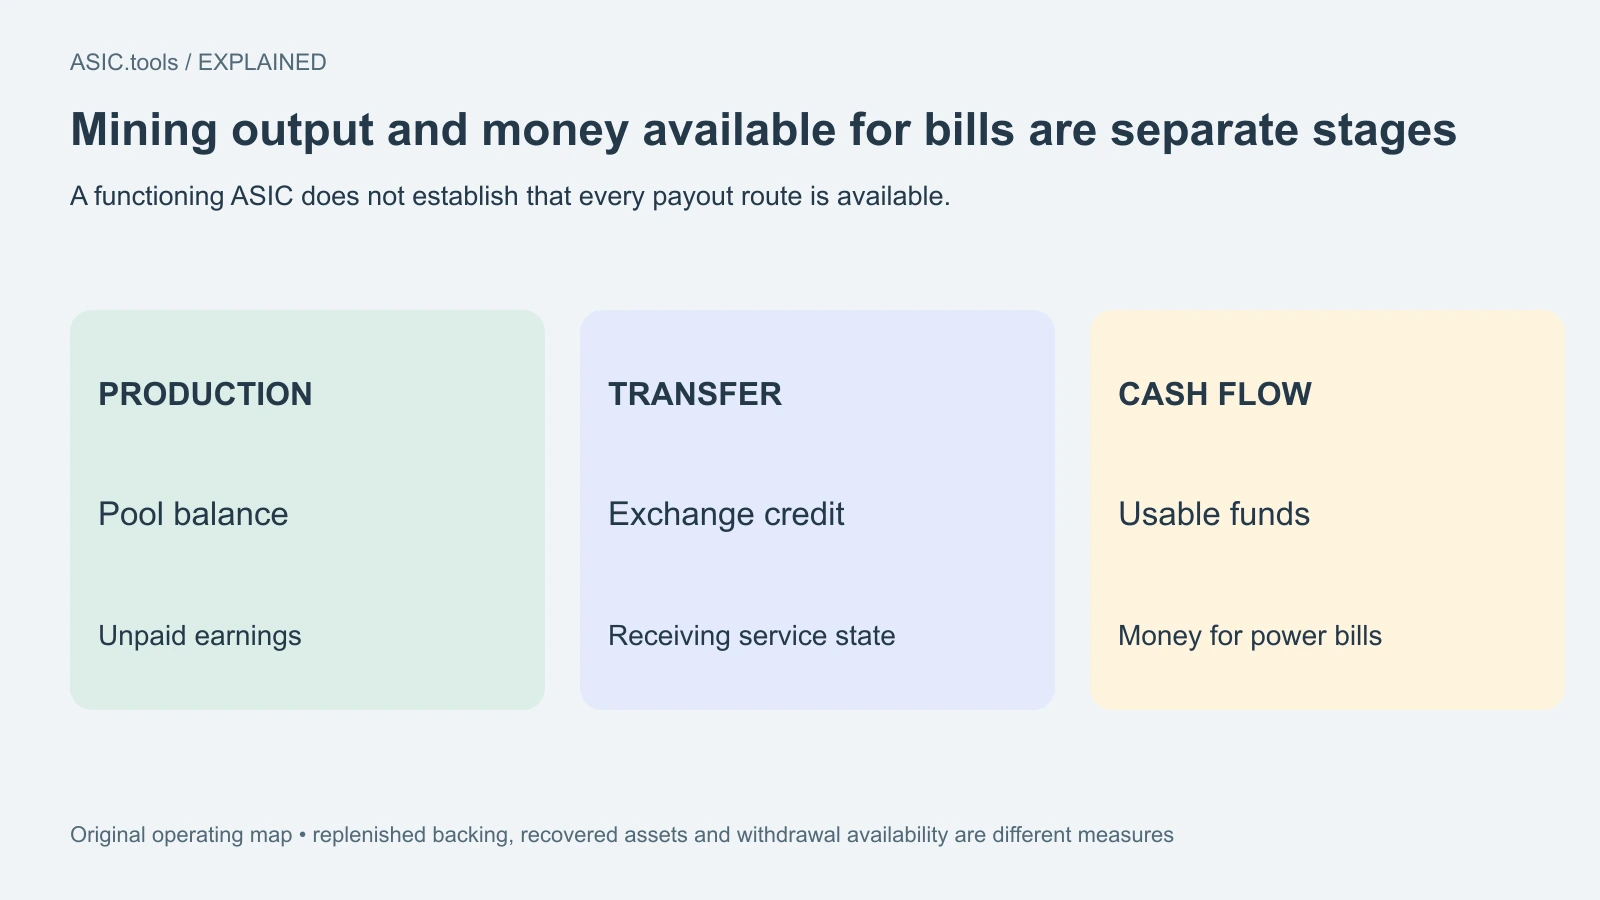
El informe preliminar del 3 de noviembre explica por qué pausar retiros no revocó permisos maliciosos en cadena. Reponer respaldo, recuperar activos y disponer del ingreso minero son medidas distintas.
Un nuevo relato de cómo se llegó a los monederos
Binance publicó el 3 de noviembre su investigación preliminar del incidente del 29 de octubre. Describe una cadena desde contratación falsa y herramientas de desarrollo comprometidas hasta acceso no autorizado al servicio interno de firma de monederos. Para mineros que reciben pagos del pool en una plataforma, aclara algo práctico: producir monedas, recibir un abono y disponer de dinero para facturas son etapas distintas.
La plataforma estima unos 6.340 millones de dólares en activos afectados y 2.850 millones congelados o interceptados. Son cifras de Binance, sujetas a conciliación y variaciones de precio. Afirma que asumirá las pérdidas, ha reservado más de lo necesario y había repuesto el 98% de los activos token afectados al 31 de octubre, mientras sigue comprando los menos líquidos.
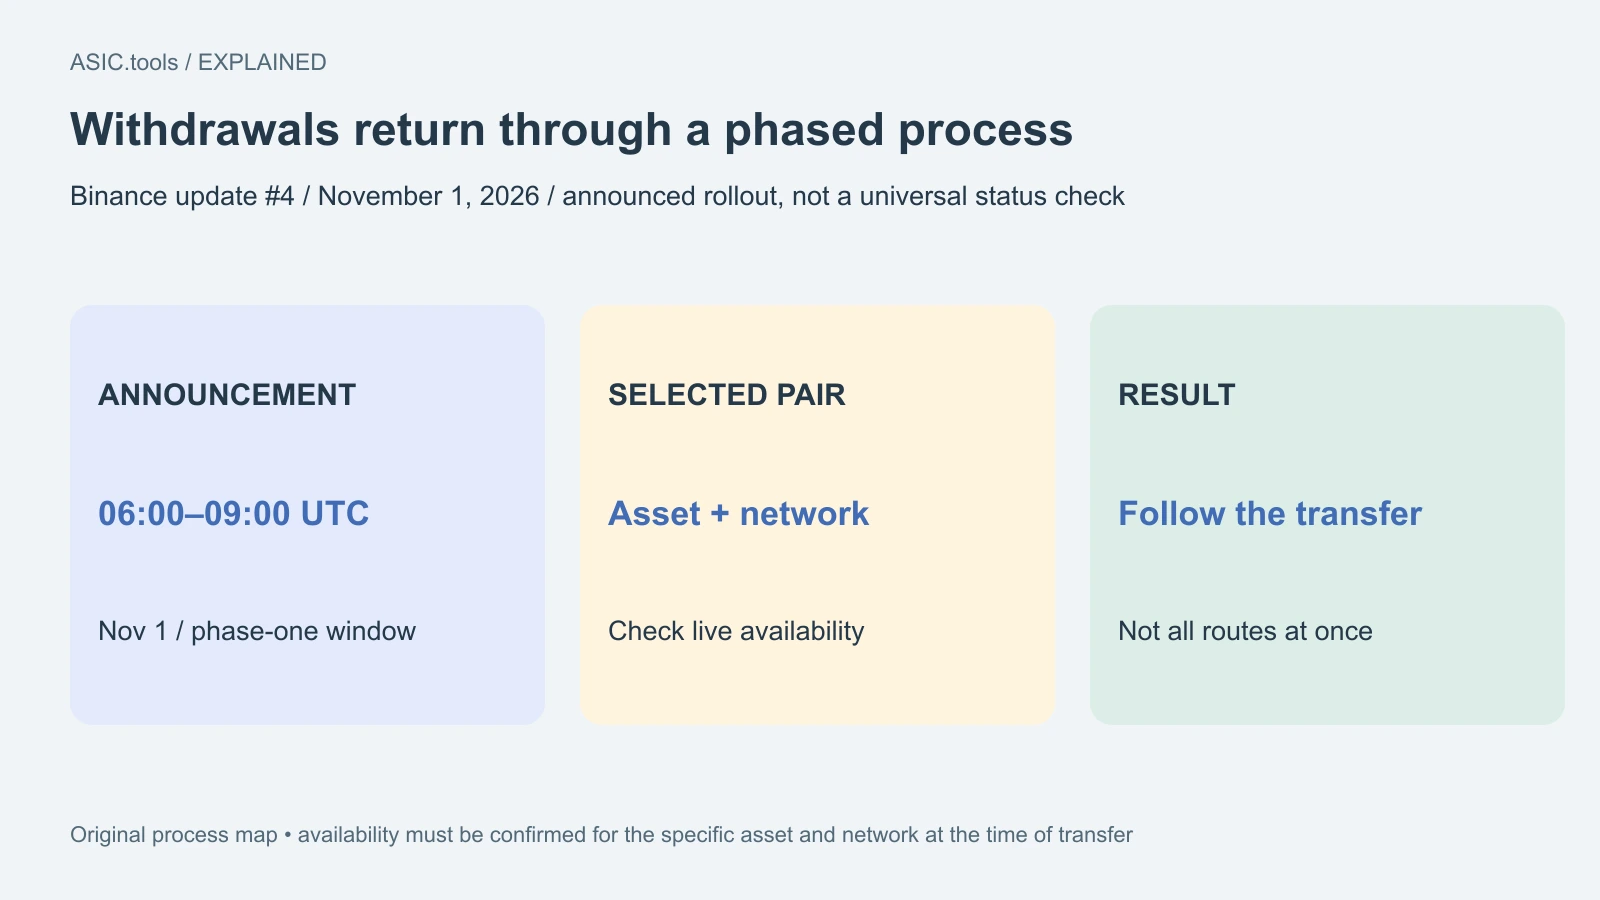
Reponer respaldo con recursos empresariales no equivale a recuperar las monedas robadas. El porcentaje repuesto tampoco mide la disponibilidad actual de retiros para cada cliente y red. El informe es preliminar y hay una revisión independiente prevista. Esta noticia aborda esa nueva investigación, separada de las anteriores sobre la pausa y la reapertura por fases.
De una entrevista creíble a permisos privilegiados
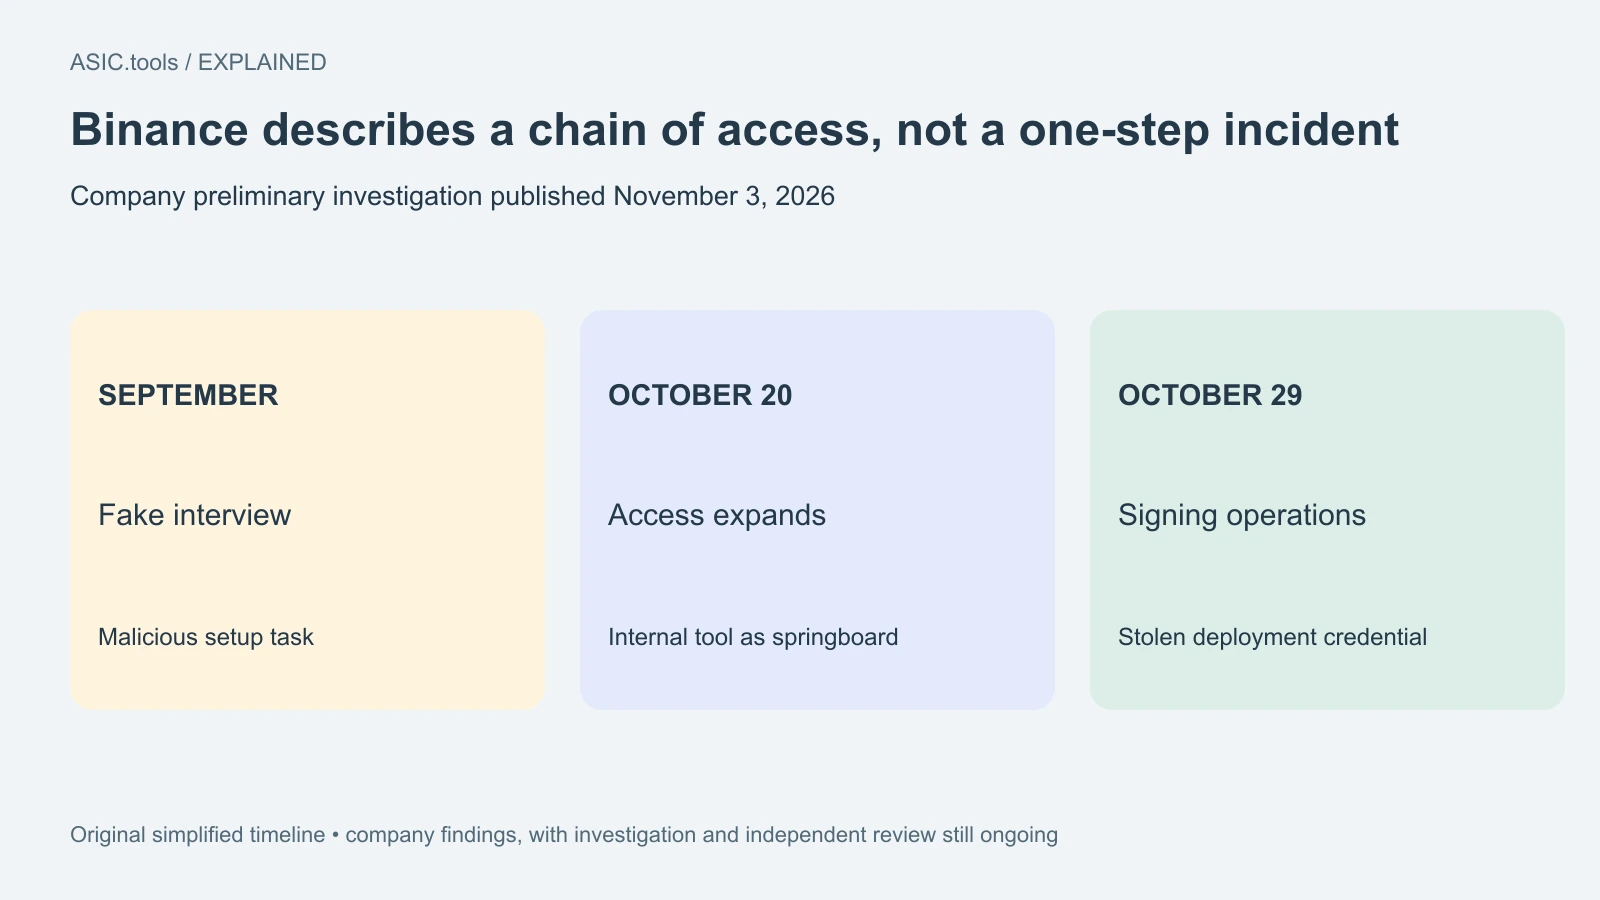
Según Binance, en junio un ingeniero descargó una instalación Homebrew manipulada al buscar una herramienta de programación con IA. La compañía dice que sustituyó el equipo y cambió credenciales, pero quedaron expuestos roles del equipo de monederos. Es una parte de la cronología, no una afirmación de que todas las etapas posteriores ocurrieran el mismo día o en el mismo ordenador.
En septiembre contactaron con otro ingeniero mediante una plataforma legítima de empleo. Entrevistas preparadas construyeron confianza antes de que una supuesta tarea exigiera descargar un repositorio malicioso al ordenador laboral. Binance dice que el código se ejecutó durante la preparación. Para quien gestiona un equipo minero, importa que un proyecto puede ejecutar código antes de abrir su aplicación anunciada.
El informe afirma que el ordenador comprometido y una herramienta interna de IA sirvieron para alcanzar a otros ingenieros el 20 de octubre. Una credencial robada para desplegar contenedores ayudó después a llegar a las operaciones de firma el 29 de octubre. Describe movimiento de acceso entre sistemas, no demuestra que una IA decidiera robar autónomamente ni que una carga GPU minera normal causara el incidente.
Por qué pausar retiros no canceló todos los permisos
Binance dice que el acceso al servicio de firma permitió transferencias ajenas al proceso normal de retiros, incluida una de 18.270 BTC. En Ethereum, el atacante utilizó EIP-7702, que permite delegar ejecución de una cuenta a código. Ese mecanismo Ethereum no debe confundirse con el protocolo Bitcoin ni presentarse como un fallo de minería SHA-256.
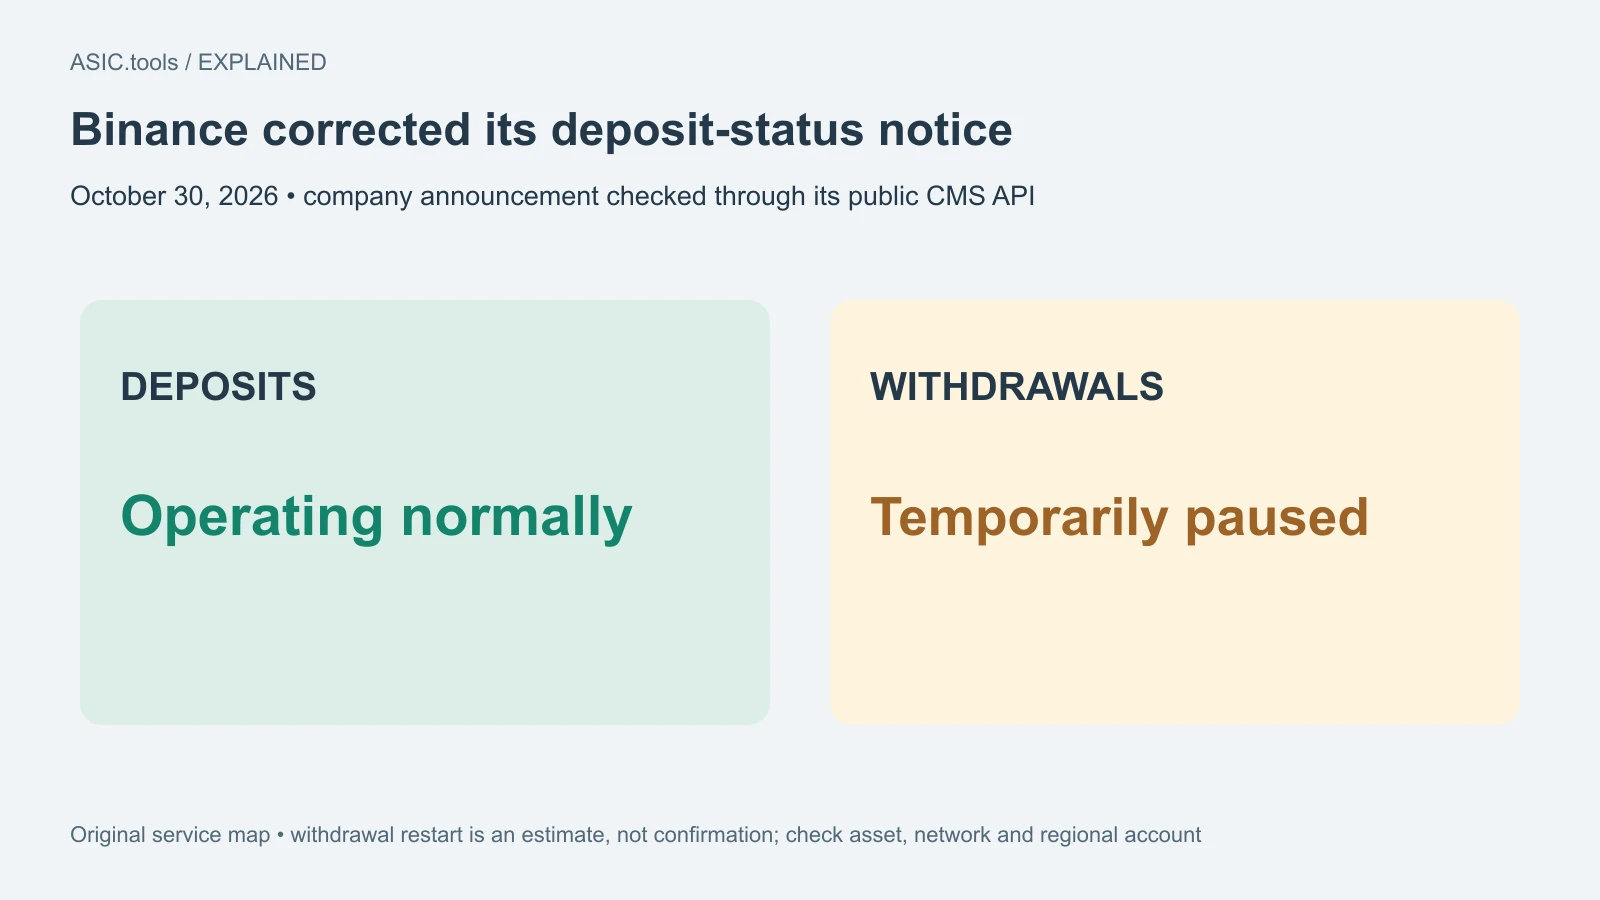
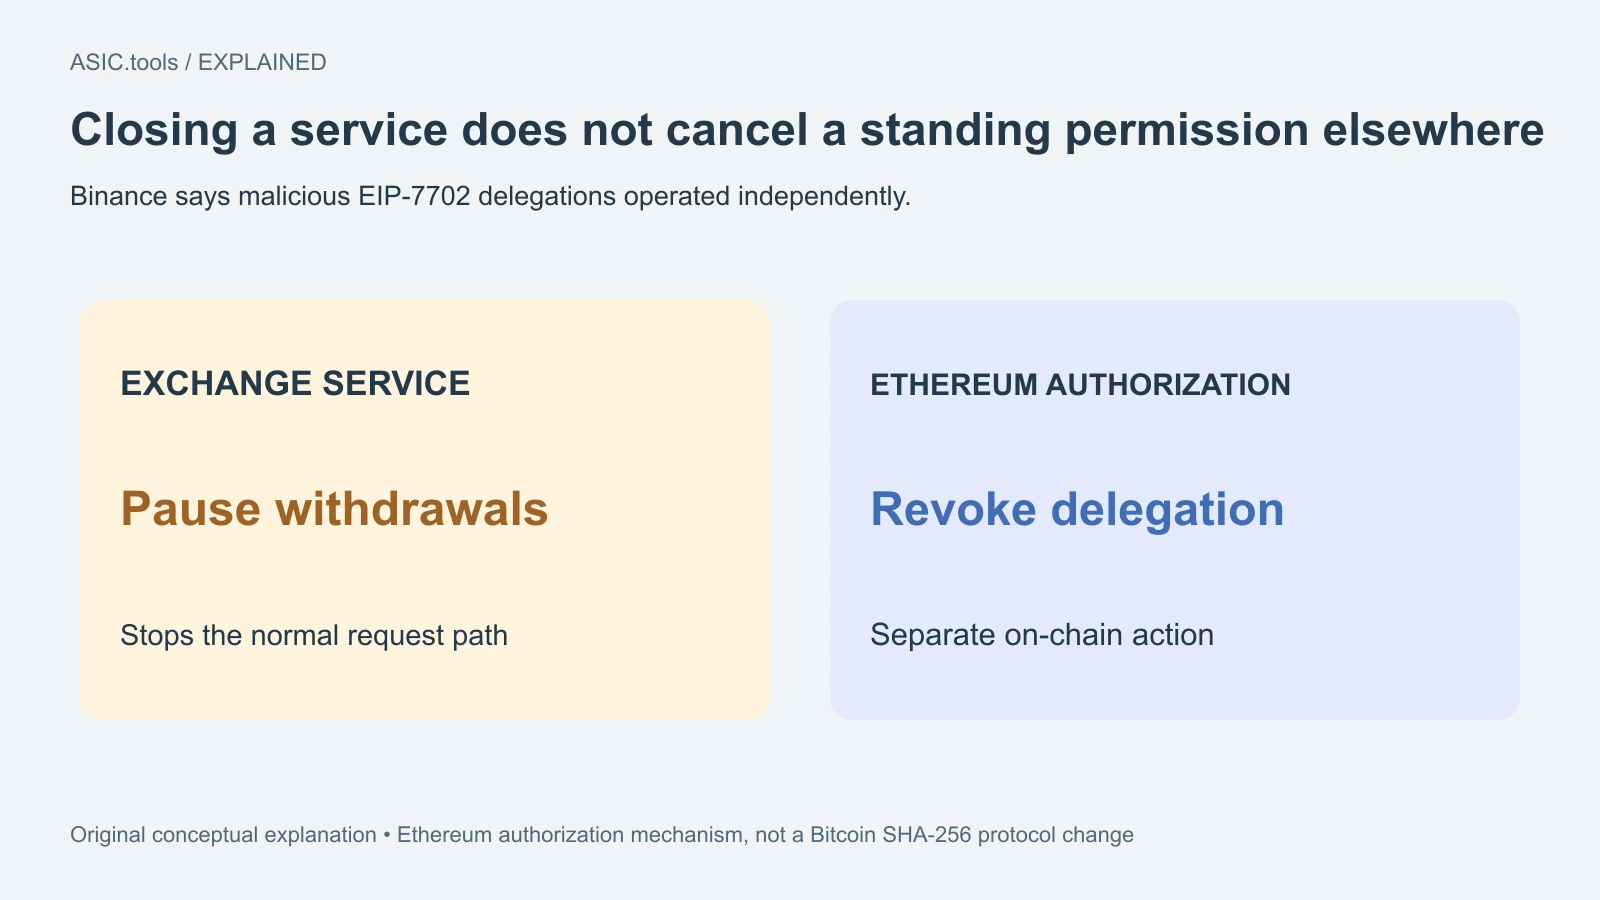
Una comparación cotidiana es una cuenta de servicio con autorización permanente: cerrar la ventanilla de solicitudes no cancela automáticamente un permiso otorgado en otro lugar. Binance dice que las delegaciones maliciosas existían en cadena y operaban independientemente de su infraestructura habitual. Detener el servicio y revocar una autorización blockchain fueron tareas de contención diferentes.
La empresa explica que su monedero de cálculo multipartito, MPC, no tenía una única clave privada disponible para revocar inmediatamente, por lo que requirió un procedimiento especial. Sitúa la última transferencia ETH no autorizada, ya transmitida antes, finalizando a las 23:56 UTC; una nueva autorización eliminó la delegación Binance14 a las 00:10 UTC del 30 de octubre. Transmitir y finalizar no son simultáneos; es la cronología empresarial.
Qué cambia al gestionar ingresos de minería
Conviene separar saldo pendiente del pool, pago transmitido, abono de la plataforma y fondos disponibles para pagar electricidad. El pool puede completar su parte mientras la plataforma limita una combinación concreta de activo y red. Eso afecta al calendario de caja aunque el ASIC siga enviando trabajo aceptado sin ningún fallo técnico.
Revise el destino de pago configurado en el pool y la moneda y red realmente admitidas por el receptor. Compartir ticker no hace intercambiables las redes. La dirección visible tampoco equivale a las credenciales capaces de cambiarla. Acceso de observación, modificación de pagos y autorización de retiros merecen revisarse por separado.
El operador puede revisar cuánto tiempo permanece el ingreso en manos de terceros y qué fondos necesita para gastos próximos. La autocustodia cambia la responsabilidad, no la elimina: copias, control de claves y datos correctos de transferencia siguen importando. El informe no define un saldo, importe o sistema de custodia universalmente adecuado para todos los hogares y negocios de alojamiento.
Revisar también los sistemas que rodean al monedero
Binance afirma haber reconstruido entornos afectados de monederos e IA interna, sustituido dispositivos, anulado credenciales de ingenieros y reforzado vigilancia y controles. Está incorporando revisores independientes. Son medidas comunicadas por la compañía, no una auditoría independiente finalizada ni una garantía de que nunca habrá otro incidente.
Una operación pequeña puede preguntar qué ordenador cotidiano alcanza ajustes del pool, sesiones de intercambio, gestión remota o secretos del monedero. Una tarea de entrevista, paquete minero no oficial o comando copiado puede tener consecuencias si se ejecuta allí. Verifique procedencia y alcance del acceso antes de ejecutar; un perfil conocido o una utilidad funcional no acreditan toda la instalación.
Este reportaje no necesitó entrar en cuentas, transferir fondos ni ejecutar mineros. Sus fuentes son el relato inicial de Binance del 3 de noviembre y la especificación pública Ethereum. Vincule decisiones al estado actual del activo y red concretos y a sus registros verificados de pagos. Explicar la cadena de ataque ayuda a revisar accesos, pero no demuestra que todas las rutas estén abiertas ni que todos los activos robados hayan vuelto.
Fuente: Binance ↗ · Ethereum EIP-7702 specification ↗
Calculadora de minería ↗